



Новый Unix-руткит крадёт платёжные данные из банкоматов

Новый Unix-руткит крадёт платёжные данные из банкоматов

Новый Unix-руткит крадёт платёжные данные из банкоматов

Наблюдая за активностью киберпреступной группировки LightBasin, специалисты наткнулись на ранее неизвестный Unix-руткит, который используется для кражи платёжных данных из банкоматов. С помощью этого вредоноса злоумышленники могут проводить несанкционированные транзакции.

Операторы нового руткита известны своими атаками на телекоммуникационные компании с использованием кастомных семплов зловреда. Исследователи из Mandiant, описывающие активность LightBasin в 2020 году, теперь опубликовали новый отчёт о деятельности кибергруппировки.

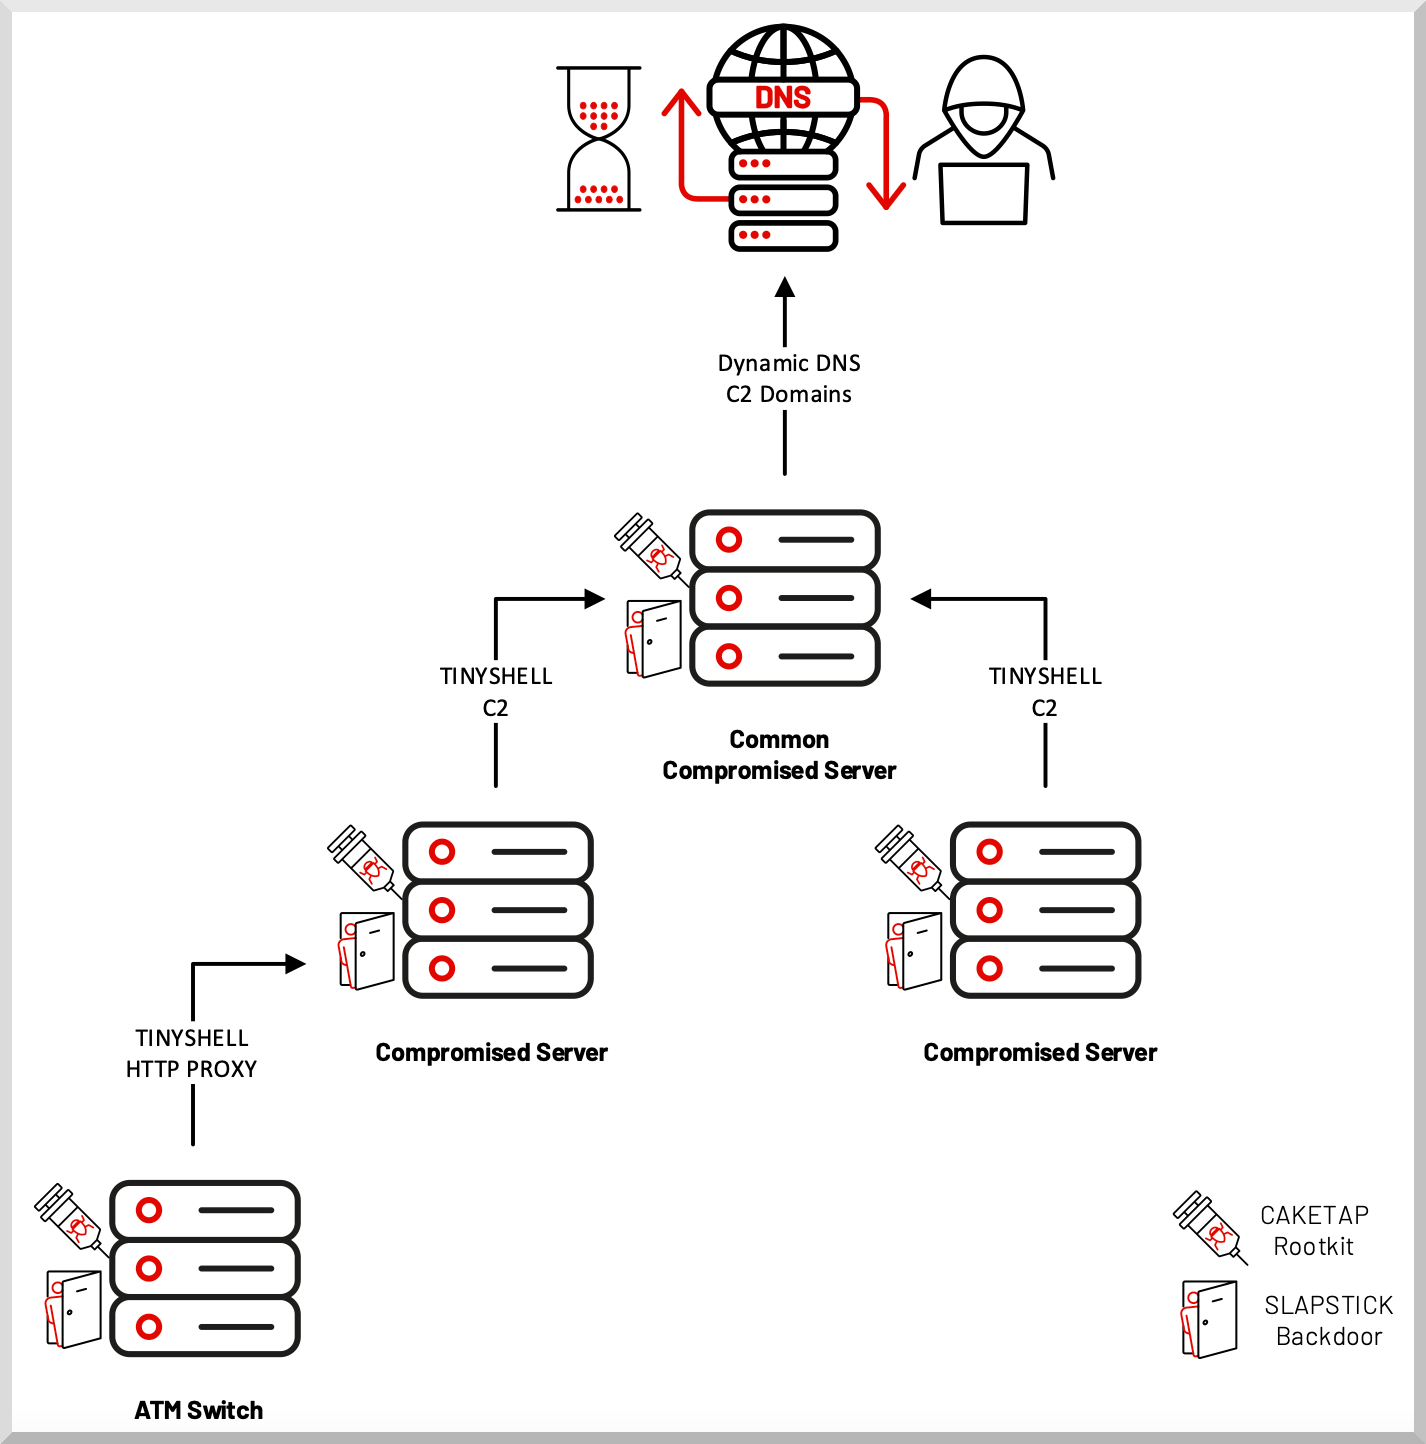
Руткит представляет собой модуль ядра Unix под именем «Caketap», который операторы устанавливают на серверы с операционной системой Oracle Solaris. В процессе работы Caketap маскирует интернет-соединение, процессы и файлы, параллельно устанавливая несколько хуков в системные функции.

Основная цель вредоноса — перехватить данные банковских карт и ПИН-коды, обрабатываемые банкоматом, чтобы потом осуществлять переводы и проводить транзакции. Для этого Caketap должен получить сообщения, предназначенные для аппаратной составляющей Payment Hardware Security Module (HSM).

HSM, как известно, используется в банковской сфере для генерации, управления и подтверждения криптографических ключей для ПИН-кодов и EMV-чипов. Перехватив такие сообщения, Caketap подставляет полученные данные карты и генерирует валидный ответ.

На втором этапе атаки руткит сохраняет валидные сообщения, соответствующие легитимным номерам PAN (Primary Account Numbers) и отправляет их HSM. При этом вредонос действует крайне осторожно, оставаясь незаметным.


«Мы считаем, что за CAKETAP стоит группа UNC2891 (LightBasin), которая развернула масштабную кампанию. Злоумышленники пытаются снять как можно больше денег в банкоматах нескольких кредитных организаций», — пишут специалисты Mandiant в отчёте.

Смартфон за опрос: фишеры прикрылись выборами в Госдуму

Мошенники уже открыли собственный избирательный сезон с призами, поддельным онлайн-голосованием и охотой за аккаунтами. Эксперты «Лаборатории Касперского» обнаружили два фишинговых сценария, эксплуатирующих тему выборов депутатов Госдумы в 2026 году. В первой схеме пользователю предлагают пройти якобы независимый анонимный опрос из шести вопросов.

За несколько кликов обещают шанс выиграть смартфон, сертификат маркетплейса или деньги. Но билет в этот аттракцион щедрости предлагают получить через регистрацию в популярном мессенджере.

Человек вводит имя и номер телефона, а затем полученный код. Приз после этого, конечно, не появляется. Зато злоумышленники получают возможность захватить аккаунт в мессенджере и использовать его для дальнейшего обмана — например, писать контактам жертвы и просить деньги.

 

Вторая схема выглядит солиднее: посетителю предлагают ввести серию и номер паспорта либо СНИЛС для участия в онлайн-голосовании. Затем сайт сообщает, что аккаунт пользователя на государственном сервисе якобы взломан, и советует ждать звонка сотрудника.

Так фишинговая страница передаёт эстафету телефонным мошенникам, которые уже могут требовать коды, деньги или дополнительные персональные данные.

 

По данным специалистов, для создания второго шаблона применялся генеративный ИИ. Он не изобрёл новую схему, зато помог быстрее собрать убедительную декорацию. Красивый дизайн, государственные цвета и гладкий текст теперь стоят мошенникам дешевле.

Проверять информацию о выборах и голосовании следует на официальных ресурсах.

RSS: Новости на портале Anti-Malware.ru