



Фишеры используют дыры OAuth в реализации Microsoft и Google

Фишеры используют дыры OAuth в реализации Microsoft и Google

Фишеры используют дыры OAuth в реализации Microsoft и Google

Исследователи в области кибербезопасности обнаружили ранее неизвестные методы запуска кибератак с URL-редиректами на слабые имплементации OAuth 2.0. Такие атаки могут приводить к обходу средств детектирования фишинга и защиты электронной почты, а также внушать жертвам ложное чувство безопасности при посещении фишинговых страниц.

На проблемы в безопасности указали специалисты компании Proofpoint. По их словам, злоумышленники атакуют Outlook Web Access, PayPal, Microsoft 365 и Google Workspace, используя бреши в имплементации OAuth 2.0.

Кстати, уязвимостям протокола OAuth 2.0 мы посвятили аналитическую статью, в которой эксперт объясняет, опасно ли аутентифицироваться через профиль в соцсетях.

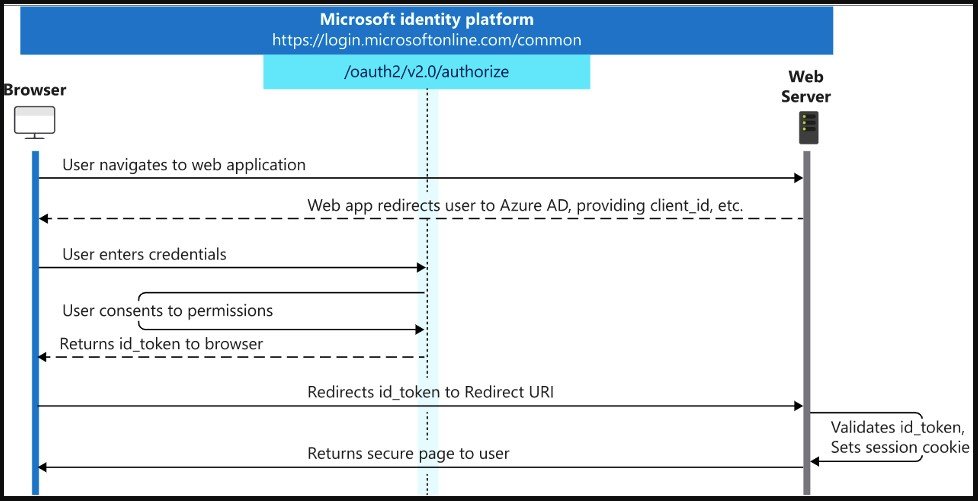
При разработке приложений с поддержкой OAuth девелоперы могут выбрать среди различных типов потоков, в зависимости от своих потребностей. На примере реализации от Microsoft можно посмотреть, как это взаимосвязано:


Потоки требуют от разработчика, чтобы тот определил конкретные параметры, среди которых уникальный идентификатор клиента и URL, на который будет перенаправляться пользователь после успешной аутентификации.

Как выяснили эксперты Proofpoint, атакующие могут модифицировать отдельные параметры в валидных потоках аутентификации. В итоге условный злоумышленник может организовать редирект жертвы на вредоносный сайт. Например, этого можно добиться изменением параметра запроса «response_type».

«Этот вектор атаки использует ряд сторонних приложений Microsoft 365 с вредоносными URL-редиректами, определёнными для каждого из таких приложений», — отмечают в отчёте исследователи.

Подпишитесь на новости

ЦБ будет сообщать ФНС о переводах между физлицами только с 2027 года

Минфин согласился, что Банк России будет сообщать налоговой о гражданах, систематически получающих деньги от других физлиц, только по операциям начиная с 1 января 2027 года. В первоначальной версии поправок норма распространялась на операции, совершенные после 1 января 2026 года.

Об этом замминистра финансов Алексей Сазанов заявил на заседании комитета Госдумы по бюджету и налогам 15 ноября. Слова замминистра приводит «Интерфакс».

На проблему обратил внимание председатель комитета Андрей Макаров: по его словам, в нынешнем виде поправка придает норме обратную силу. Сазанов объяснил, что положение перенесли из законопроекта об обелении экономики, который внесли весной, когда эта дата была актуальна.

«Конечно, сейчас эту норму надо распространять с 1 января 2027 года», — сказал Макаров.

Поправки Минфин внес ко второму чтению законопроекта № 617-9 из бюджетного пакета. Они дополняют статью 85 Налогового кодекса: ЦБ будет передавать в ФНС сведения о гражданах, у которых по счетам видны признаки систематического получения доходов от других людей. Сами признаки, а также форму и периодичность передачи данных определит соглашение ЦБ и ФНС.

Получив такие сведения, налоговая сможет запросить у банка выписки по счетам гражданина. Сейчас выписки по счетам людей без статуса ИП ФНС запрашивает только при взыскании долга, налоговой проверке или истребовании документов.

RSS: Новости на портале Anti-Malware.ru