



Фишеры используют дыры OAuth в реализации Microsoft и Google

Фишеры используют дыры OAuth в реализации Microsoft и Google

Фишеры используют дыры OAuth в реализации Microsoft и Google

Исследователи в области кибербезопасности обнаружили ранее неизвестные методы запуска кибератак с URL-редиректами на слабые имплементации OAuth 2.0. Такие атаки могут приводить к обходу средств детектирования фишинга и защиты электронной почты, а также внушать жертвам ложное чувство безопасности при посещении фишинговых страниц.

На проблемы в безопасности указали специалисты компании Proofpoint. По их словам, злоумышленники атакуют Outlook Web Access, PayPal, Microsoft 365 и Google Workspace, используя бреши в имплементации OAuth 2.0.

Кстати, уязвимостям протокола OAuth 2.0 мы посвятили аналитическую статью, в которой эксперт объясняет, опасно ли аутентифицироваться через профиль в соцсетях.

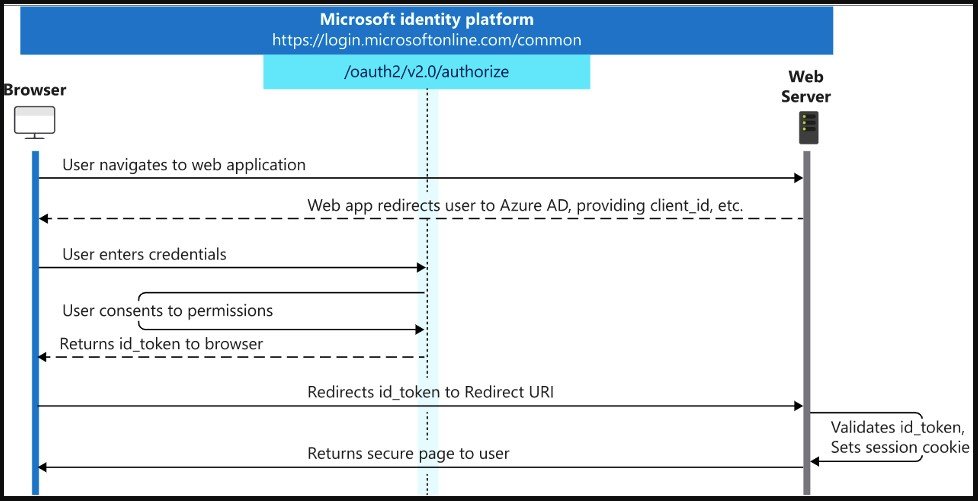
При разработке приложений с поддержкой OAuth девелоперы могут выбрать среди различных типов потоков, в зависимости от своих потребностей. На примере реализации от Microsoft можно посмотреть, как это взаимосвязано:


Потоки требуют от разработчика, чтобы тот определил конкретные параметры, среди которых уникальный идентификатор клиента и URL, на который будет перенаправляться пользователь после успешной аутентификации.

Как выяснили эксперты Proofpoint, атакующие могут модифицировать отдельные параметры в валидных потоках аутентификации. В итоге условный злоумышленник может организовать редирект жертвы на вредоносный сайт. Например, этого можно добиться изменением параметра запроса «response_type».

«Этот вектор атаки использует ряд сторонних приложений Microsoft 365 с вредоносными URL-редиректами, определёнными для каждого из таких приложений», — отмечают в отчёте исследователи.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru