



RedLine стал основным поставщиком украденных данных на форумы дарквеба

RedLine стал основным поставщиком украденных данных на форумы дарквеба

RedLine стал основным поставщиком украденных данных на форумы дарквеба

Продажа большинства украденных учётных данных распределилась между двумя основными форумами дарквеба, а главным поставщиком скомпрометированных паролей стала вредоносная программа RedLine Stealer. Такую статистику представили специалисты Recorded Future.

Похищающий информацию зловред RedLine впервые попался на глаза экспертам в марте 2020 года. Фактически он представлял собой часть семейства программ, основная цель которых — собрать на компьютере жертвы как можно больше данных, а затем отправить их операторам.

Потом такие данные выставляются на продажу на одной из соответствующих площадок. Продавец создаёт пост, описывает БД, называет свою цену и предоставляет часть базы для ознакомления.

В силу своих функциональных возможностей RedLine может воровать учётные данные из браузеров, FTP-клиентов, почтовых клиентов, мессенджеров и VPN. Помимо этого, вредонос способен извлекать файлы cookie и данные банковских карт, переписки и информацию о криптовалютных кошельках.

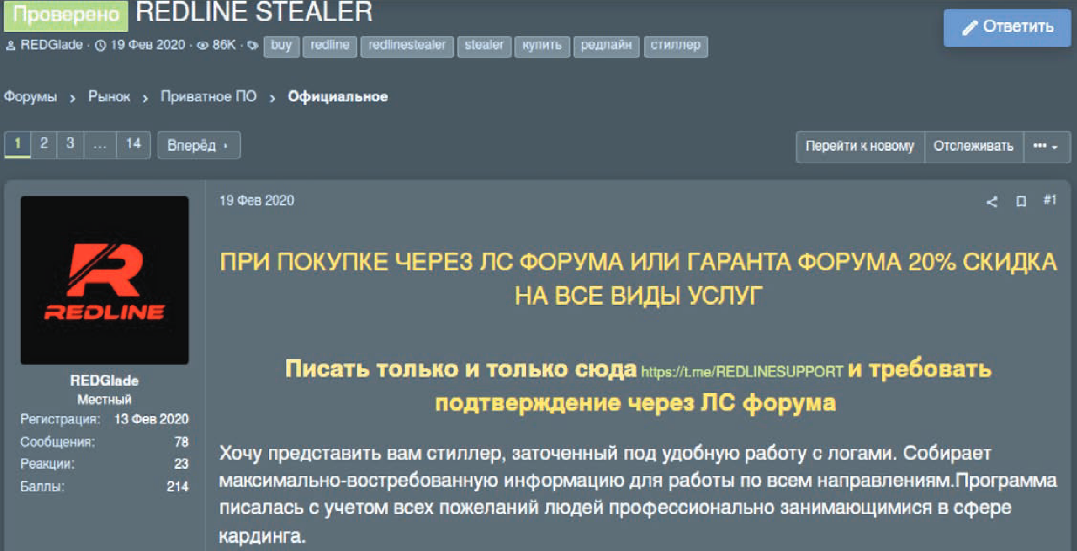
Изначально RedLine — разработка программиста, известного под псевдонимом REDGlade. С марта 2020 года зловред продаётся на нескольких форумах в дарквебе. Почти сразу RedLine получил массу положительных отзывов, после чего появились его пиратские версии.


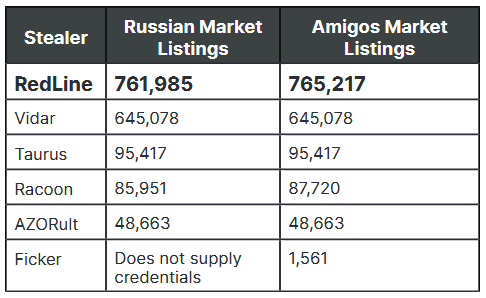
Согласно отчёту Insikt Group, подавляющее большинство скомпрометированных учётных данных поставляет на торговые онлайн-площадки исключительно RedLine. В частности, исследователи выделяют два таких форума: Amigos Market и Russian Market. Примечательно, что знаменитый Racoon в таблице экспертов занял лишь четвёртое место.


К слову, RedLine также упоминается в опубликованном Google предупреждении. Напомним, что интернет-гигант сообщил о вредоносных программах, похищающих пароли и cookie владельцев каналов на YouTube.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru