



RedLine стал основным поставщиком украденных данных на форумы дарквеба

RedLine стал основным поставщиком украденных данных на форумы дарквеба

RedLine стал основным поставщиком украденных данных на форумы дарквеба

Продажа большинства украденных учётных данных распределилась между двумя основными форумами дарквеба, а главным поставщиком скомпрометированных паролей стала вредоносная программа RedLine Stealer. Такую статистику представили специалисты Recorded Future.

Похищающий информацию зловред RedLine впервые попался на глаза экспертам в марте 2020 года. Фактически он представлял собой часть семейства программ, основная цель которых — собрать на компьютере жертвы как можно больше данных, а затем отправить их операторам.

Потом такие данные выставляются на продажу на одной из соответствующих площадок. Продавец создаёт пост, описывает БД, называет свою цену и предоставляет часть базы для ознакомления.

В силу своих функциональных возможностей RedLine может воровать учётные данные из браузеров, FTP-клиентов, почтовых клиентов, мессенджеров и VPN. Помимо этого, вредонос способен извлекать файлы cookie и данные банковских карт, переписки и информацию о криптовалютных кошельках.

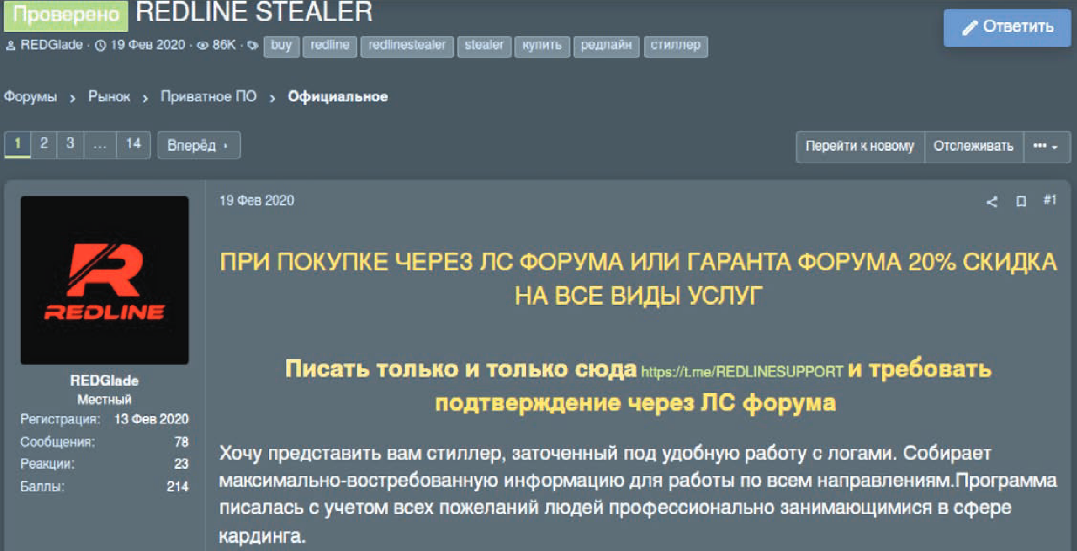
Изначально RedLine — разработка программиста, известного под псевдонимом REDGlade. С марта 2020 года зловред продаётся на нескольких форумах в дарквебе. Почти сразу RedLine получил массу положительных отзывов, после чего появились его пиратские версии.


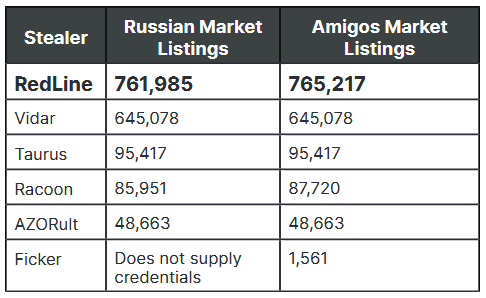
Согласно отчёту Insikt Group, подавляющее большинство скомпрометированных учётных данных поставляет на торговые онлайн-площадки исключительно RedLine. В частности, исследователи выделяют два таких форума: Amigos Market и Russian Market. Примечательно, что знаменитый Racoon в таблице экспертов занял лишь четвёртое место.


К слову, RedLine также упоминается в опубликованном Google предупреждении. Напомним, что интернет-гигант сообщил о вредоносных программах, похищающих пароли и cookie владельцев каналов на YouTube.

Подпишитесь на новости

WhatsApp для Android начал внедрять одноразовые сообщения

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) начал выпускать функцию одноразового просмотра для текстовых сообщений. Ее получила часть участников бета-тестирования на Android с версией 2.26.45.6, в ближайшие недели функция станет доступна большему числу пользователей. Раньше отправлять в режиме одноразового просмотра можно было только фото, видео и голосовые сообщения.

Функцию обнаружили в WABetaInfo. Чтобы отправить такое сообщение, нужно набрать текст, зажать кнопку отправки и выбрать в меню пункт «Просмотр один раз».

Сообщение уйдет сразу: запланировать одноразовый текст на определенное время пока нельзя. Подсказка о новом жесте появится внизу чата.


Получатель увидит вместо текста отметку, которую нужно открыть. Сообщение откроется на отдельном экране, и после закрытия вернуться к нему уже не получится. В чате останется пометка о том, что сообщение было открыто. Если у собеседника включены отчеты о прочтении, отправитель узнает, когда его прочитали.

Пока сообщение открыто, WhatsApp блокирует скриншоты и запись экрана. Скопировать, переслать или сохранить текст получатель не сможет. В WABetaInfo считают, что функция пригодится, когда нужно передать пароль или одноразовый код и не оставлять его в истории переписки.

О сроках выхода функции в стабильной версии WhatsApp и на iOS пока ничего не известно.

RSS: Новости на портале Anti-Malware.ru