



Скам-реклама устанавливает софт на Android-смартфоны в обход Play Store

Скам-реклама устанавливает софт на Android-смартфоны в обход Play Store

Скам-реклама устанавливает софт на Android-смартфоны в обход Play Store

Владельцы мобильных устройств на Android обратили внимание на особый тип рекламы в приложениях. По словам пользователей, мошеннические объявления пытаются установить софт в обход Google Play Store.

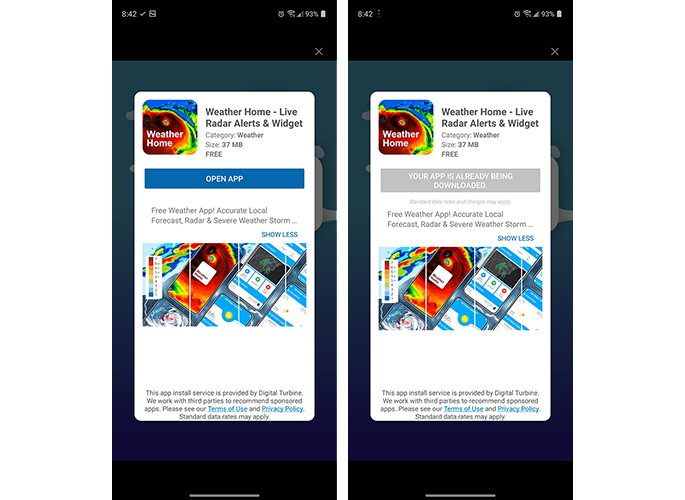
В ветке Reddit /r/AndroidDev, посвящённой разработке программ для Android, описывается реклама, способная установить приложения без согласия владельца девайса и в обход официального магазина Google.

Эти объявления выглядят как стандартный список приложений, который можно наблюдать, например, в том же Google Play Store. При попытке закрыть рекламное окно нежелательное приложение всё равно установится в систему без разрешения.


Оказалось, что скамеры используют автоматизированную систему покупки (DSP) от Digital Turbine, которая называется Appreciate. Системное приложение DT Ignite обходит взаимодействие с Play Store и диалоговые окна установки APK. Таким образом, нужное приложение через рекламу загружается с серверов Digital Turbine непосредственно на устройство пользователя.

Проблема в том, что DT Ignite идёт предустановленным на некоторых Android-смартфонах, за что можно «поблагодарить» либо производителя, либо операторов сотовой связи. На самом деле, DT Ignite как раз тесно связано с бэкдорами, мошенническими схемами и так называемым «раздутым софтом» (bloatware).

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru