



Скам-реклама устанавливает софт на Android-смартфоны в обход Play Store

Скам-реклама устанавливает софт на Android-смартфоны в обход Play Store

Скам-реклама устанавливает софт на Android-смартфоны в обход Play Store

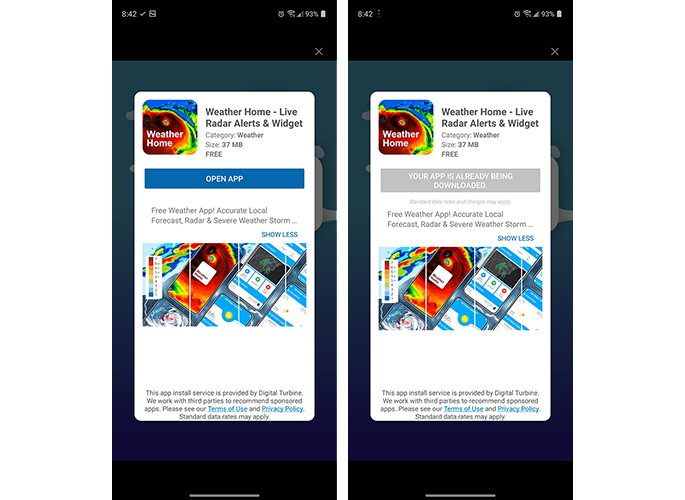
Владельцы мобильных устройств на Android обратили внимание на особый тип рекламы в приложениях. По словам пользователей, мошеннические объявления пытаются установить софт в обход Google Play Store.

В ветке Reddit /r/AndroidDev, посвящённой разработке программ для Android, описывается реклама, способная установить приложения без согласия владельца девайса и в обход официального магазина Google.

Эти объявления выглядят как стандартный список приложений, который можно наблюдать, например, в том же Google Play Store. При попытке закрыть рекламное окно нежелательное приложение всё равно установится в систему без разрешения.


Оказалось, что скамеры используют автоматизированную систему покупки (DSP) от Digital Turbine, которая называется Appreciate. Системное приложение DT Ignite обходит взаимодействие с Play Store и диалоговые окна установки APK. Таким образом, нужное приложение через рекламу загружается с серверов Digital Turbine непосредственно на устройство пользователя.

Проблема в том, что DT Ignite идёт предустановленным на некоторых Android-смартфонах, за что можно «поблагодарить» либо производителя, либо операторов сотовой связи. На самом деле, DT Ignite как раз тесно связано с бэкдорами, мошенническими схемами и так называемым «раздутым софтом» (bloatware).

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru