



Впервые за эксплойты для Android платят больше, чем за 0-day в iOS

Впервые за эксплойты для Android платят больше, чем за 0-day в iOS

Впервые за эксплойты для Android платят больше, чем за 0-day в iOS

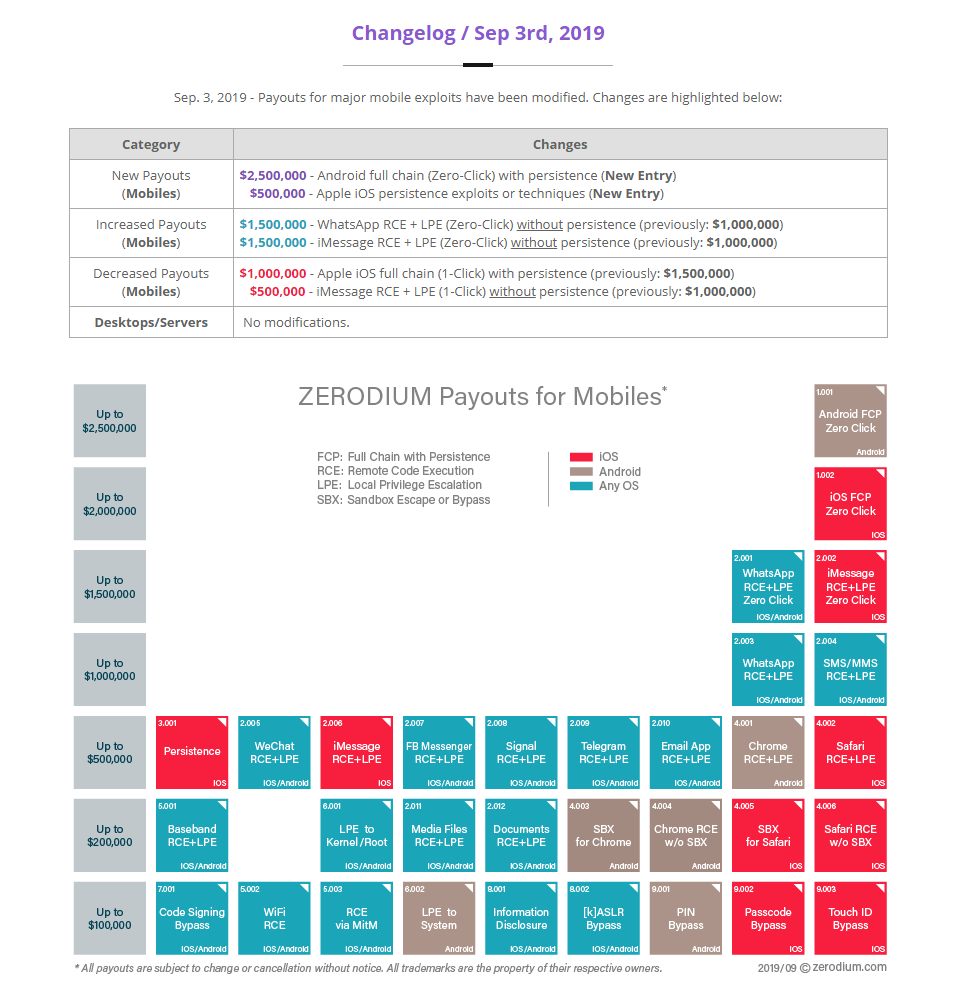
Компания Zerodium, занимающаяся скупкой эксплойтов, впервые в истории предлагает больше денег за 0-day в Android, чем за схожие проблемы в iOS. Напомним, что Zerodium покупает, а затем перепродаёт эксплойты властям и спецслужбам.

Компания обновила свой прайс-лист 3 сентября. Теперь впервые эксплойты для Android стоят больше, чем iOS-эксплойты.

Исследователи в области кибербезопасности могут заработать до $2,5 миллионов за цепочку уязвимостей в Android, эксплуатация которых не требует взаимодействия с пользователем. Для сравнения — аналогичная цепочка для iOS стоит $2 миллиона.

Примечательно, что всего год назад Zerodium предлагал в двенадцать раз меньше за Android-эксплойт. Максимальная сумма вознаграждения тогда составляла всего $200 000.

При этом компания, очевидно, приурочила повышение цен к выходу Android 10, релиз которой состоялся буквально несколько часов назад. Представители Google пока никак не прокомментировали решение Zerodium.

В марте Zerodium объявил, что готов выплатить до $500 000 за обнаружение 0-day уязвимостей в облачных технологиях вроде Microsoft Hyper-V и VMware vSphere. Hyper-V и vSphere представляют собой гипервизоры — определенный софт, позволяющий одному хост-компьютеру запустить несколько операционных систем.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru