



Фейковое приложение для Samsung установили 10 млн пользователей Android

Фейковое приложение для Samsung установили 10 млн пользователей Android

Фейковое приложение для Samsung установили 10 млн пользователей Android

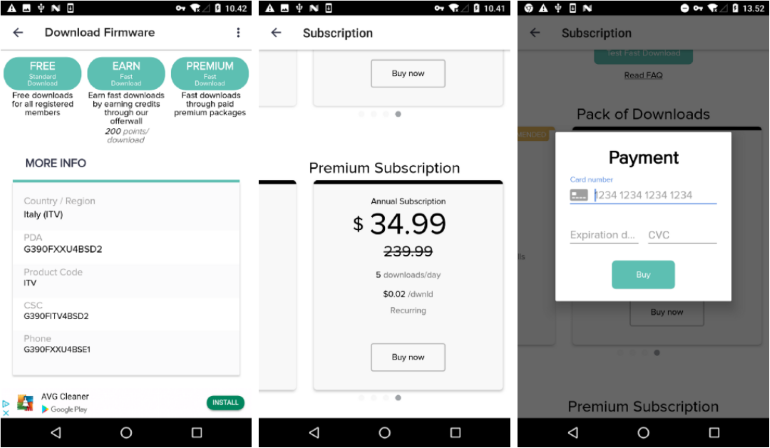
Более 10 миллионов пользователей Android столкнулись с фейковым приложением, якобы разработанным для поддержания прошивки Samsung в актуальном состоянии. «Updates for Samsung» — так называется мошенническая программа — вместо заявленных возможностей перенаправляла пользователей на рекламный ресурс.

Программу обнаружил Алексей Купринс из CSIS Security Group. Эксперт опубликовал отчет, в котором рассматривается поведение «Updates for Samsung».

«Я связался с представителями официального магазина Google Play Store [именно через него распространялась программа — прим. ред.] и попросил их удалить нежелательное приложение. Самих пользователей сложно винить в том, что их удалось обмануть — вполне нормально зайти в официальный магазин, чтобы скачать приложение для обновления прошивки», — комментирует Купринс.

«Вендоры в последнее время снабжают свои устройства просто диким количеством приложений, что легко может ввести любого в заблуждение».

Приложение «Updates for Samsung» использует в своих целях давнюю проблему Samsung, которая затрудняет обновление прошивки и ОС для пользователей смартфонов этой компании.

«Обычный пользователь может легко запутаться в процессе обновления операционной системы, что может побудить его зайти в Google Play Store в поиске апдейтов», — подытоживает Купринс.

Само приложение «Updates for Samsung» не является вредоносным, оно больше похоже на нежелательную мошенническую программу. Программа не имеет никакого отношения к компании Samsung.

Скачавший фейковое приложение пользователь, как правило, попадает на сайт updato[.]com, который полностью усеян рекламой разного характера. На этом ресурсе пользователя пытаются убедить оформить премиум-услугу за $34,99.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru