



Очередная вирусная пугалка для пользователей WhatsApp оказалась фейковой

Очередная вирусная пугалка для пользователей WhatsApp оказалась фейковой

Очередная вирусная пугалка для пользователей WhatsApp оказалась фейковой

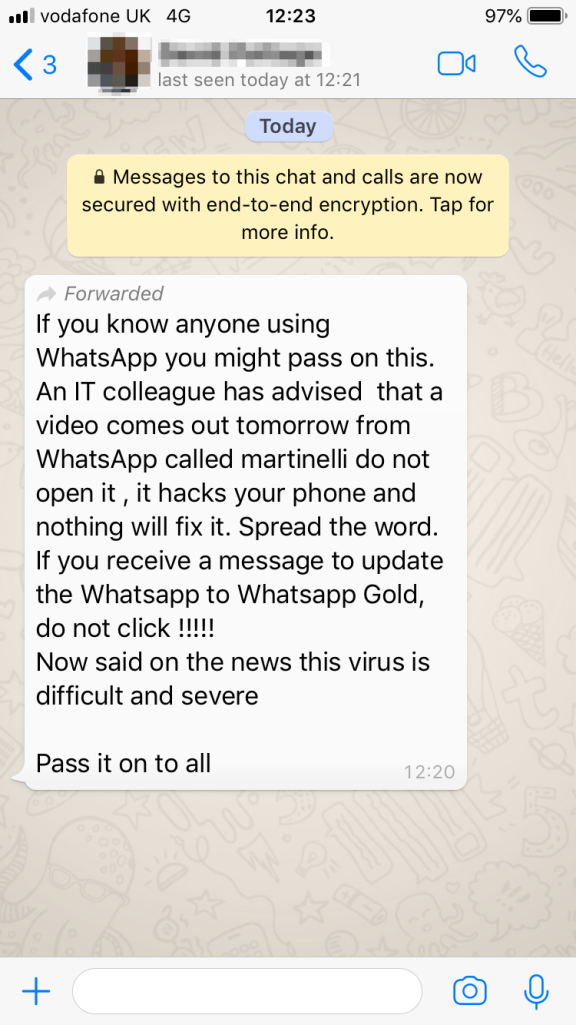
Очередная пугалка для пользователей WhatsApp оказалась фейком. На днях некоторым пользователям приходили сообщения, предупреждающие о некоем видео под названием «martinelli», которое взламывает устройства так, что их потом нельзя уже вернуть в нормальное состояние.

Однако эксперты компании Sophos развенчали этот миф, предупредив пользователей, чтобы они не придавали значения этим вводящим в заблуждение сообщениям.

Пользователи получали сообщение следующего содержания:


«Если ты знаешь того, кто использует WhatsApp, можешь отправить ему это. IT-коллега предупредил о видео, которое должно выйти завтра, оно называется martinelli — не открывай его. Оно взломает твой телефон, и ничего ему не поможет. Распространи эту информацию. Если увидишь предложение обновить Whatsapp до Whatsapp Gold, не нажимай на него!!! В новостях говорят, что это очень серьезный и сложный вирус. Передай это всем контактам».

Команда Sophos пишет, что это сообщение правдиво лишь отчасти. Например:

  1. Ложь — видео «martinelli», содержащее вредоносную программу.
  2. Реальная угроза — премиальный сервис WhatsApp Gold, якобы предлагаемый мессенджером. На самом деле таковым не является.

В сентябре мы писали, что некий контакт WhatsApp под именем «Olivia» отправляет сообщения детям, представляясь другом, у которого теперь новый номер телефона. Однако после непродолжительного диалога контакт начинает присылать ссылки на порносайты.

А в июле пользователям WhatsApp угрожал страшный контакт Momo. В качестве аватара данный абонент использовал знаменитую скульптуру молодой женщины с длинными черными волосами, большими глазами, неестественной улыбкой и лапами птицы вместо ног.

Киберполиция опубликовала запись разговора с лжесотрудницей Госуслуг

Киберполиция опубликовала аудиозапись типичного разговора с мошенниками, которые представляются сотрудниками Госуслуг. Главная хитрость схемы — жертву не просят немедленно переводить деньги или называть данные. Её убеждают самостоятельно перезвонить на фальшивую горячую линию.

Разговор начинается с сообщения о подозрительном входе в учётную запись с постороннего устройства.

Лжесотрудница уточняет, передавал ли пользователь кому-нибудь СНИЛС, пароль или код из СМС. Услышав утвердительный ответ, она сообщает, что аккаунт якобы взломан и его необходимо срочно заблокировать.

Затем мошенница предлагает повторно позвонить по указанному номеру и зарегистрировать факт мошенничества. На другом конце линии жертву уже ждут сообщники, готовые разыграть следующий акт спектакля: потребовать коды подтверждения, данные банковской карты или убедить перевести деньги на безопасный счёт.

Логика простая: человек сам набрал номер, значит, меньше сомневается в собеседнике. Поддельный контакт злоумышленники маскируют под телефон службы поддержки, а ситуацию подогревают словами о взломе, утечке данных и скорой блокировке аккаунта.

В МВД подчёркивают: Госуслуги не рассылают уведомления о взломе через СМС, электронную почту или мессенджеры и не требуют срочно звонить по номеру из сообщения. Настойчивое предложение связаться с горячей линией по указанному контакту — однозначный признак мошенничества.

Если пришло подобное уведомление, проверять аккаунт нужно только через официальное приложение или самостоятельно набранный адрес портала.

RSS: Новости на портале Anti-Malware.ru