



Очередная вирусная пугалка для пользователей WhatsApp оказалась фейковой

Очередная вирусная пугалка для пользователей WhatsApp оказалась фейковой

Очередная вирусная пугалка для пользователей WhatsApp оказалась фейковой

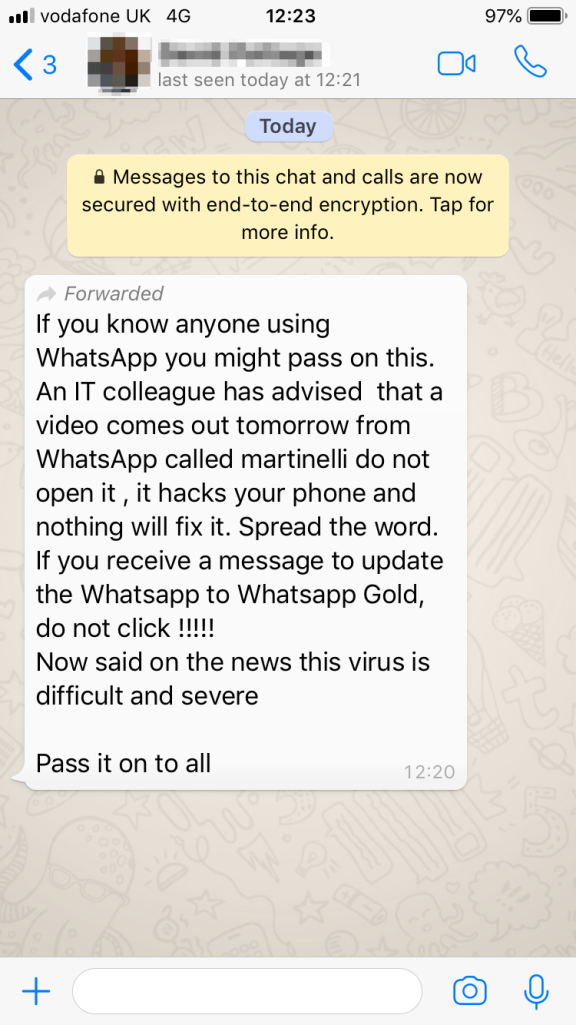
Очередная пугалка для пользователей WhatsApp оказалась фейком. На днях некоторым пользователям приходили сообщения, предупреждающие о некоем видео под названием «martinelli», которое взламывает устройства так, что их потом нельзя уже вернуть в нормальное состояние.

Однако эксперты компании Sophos развенчали этот миф, предупредив пользователей, чтобы они не придавали значения этим вводящим в заблуждение сообщениям.

Пользователи получали сообщение следующего содержания:


«Если ты знаешь того, кто использует WhatsApp, можешь отправить ему это. IT-коллега предупредил о видео, которое должно выйти завтра, оно называется martinelli — не открывай его. Оно взломает твой телефон, и ничего ему не поможет. Распространи эту информацию. Если увидишь предложение обновить Whatsapp до Whatsapp Gold, не нажимай на него!!! В новостях говорят, что это очень серьезный и сложный вирус. Передай это всем контактам».

Команда Sophos пишет, что это сообщение правдиво лишь отчасти. Например:

  1. Ложь — видео «martinelli», содержащее вредоносную программу.
  2. Реальная угроза — премиальный сервис WhatsApp Gold, якобы предлагаемый мессенджером. На самом деле таковым не является.

В сентябре мы писали, что некий контакт WhatsApp под именем «Olivia» отправляет сообщения детям, представляясь другом, у которого теперь новый номер телефона. Однако после непродолжительного диалога контакт начинает присылать ссылки на порносайты.

А в июле пользователям WhatsApp угрожал страшный контакт Momo. В качестве аватара данный абонент использовал знаменитую скульптуру молодой женщины с длинными черными волосами, большими глазами, неестественной улыбкой и лапами птицы вместо ног.

В даркнете появился ИИ без цензуры вместо взломанных ChatGPT и Claude

Киберпреступникам предложили больше не возиться с джейлбрейками ChatGPT и Claude. На форуме Exploit появился сервис Luciferus — платная нейросеть, которая якобы отвечает на запросы без моральных и этических ограничений. Объявление 24 августа обнаружили специалисты Counter Threat Unit компании Sophos.

Его разместил пользователь под ником Optimus_Prime, зарегистрировавшийся на площадке в апреле.

Автор утверждает, что Luciferus работает на собственной модели со 120 млрд параметров. Правда, подтвердить это исследователям не удалось. По их оценке, внутри может находиться одна из открытых моделей семейства Qwen от Alibaba, дополнительно настроенная на отсутствие запретов.

Главное отличие Luciferus от взломанных версий популярных чат-ботов — стабильность. Джейлбрейк может перестать работать после очередного обновления, а локальную модель можно изначально запустить без защитных фильтров и спокойно продавать доступ.


Sophos проверила младший тариф, попросив нейросеть написать простой RAT на Python. Luciferus без лишних вопросов выдал русскоязычное описание функций трояна и исходный код. Исследователи его не запускали и не проверяли работоспособность.

На форуме подписки стоят от $35 до $75 в месяц и носят названия Inquisitor, Archdevil и Prince of Darkness. На сайте цены почему-то ниже — от $22 до $47, а тарифы уже называются Junior, Middle и Pro.

В Sophos считают Luciferus частью более крупного тренда: ИИ превращается в такой же товар подпольного рынка, как фишинговые наборы, трояны и шифровальщики. Опасность здесь не в появлении всемогущей нейросети, а в снижении порога входа.

RSS: Новости на портале Anti-Malware.ru