



Очередная вирусная пугалка для пользователей WhatsApp оказалась фейковой

Очередная вирусная пугалка для пользователей WhatsApp оказалась фейковой

Очередная вирусная пугалка для пользователей WhatsApp оказалась фейковой

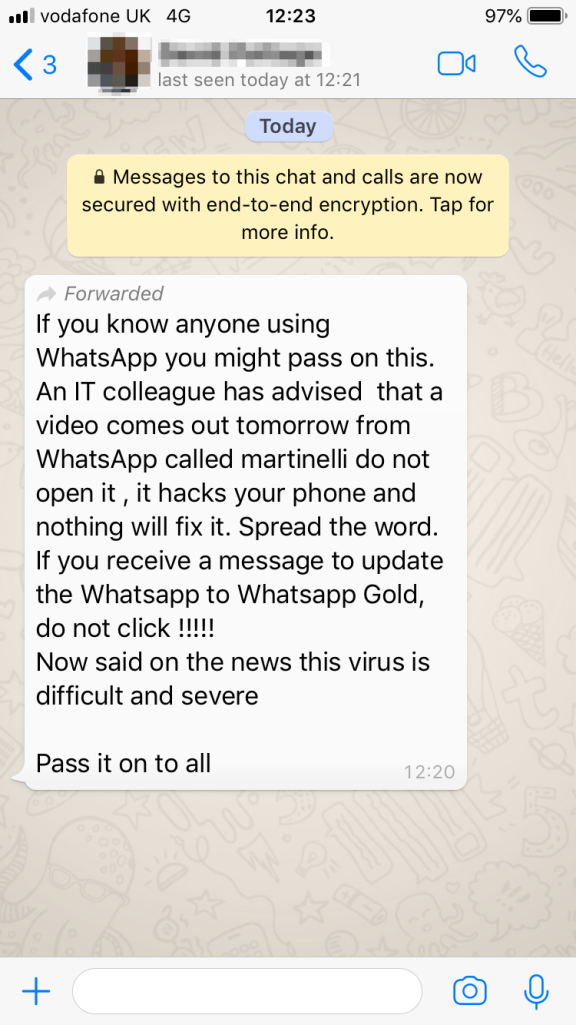
Очередная пугалка для пользователей WhatsApp оказалась фейком. На днях некоторым пользователям приходили сообщения, предупреждающие о некоем видео под названием «martinelli», которое взламывает устройства так, что их потом нельзя уже вернуть в нормальное состояние.

Однако эксперты компании Sophos развенчали этот миф, предупредив пользователей, чтобы они не придавали значения этим вводящим в заблуждение сообщениям.

Пользователи получали сообщение следующего содержания:


«Если ты знаешь того, кто использует WhatsApp, можешь отправить ему это. IT-коллега предупредил о видео, которое должно выйти завтра, оно называется martinelli — не открывай его. Оно взломает твой телефон, и ничего ему не поможет. Распространи эту информацию. Если увидишь предложение обновить Whatsapp до Whatsapp Gold, не нажимай на него!!! В новостях говорят, что это очень серьезный и сложный вирус. Передай это всем контактам».

Команда Sophos пишет, что это сообщение правдиво лишь отчасти. Например:

  1. Ложь — видео «martinelli», содержащее вредоносную программу.
  2. Реальная угроза — премиальный сервис WhatsApp Gold, якобы предлагаемый мессенджером. На самом деле таковым не является.

В сентябре мы писали, что некий контакт WhatsApp под именем «Olivia» отправляет сообщения детям, представляясь другом, у которого теперь новый номер телефона. Однако после непродолжительного диалога контакт начинает присылать ссылки на порносайты.

А в июле пользователям WhatsApp угрожал страшный контакт Momo. В качестве аватара данный абонент использовал знаменитую скульптуру молодой женщины с длинными черными волосами, большими глазами, неестественной улыбкой и лапами птицы вместо ног.

Украинец, создавший LockerGoga и Nefilim, получил почти 13 лет тюрьмы

Писать шифровальщики оказалось плохой карьерной инвестицией. Окружной суд Цюриха приговорил 52-летнего гражданина Украины к 12 годам и девяти месяцам заключения за участие в атаках с использованием LockerGoga, MegaCortex и Nefilim. После освобождения ему также запретят въезд в Швейцарию на десять лет.

Суд признал мужчину ведущим разработчиком вредоносных программ, хотя организатором группировок он не был.

По версии следствия, созданные им шифровальщики применялись против компаний в десятках стран, а совокупный ущерб только по рассмотренным эпизодам оценили примерно в 100 млн швейцарских франков.

Одной из самых заметных целей стала Stadler Rail. В 2020 году преступники похитили около 500 Гбайт конфиденциальных данных производителя поездов и потребовали, по сообщениям СМИ, $6 млн.

Компания платить отказалась. В деле также фигурируют поставщик климатического оборудования Meier Tobler и разработчик банковского ПО Crealogix.

Обвиняемый настаивал, что занимался обычным ИБ-консалтингом и не знал, для чего заказчику нужен его код. Но версия про просто программиста развалилась: вместе с исходниками следователи нашли шаблоны сообщений с требованиями выкупа. Суд счёл такое совпадение чересчур подозрительным.

Мужчина находился под стражей с октября 2021 года. Его задержание стало частью международного расследования атак на более чем 1800 граждан и организаций в 71 стране.

Приговор пока не вступил в силу и может быть обжалован.

RSS: Новости на портале Anti-Malware.ru