



FireEye связала активность TRITON с московским ЦНИИХМ

FireEye связала активность TRITON с московским ЦНИИХМ

FireEye связала активность TRITON с московским ЦНИИХМ

Специалисты компании FireEye связали активность киберпреступной группировки TEMP.Veles, которая стоит за атаками вредоноса TRITON, с российской научно-исследовательской организацией Центральный научно-исследовательский институт химии и механики (ЦНИИХМ). Располагающийся в Москве ЦНИИХМ спонсируется российским государством.

Исследователям удалось выйти на цепочку разработки вредоносной программы, они проанализировали множество версий вредоноса, некоторые из которых использовались TEMP.Veles во время атак TRITON.

Исследование этой активности вывело экспертов на Россию, ЦНИИХМ и конкретного человека в Москве. Онлайн-активность этого человека показывает его связь с ЦНИИХМ. IP-адрес, принадлежащий ЦНИИХМ, использовался TEMP.Veles для множества задач. Среди них был мониторинг охвата вредоноса TRITON, разведка в Сети и вредоносная активность, связанная с атаками TRITON.

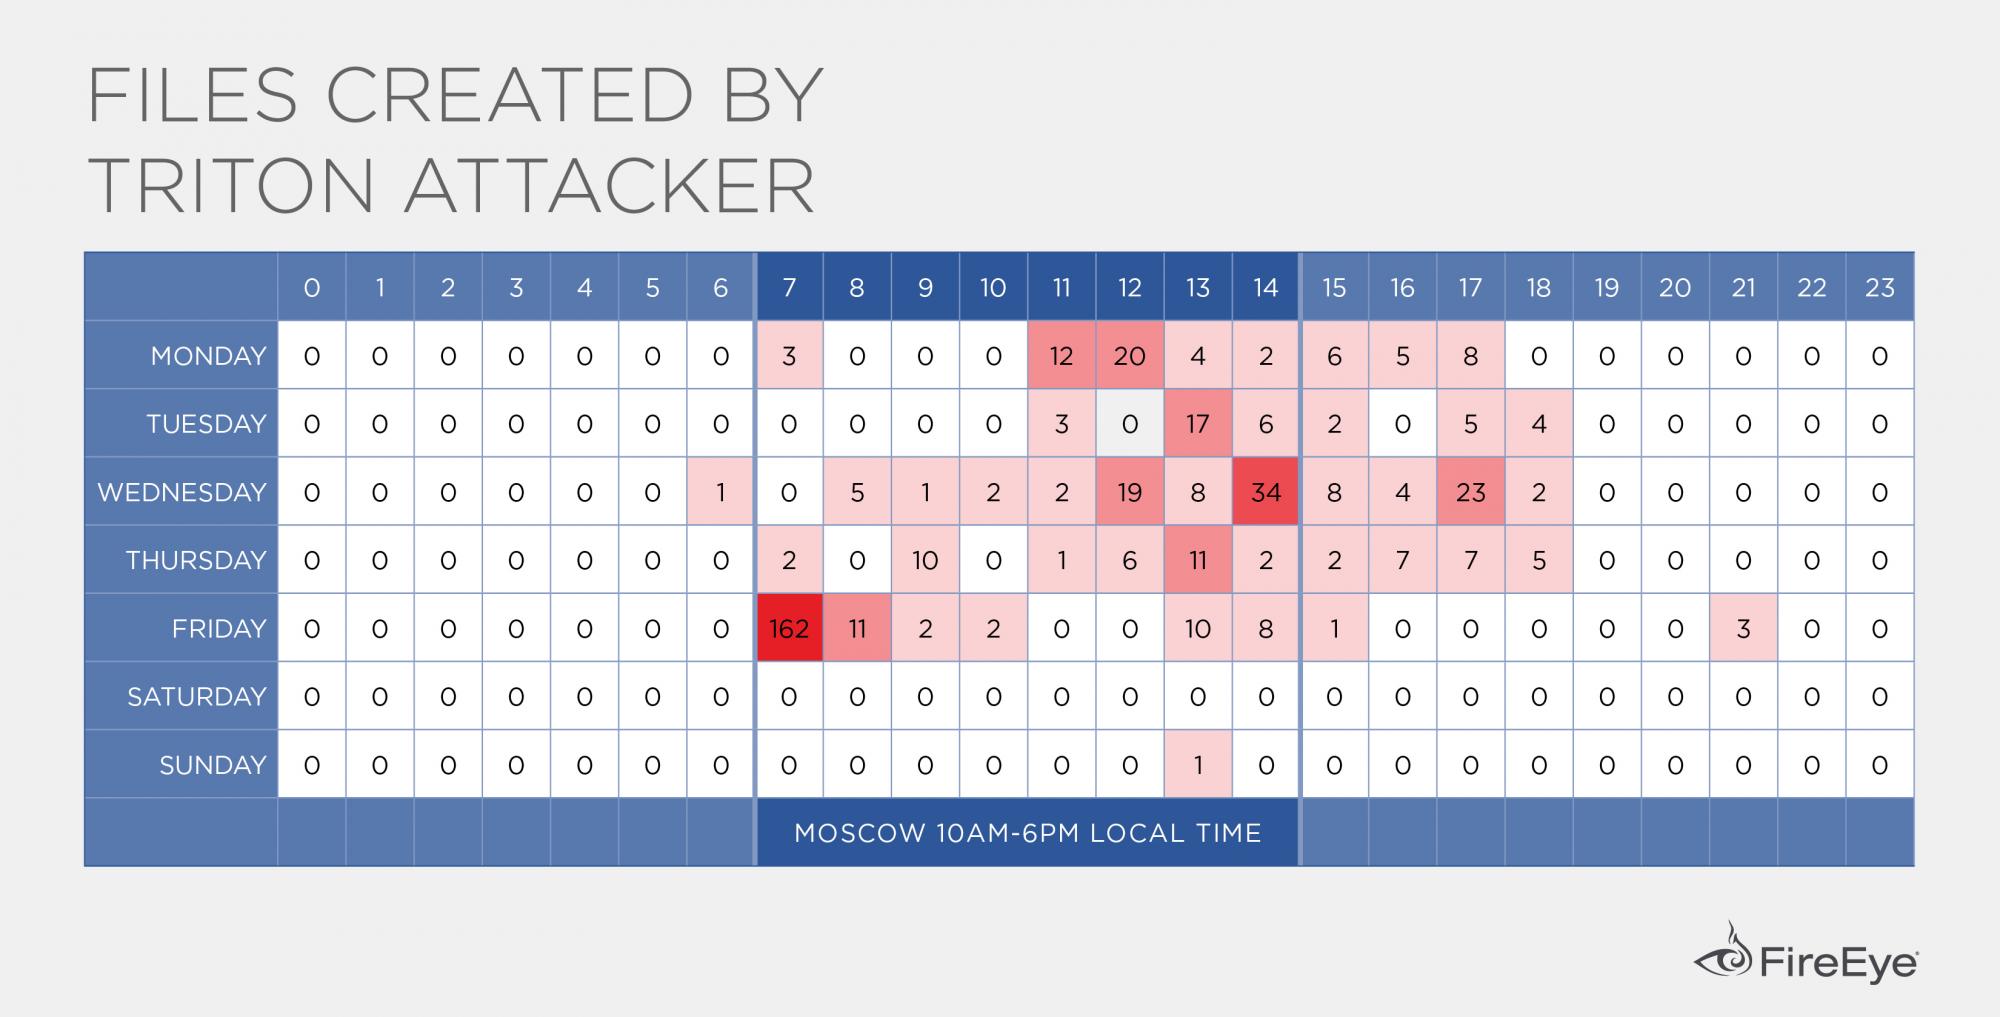
Паттерны поведения, присущие TEMP.Veles, согласуются с часовым поясом Москвы. В FireEye убеждены, что у ЦНИИХМ есть достаточные знания и специалисты для создания TRITON и проведения операций TEMP.Veles.

Напомним, что неделю назад эксперты компании FireEye предупредили о новом семействе вредоносных программ TRITON, предназначенном для целенаправленных атак на АСУ ТП. Специалисты полагают, что злоумышленники используют TRITON с целью причинить физический ущерб и прервать выполнение операций.

TRITON представляет собой фреймворк, созданный для взаимодействия с контроллерами автоматизированных систем безопасности Triconex Safety Instrumented System (SIS). Активность этого вредоноса представляет угрозу национального уровня.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru