



FireEye связала активность TRITON с московским ЦНИИХМ

FireEye связала активность TRITON с московским ЦНИИХМ

FireEye связала активность TRITON с московским ЦНИИХМ

Специалисты компании FireEye связали активность киберпреступной группировки TEMP.Veles, которая стоит за атаками вредоноса TRITON, с российской научно-исследовательской организацией Центральный научно-исследовательский институт химии и механики (ЦНИИХМ). Располагающийся в Москве ЦНИИХМ спонсируется российским государством.

Исследователям удалось выйти на цепочку разработки вредоносной программы, они проанализировали множество версий вредоноса, некоторые из которых использовались TEMP.Veles во время атак TRITON.

Исследование этой активности вывело экспертов на Россию, ЦНИИХМ и конкретного человека в Москве. Онлайн-активность этого человека показывает его связь с ЦНИИХМ. IP-адрес, принадлежащий ЦНИИХМ, использовался TEMP.Veles для множества задач. Среди них был мониторинг охвата вредоноса TRITON, разведка в Сети и вредоносная активность, связанная с атаками TRITON.

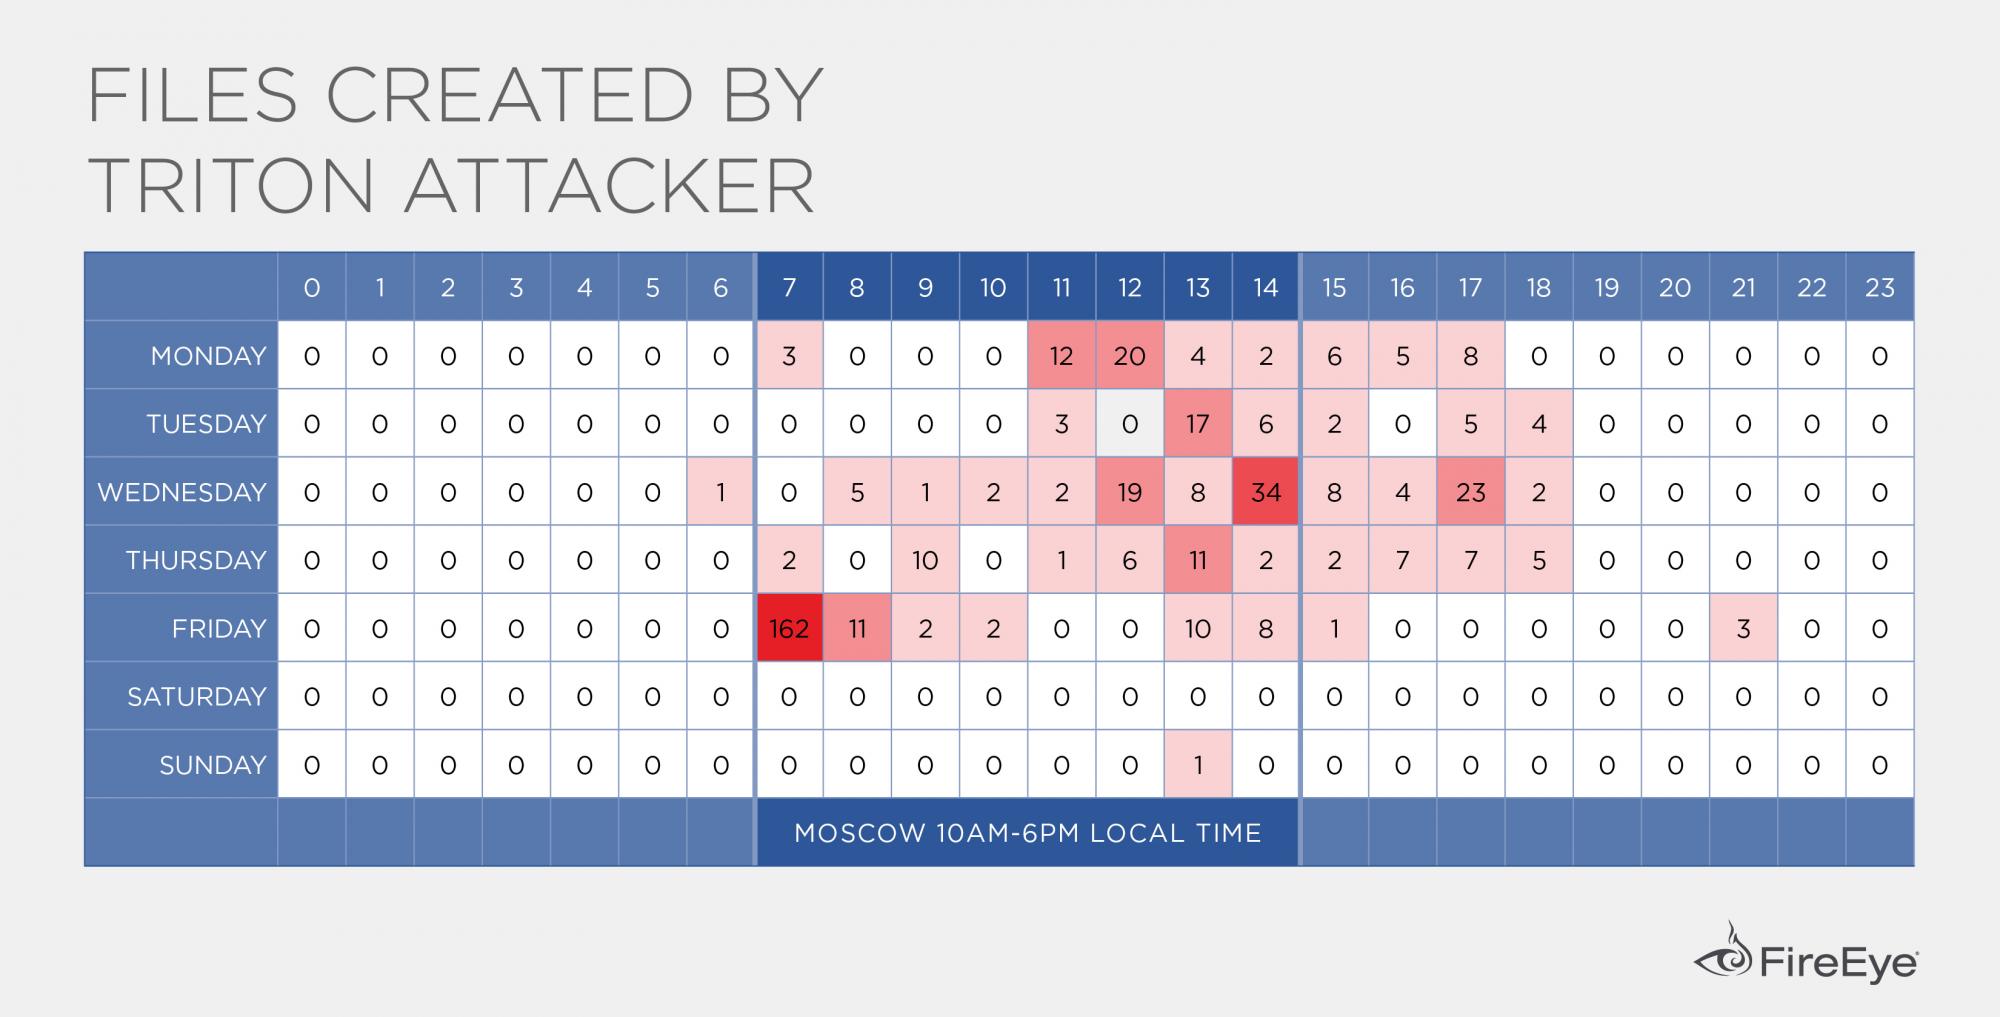
Паттерны поведения, присущие TEMP.Veles, согласуются с часовым поясом Москвы. В FireEye убеждены, что у ЦНИИХМ есть достаточные знания и специалисты для создания TRITON и проведения операций TEMP.Veles.

Напомним, что неделю назад эксперты компании FireEye предупредили о новом семействе вредоносных программ TRITON, предназначенном для целенаправленных атак на АСУ ТП. Специалисты полагают, что злоумышленники используют TRITON с целью причинить физический ущерб и прервать выполнение операций.

TRITON представляет собой фреймворк, созданный для взаимодействия с контроллерами автоматизированных систем безопасности Triconex Safety Instrumented System (SIS). Активность этого вредоноса представляет угрозу национального уровня.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru