



FireEye связала активность TRITON с московским ЦНИИХМ

FireEye связала активность TRITON с московским ЦНИИХМ

FireEye связала активность TRITON с московским ЦНИИХМ

Специалисты компании FireEye связали активность киберпреступной группировки TEMP.Veles, которая стоит за атаками вредоноса TRITON, с российской научно-исследовательской организацией Центральный научно-исследовательский институт химии и механики (ЦНИИХМ). Располагающийся в Москве ЦНИИХМ спонсируется российским государством.

Исследователям удалось выйти на цепочку разработки вредоносной программы, они проанализировали множество версий вредоноса, некоторые из которых использовались TEMP.Veles во время атак TRITON.

Исследование этой активности вывело экспертов на Россию, ЦНИИХМ и конкретного человека в Москве. Онлайн-активность этого человека показывает его связь с ЦНИИХМ. IP-адрес, принадлежащий ЦНИИХМ, использовался TEMP.Veles для множества задач. Среди них был мониторинг охвата вредоноса TRITON, разведка в Сети и вредоносная активность, связанная с атаками TRITON.

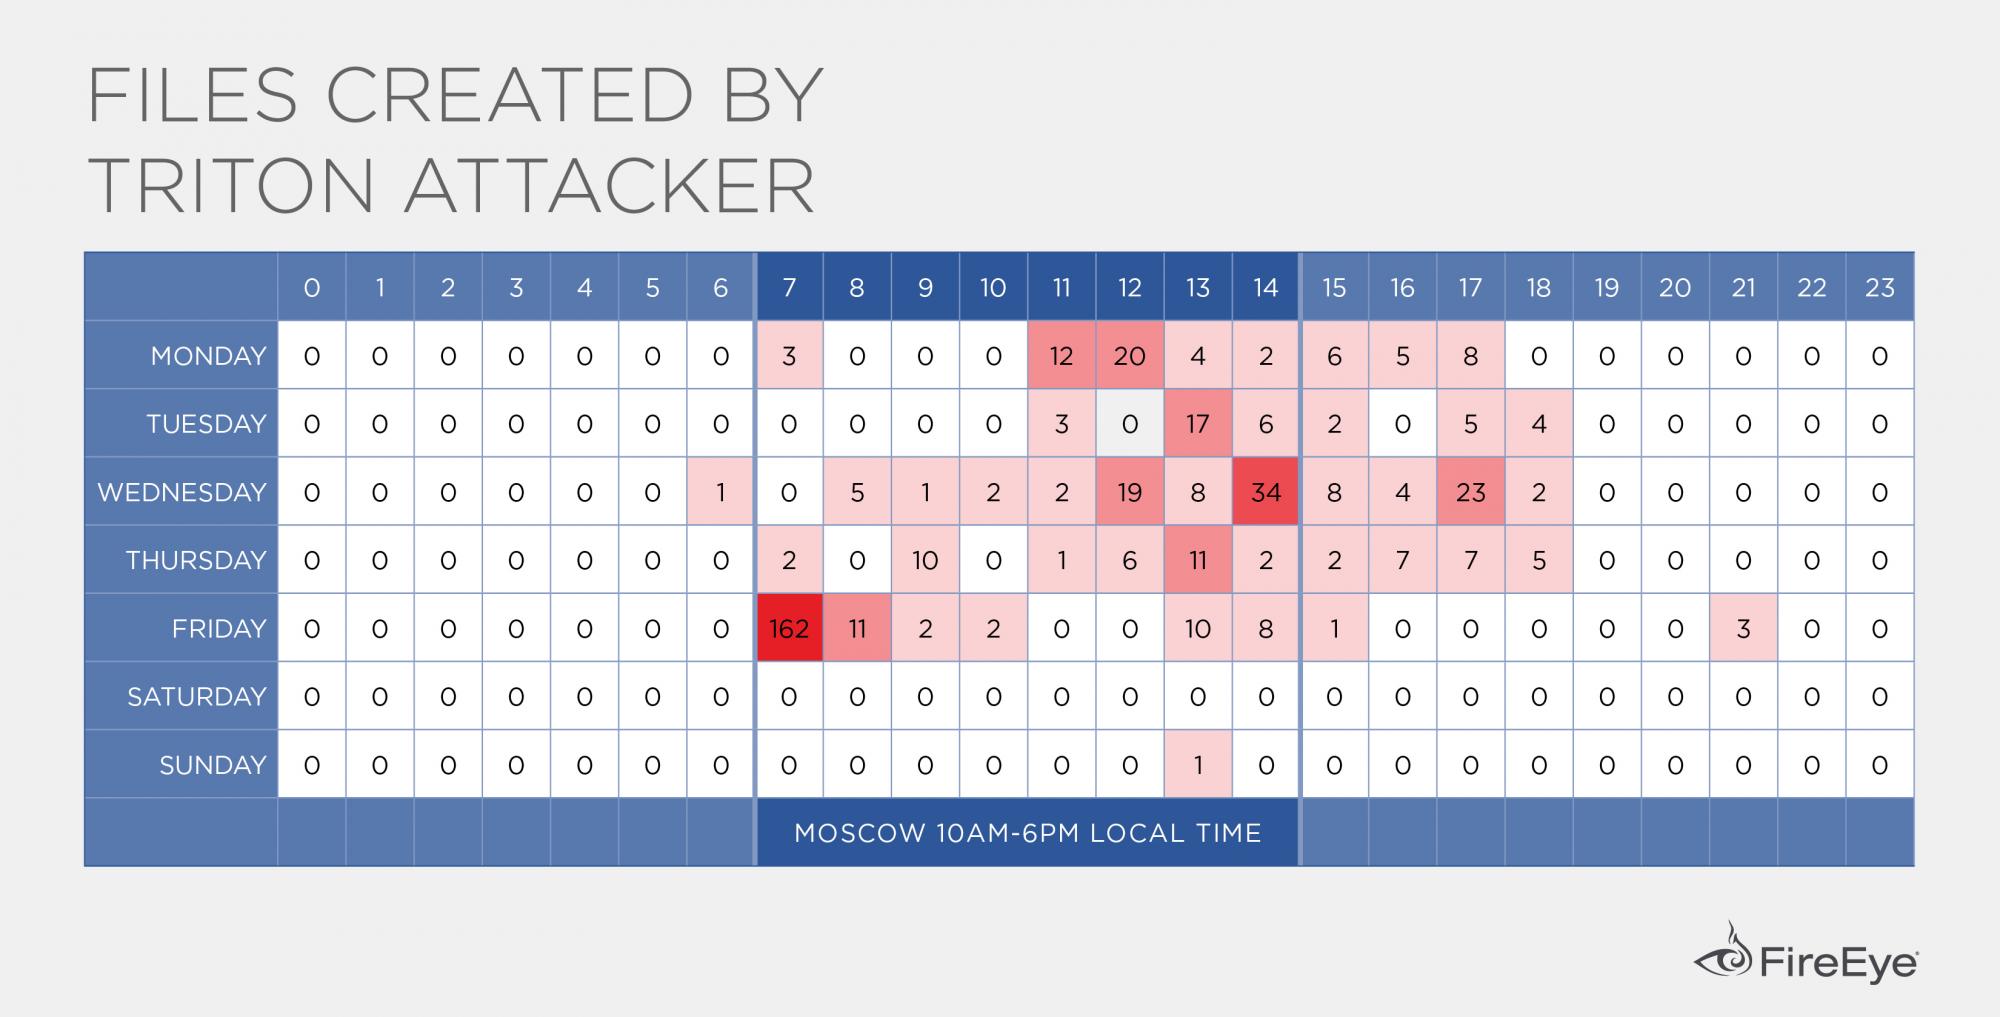
Паттерны поведения, присущие TEMP.Veles, согласуются с часовым поясом Москвы. В FireEye убеждены, что у ЦНИИХМ есть достаточные знания и специалисты для создания TRITON и проведения операций TEMP.Veles.

Напомним, что неделю назад эксперты компании FireEye предупредили о новом семействе вредоносных программ TRITON, предназначенном для целенаправленных атак на АСУ ТП. Специалисты полагают, что злоумышленники используют TRITON с целью причинить физический ущерб и прервать выполнение операций.

TRITON представляет собой фреймворк, созданный для взаимодействия с контроллерами автоматизированных систем безопасности Triconex Safety Instrumented System (SIS). Активность этого вредоноса представляет угрозу национального уровня.

Подпишитесь на новости

ИТ-ипотеку могут досрочно завершить уже в 2026 году

Власти обсуждают завершение программы льготной ИТ-ипотеки уже в этом году, хотя она рассчитана до 2030-го. Окончательного решения пока нет. Айтишникам, которые откладывали покупку квартиры, подбросили ещё одну переменную.

О возможном досрочном завершении сообщил РБК со ссылкой на источники. В Минцифры заявили, что прорабатывают финансирование программы в условиях ограниченности бюджетных средств.

При этом ведомство заверило: средства, предусмотренные на текущий год, полностью доведены до банков-партнёров. Обязательства перед специалистами, уже получившими кредиты, обещают исполнить, а действующие ставки — сохранить на весь срок договора.

По данным Минцифры, с момента запуска программой воспользовались более 100 тысяч специалистов. На обновлённых условиях, действующих с 2024 года, кредиты получили почти 22 тысячи человек на сумму около 150 млрд рублей.

В первом полугодии 2026-го банки выдали примерно шесть тысяч ИТ-ипотек более чем на 41 млрд рублей — на 30% больше, чем годом ранее. То есть интерес к программе растёт, а возможности бюджета, судя по обсуждению, за ним не успевают.

Пока объявлять ИТ-ипотеку закрытой рано: решение и параметры возможного завершения ещё прорабатываются.

RSS: Новости на портале Anti-Malware.ru