



FireEye связала активность TRITON с московским ЦНИИХМ

FireEye связала активность TRITON с московским ЦНИИХМ

FireEye связала активность TRITON с московским ЦНИИХМ

Специалисты компании FireEye связали активность киберпреступной группировки TEMP.Veles, которая стоит за атаками вредоноса TRITON, с российской научно-исследовательской организацией Центральный научно-исследовательский институт химии и механики (ЦНИИХМ). Располагающийся в Москве ЦНИИХМ спонсируется российским государством.

Исследователям удалось выйти на цепочку разработки вредоносной программы, они проанализировали множество версий вредоноса, некоторые из которых использовались TEMP.Veles во время атак TRITON.

Исследование этой активности вывело экспертов на Россию, ЦНИИХМ и конкретного человека в Москве. Онлайн-активность этого человека показывает его связь с ЦНИИХМ. IP-адрес, принадлежащий ЦНИИХМ, использовался TEMP.Veles для множества задач. Среди них был мониторинг охвата вредоноса TRITON, разведка в Сети и вредоносная активность, связанная с атаками TRITON.

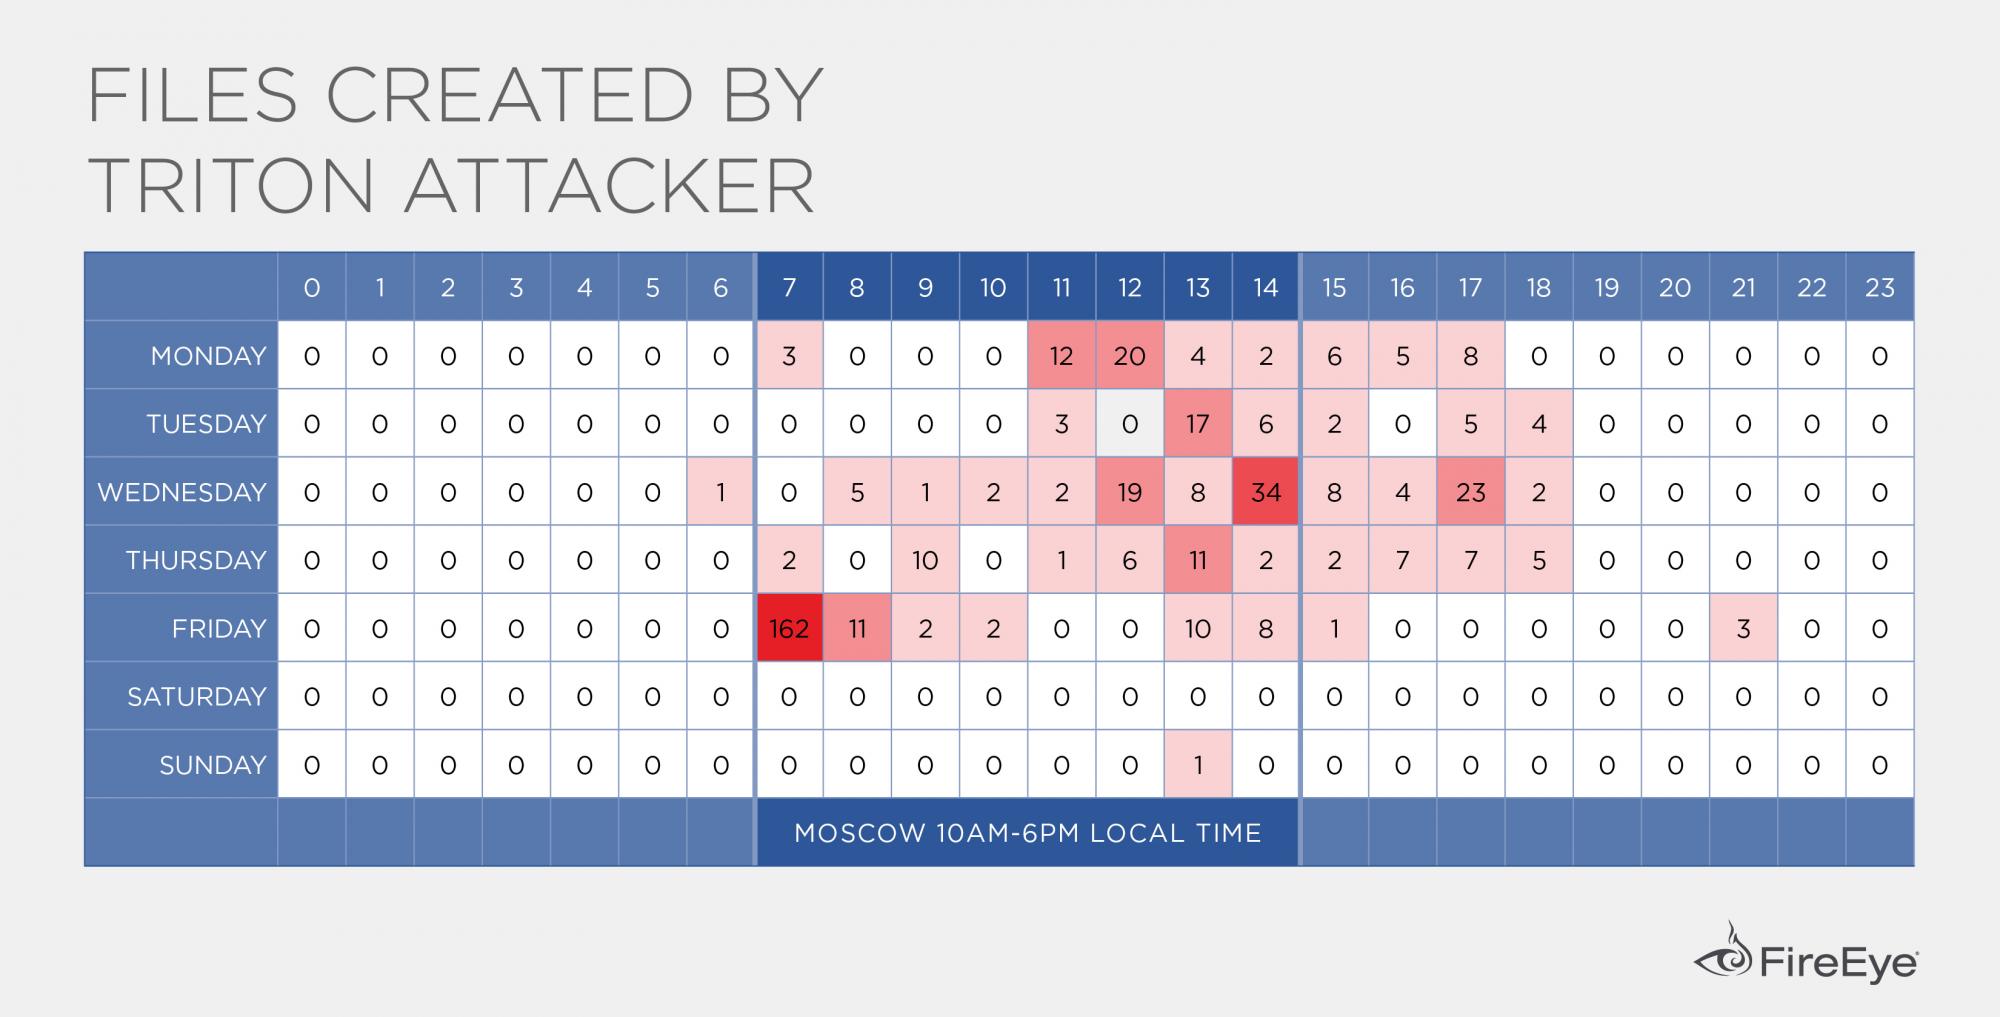
Паттерны поведения, присущие TEMP.Veles, согласуются с часовым поясом Москвы. В FireEye убеждены, что у ЦНИИХМ есть достаточные знания и специалисты для создания TRITON и проведения операций TEMP.Veles.

Напомним, что неделю назад эксперты компании FireEye предупредили о новом семействе вредоносных программ TRITON, предназначенном для целенаправленных атак на АСУ ТП. Специалисты полагают, что злоумышленники используют TRITON с целью причинить физический ущерб и прервать выполнение операций.

TRITON представляет собой фреймворк, созданный для взаимодействия с контроллерами автоматизированных систем безопасности Triconex Safety Instrumented System (SIS). Активность этого вредоноса представляет угрозу национального уровня.

Подпишитесь на новости

Операторы попросили сохранить перерегистрацию зарубежных базовых станций

Российские операторы связи нашли проблему в правилах перехода на отечественные базовые станции: обновление документов на исправное зарубежное оборудование может потребовать его замены. Купить российскую технику в необходимых объёмах, по словам компаний, пока невозможно.

Бумаги обновили, а станцию выбрасываем? Отрасль просит обойтись без такого сценария.

О предложениях операторов сообщил РБК с форума «Спектр-2026». Директор по регуляторным вопросам «ВымпелКома» Константин Зудин рассказал, что компании просят ГКРЧ предусмотреть исключения для перерегистрации уже работающих зарубежных станций.

С 1 января 2028 года устанавливать на сетях разрешается только отечественные базовые станции. Однако, как объясняют операторы, действующие формулировки затрагивают и повторную регистрацию существующего оборудования.

Она требуется при продлении разрешений на частоты, изменении параметров совместного использования сети, перемещении станции и других корректировках. По словам Зудина, речь идёт о тысячах перерегистраций в день.

МегаФон также предупредил о риске массового вывода исправного оборудования из эксплуатации и ухудшения связи.

Минцифры подтвердило получение инициатив. Вопрос обещают проработать и вынести на заседание ГКРЧ до конца 2026 года.

Операторы поддерживают переход на российское оборудование, но просят учитывать объёмы поставок.

RSS: Новости на портале Anti-Malware.ru