



Встроенный Android-антивирус Play Protect проигрывает сторонним решениям

Встроенный Android-антивирус Play Protect проигрывает сторонним решениям

Встроенный Android-антивирус Play Protect проигрывает сторонним решениям

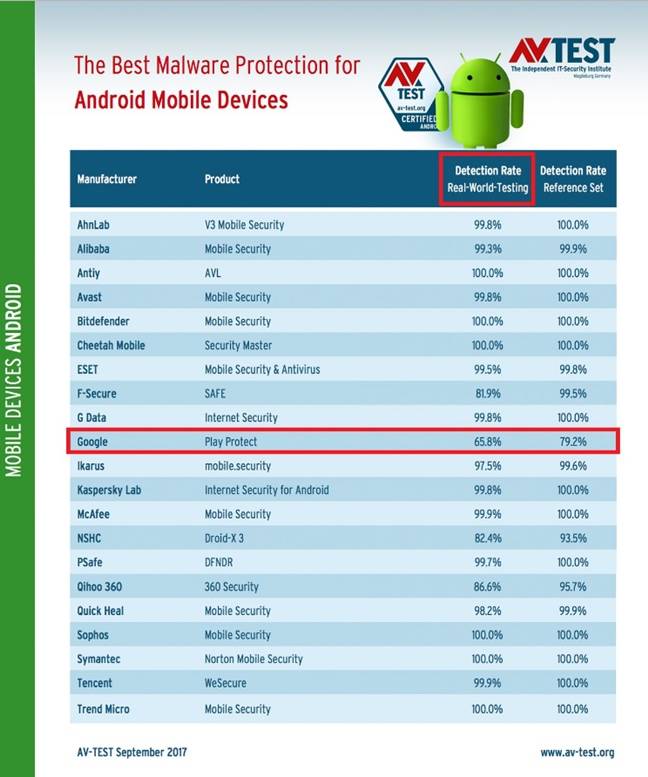
В прошлом месяце немецкая лаборатория тестирования программного обеспечения AV-Test подвергла испытанию 20 антивирусных систем для Android. Результаты оказались не очень положительными для Google.

Систему Play Protect, которая, как предполагается, блокирует запуск вредоносных приложений на вашем мобильном устройстве, обошел в результатах каждый антивирус стороннего производителя.

В процессе тестирования шесть из 20 антивирусных программ смогли успешно детектировать каждое вредоносное приложение, предотвратив их запуск. Еще восьми программам удалось детектировать 99 %. Слабейший же результат показала система Google Play Protect, ей удалось обнаружить 65,8 % угроз.

Вторая часть тестирования подразумевала проверку антивирусных систем более старыми вредоносными программами. Около 13 из 20 сторонних антивирусных продуктов детектировали 100 %, остальные сторонние решения отличились детектом в размере 93 %. Play Protect и на этот раз оказался в хвосте – всего 79,2 %.

Напомним, что система Google Play Protect была запущена этим летом. Это первый раз, когда AV-Test удалось протестировать систему, сравнивая ее со сторонними решениями. Возможно, в настоящее время Play Protect находится в стадии дообработки, как было, например, с Windows Defender, который подвергся серьезной критике в 2006 году, когда был выпущен.

Google пока не прокомментировала результаты теста.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru