



Встроенный Android-антивирус Play Protect проигрывает сторонним решениям

Встроенный Android-антивирус Play Protect проигрывает сторонним решениям

Встроенный Android-антивирус Play Protect проигрывает сторонним решениям

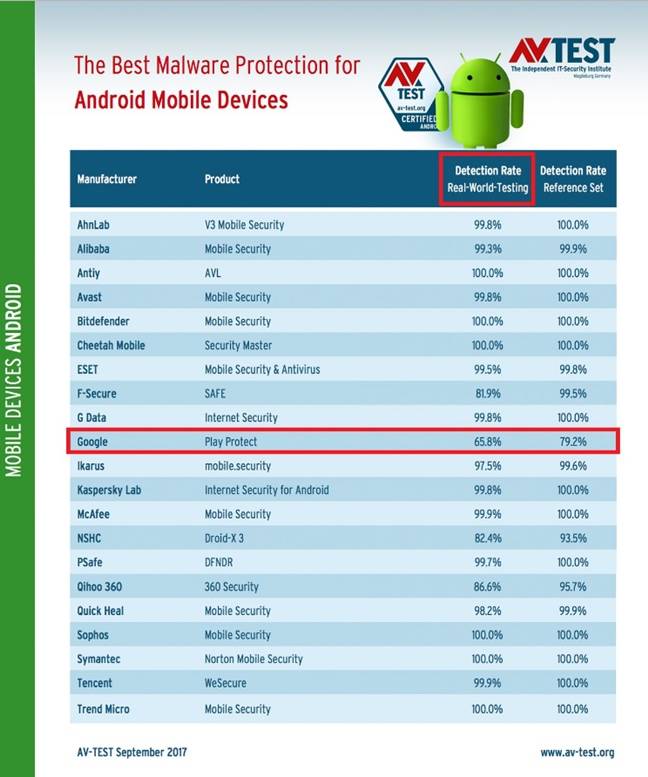
В прошлом месяце немецкая лаборатория тестирования программного обеспечения AV-Test подвергла испытанию 20 антивирусных систем для Android. Результаты оказались не очень положительными для Google.

Систему Play Protect, которая, как предполагается, блокирует запуск вредоносных приложений на вашем мобильном устройстве, обошел в результатах каждый антивирус стороннего производителя.

В процессе тестирования шесть из 20 антивирусных программ смогли успешно детектировать каждое вредоносное приложение, предотвратив их запуск. Еще восьми программам удалось детектировать 99 %. Слабейший же результат показала система Google Play Protect, ей удалось обнаружить 65,8 % угроз.

Вторая часть тестирования подразумевала проверку антивирусных систем более старыми вредоносными программами. Около 13 из 20 сторонних антивирусных продуктов детектировали 100 %, остальные сторонние решения отличились детектом в размере 93 %. Play Protect и на этот раз оказался в хвосте – всего 79,2 %.

Напомним, что система Google Play Protect была запущена этим летом. Это первый раз, когда AV-Test удалось протестировать систему, сравнивая ее со сторонними решениями. Возможно, в настоящее время Play Protect находится в стадии дообработки, как было, например, с Windows Defender, который подвергся серьезной критике в 2006 году, когда был выпущен.

Google пока не прокомментировала результаты теста.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru