


Ежедневное число киберугроз можно отслеживать благодаря сервису от ЛК

Ежедневное число киберугроз можно отслеживать благодаря сервису от ЛК

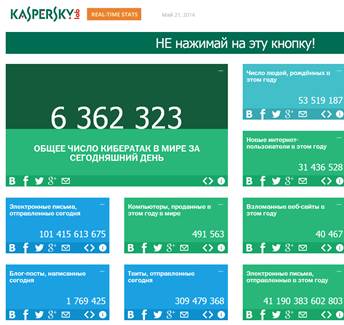
Лаборатория Касперского» открывает доступ к уникальным статистическим данным, отражающим сегодняшнюю реальную картину кибермира и его жителей. На новом портале http://kaspersky-cyberstat.com/rus/ компания собрала статистическую информацию со всего мира о том, что люди делают в Сети, какими устройствами пользуются и с какими угрозами сталкиваются. Все эти сведения обновляются ежесекундно в режиме реального времени, благодаря чему посетитель портала может собственными глазами наблюдать, как меняется окружающий его мир.

Особое внимание здесь, разумеется, уделено киберугрозам. Осуществляя круглосуточный мониторинг вредоносного ПО, появляющегося в Сети, «Лаборатория Касперского» всегда знает, какие зловреды в настоящий момент наиболее активны, какой именно вред они наносят пользователям и их устройствам, и жители каких стран с наибольшей долей вероятности могут пострадать от того или иного компьютерного вируса. В частности, на портале представлены рейтинги онлайн-угроз, получивших широкое распространение в Интернете, списки наиболее часто атакуемых в этом месяце стран, а также количество различных образцов вредоносного ПО, обнаруженных сегодня.

Для полноты картины данные о киберугрозах на портале дополнены статистическими сведениями об общем количестве интернет-пользователей в мире, в том числе о новых, открывших для себя Глобальную сеть в этом году. Кроме того, посетители нового ресурса смогут узнать, сколько электронных писем во всем мире было отправлено за год, сколько блог-постов или твитов было написано за сегодня, сколько мобильных телефонов было продано и сколько сайтов взломано. И это далеко не все.


Интерфейс портала kaspersky-cyberstat.com


«Количество интернет-пользователей заметно увеличивается с каждым новым днем, а вместе с ними растет и число электронных устройств и, к сожалению, многообразие киберугроз. Одних только вредоносных мобильных приложений на сегодняшний день уже больше 12 миллионов, – рассказывает Сергей Новиков, руководитель российского исследовательского центра «Лаборатории Касперского». – Формируя актуальную картину кибермира с помощью собственных и сторонних статистических данных, мы наглядно показываем, что этот мир развивается стремительными темпами, и это развитие несет с собой не только удивительные новые возможности, но и риски».

Троян RatHat сам включает отладку Android и крадёт ПИН-коды

Новый банковский троян RatHat превращает Android-смартфон в собственную точку доступа: сам включает беспроводную отладку, подключается к ADB и крадёт пароли, ПИН-коды и графические ключи. Для полного контроля ему даже не нужен компьютер; жертва всё делает своими руками, выдав приложению доступ к специальным возможностям Android.

После получения разрешения Accessibility вредонос самостоятельно открывает режим разработчика, активирует Wireless Debugging и считывает с экрана временный код сопряжения.

Затем RatHat подключается к локальному ADB-сервису и получает командную оболочку с расширенными возможностями. Троян размещает на устройстве два замаскированных компонента.

Первый выдаёт разрешения, отключает ограничения энергосбережения и может удалять приложения. Второй создаёт обратный туннель, через который операторы получают доступ ко внутренним сервисам смартфона в обход NAT и межсетевых экранов.


Но самая неприятная фишка RatHat — перехват касаний. Вредонос отслеживает координаты нажатий и сопоставляет их с раскладками клавиатур разных производителей. Так он восстанавливает цифры ПИН-кода и последовательность графического ключа, обходя запреты на скриншоты и ограничения Accessibility.

Параллельно RatHat читает СМС и уведомления с одноразовыми кодами, следит за браузером, записывает экран и подсовывает фальшивые окна банковских и криптовалютных приложений, включая WeChat и Alipay. Для навигации по интерфейсу троян обращается к генеративному ИИ: отправляет ему структуру экрана и просит найти нужную кнопку, прочитать текст или подсказать дальнейшее действие.


Даже обычное удаление приложения может не помочь. Оставшийся в системе агент способен вернуть APK, снова выдать ему разрешения и активировать Accessibility. А попытку деинсталляции RatHat прикрывает поддельным сообщением об ошибке Google Play.

По данным Zimperium, вредонос распространяют через СМС, рекламу, форумы и фальшивые сайты под видом легальных приложений. Кампанию предположительно связывают с операторами из Китая.

RSS: Новости на портале Anti-Malware.ru