


Спамеры променяли латиницу на кириллицу

Спамеры отказались от латиницы

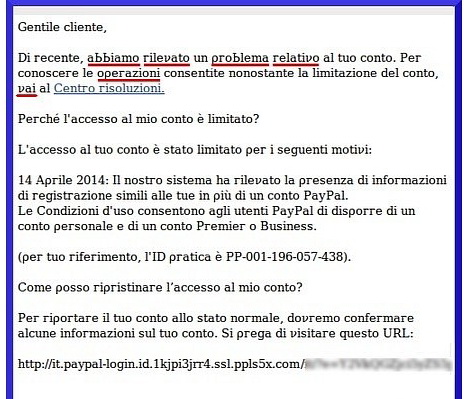
Спамеры нашли новый способ обходить фильтры. Недавно они начали заменять буквы латиницы похожими символами в надежде, что их поддельные электронные письма дойдут до почтовых ящиков жертв. Практика оказалась весьма эффективной.

По словам экспертов из Лаборатории Касперского, тема и текст таких спам-писем, на первый взгляд, могут казаться обычными. Однако если посмотреть на содержимое внимательнее, заметно, что немало латинских букв заменили символами, похожими на них.

Этот тренд становится популярным среди преступников, которые ищут жертв в Италии. Эксперты отметили разные типы спам-сообщений, в которых использовалась данная техника. Взломщики меняли латинские буквы на кириллице и IPA символы в одном и том же письме.

Это возможно из-за системы кодирования UTF-8, которая позволяет совмещать разные типы знаков в одном сообщении. Простой трюк используется для обмана спам-фильтров. С другой стороны, в Лаборатории Касперского утверждают, что их решения трудно обойти. Фильтры компании способны обнаружить спам, даже если он не написан на латинице.


В любом случае, это доказывает, что пользователи не всегда могут рассчитывать на то, что представители услуг будут в сохранности держать их электронный ящик. Клиенты всегда должны быть осторожны, когда открывают ссылки или прикрепленные файлы в подозрительных сообщениях.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru