


Троян, перехватывающий SMS, делает двухфакторную аутентификацию опасной

Троян, перехватывающий SMS, делает двухфакторную аутентификацию опасной

 Новый троян для мобильной операционной системы Android делает двухфакторную аутентификацию практически бесполезной и даже опасной. Главная особенность вредоносной программы, идентифицированной "Доктор Веб" как Android.Pincer.2.origin, заключается в том, что она перехватывает все SMS-сообщения, приходящие на инфицированное устройство и отправляет их злоумышленникам. 


Специалисты компании "Доктор Веб", обнаружившие вышеупомянутый троян, отмечают, что он маскируется под сертификат безопасности. Это помогает киберпреступникам убедить потенциальных жертв в том, что его просто необходимо установить.

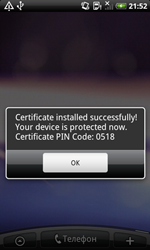
Инфицировав систему, вредонос выводит на экран сообщение следующего содержания: "Certificate installed successfully and your device is protected now." («Сертификат успешно установлен. Ваше устройство защищено»). При этом собирает всю информацию об инфицированном устройстве, в частности, серийный номер, IMEI, модель, данные об операторе и операционной системе, номер телефона. Завершив сбор данных, вредонос пытается переслать их на удаленный сервер.

Переслав данные злоумышленникам, троян ожидает дальнейших инструкций киберпреступников. По имеющейся информации, при помощи этой вредоносной программы киберпреступники могут перехватывать и перенаправлять SMS-сообщения, приходящие с определённых номеров; посылать с устройства жертвы ussd-сообщение; показывать перехваченные сообщения и т.д.

Эксперты отмечают, что Android.Pincer.2.origin делает двухфакторную аутентификацию опасной, так как пересылает злоумышленникам SMS с одноразовыми паролями, кодами и другой конфиденциальной информацией.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru