


Троян, перехватывающий SMS, делает двухфакторную аутентификацию опасной

Троян, перехватывающий SMS, делает двухфакторную аутентификацию опасной

 Новый троян для мобильной операционной системы Android делает двухфакторную аутентификацию практически бесполезной и даже опасной. Главная особенность вредоносной программы, идентифицированной "Доктор Веб" как Android.Pincer.2.origin, заключается в том, что она перехватывает все SMS-сообщения, приходящие на инфицированное устройство и отправляет их злоумышленникам. 


Специалисты компании "Доктор Веб", обнаружившие вышеупомянутый троян, отмечают, что он маскируется под сертификат безопасности. Это помогает киберпреступникам убедить потенциальных жертв в том, что его просто необходимо установить.

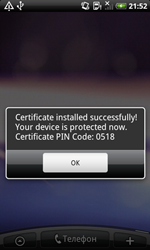
Инфицировав систему, вредонос выводит на экран сообщение следующего содержания: "Certificate installed successfully and your device is protected now." («Сертификат успешно установлен. Ваше устройство защищено»). При этом собирает всю информацию об инфицированном устройстве, в частности, серийный номер, IMEI, модель, данные об операторе и операционной системе, номер телефона. Завершив сбор данных, вредонос пытается переслать их на удаленный сервер.

Переслав данные злоумышленникам, троян ожидает дальнейших инструкций киберпреступников. По имеющейся информации, при помощи этой вредоносной программы киберпреступники могут перехватывать и перенаправлять SMS-сообщения, приходящие с определённых номеров; посылать с устройства жертвы ussd-сообщение; показывать перехваченные сообщения и т.д.

Эксперты отмечают, что Android.Pincer.2.origin делает двухфакторную аутентификацию опасной, так как пересылает злоумышленникам SMS с одноразовыми паролями, кодами и другой конфиденциальной информацией.

Подпишитесь на новости

Обновление Windows 11 начало выбрасывать игроков из Battlefield 6

Необязательное обновление KB5124010 для Windows 11 может создавать серьёзные проблемы любителям игр. Пользователи Reddit и Steam жалуются на внезапные вылеты Battlefield 6, Battlefield 2042 и других проектов после установки патча.

Microsoft выпустила KB5124010 в начале сентября для участников программы Windows Insider с версиями Windows 11 24H2 и 25H2, а позднее распространила его как необязательное обновление, не связанное с безопасностью.

Судя по сообщениям игроков на Reddit, Battlefield 6 закрывается через 15-30 секунд или несколько минут после запуска (зачастую молча, без кода ошибки).

Переустановка игры, проверка DirectX и попытки починить античит результата не дали. А вот удаление KB5124010 в ряде случаев моментально вернуло всё в рабочее состояние.

Под подозрение попал конфликт обновления с античитерскими системами. Battlefield 6 и Battlefield 2042 используют Javelin от Electronic Arts, однако похожие сбои отмечены и в проектах с Easy Anti-Cheat.

В частности, игроки Wardogs сообщают об ошибке WD-L020-95bc94d86a0d и невозможности запустить игру после установки патча.

Жалобы поступают от владельцев разных конфигураций, поэтому свалить всё на конкретную видеокарту или процессор пока не получается. При этом Microsoft официально не подтвердила связь с античитами, а выводы основаны на пользовательских наблюдениях.

Тем, кто столкнулся со сбоями, временно помогает удаление KB5124010. Но обновление необязательное, так что любителям Battlefield разумнее пока пройти мимо него.

RSS: Новости на портале Anti-Malware.ru