


Мобильные телефоны атакует вредоносная реклама

Мобильные телефоны атакует вредоносная реклама

Вынужденное ожидание в общественном транспорте или в очереди многие пытаются скоротать в компании своего смартфона — незамысловатые игры неплохо убивают время. Однако эксперты «Лаборатории Касперского» предупреждают: некоторые рекламные баннеры в бесплатных играх ведут на поддельные копии страницы магазина Google Play, где пользователь подвергается риску скачать вредоносные файлы.

Эксперт «Лаборатории Касперского» Юрий Наместников в своем блоге рассказывает о том, что каждый третий блок рекламы в бесплатных версиях Angry Birds для русскоязычных пользователей, который он открыл и проанализировал, вел на вредоносный файл.


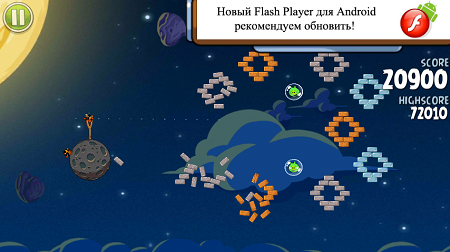
Вредоносная реклама в Angry Birds:Space Free


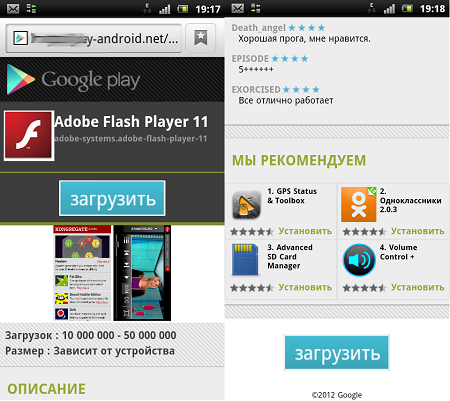
Пройдя по ссылке некоторых баннеров в Angry Birds, пользователь рискует попасть на копию страницы магазина Google Play. Здесь под видом легальных программ размещены SMS-троянцы, которые отправляют дорогостоящие сообщения на короткие номера. Эти зловреды скачиваются на телефон при нажатии кнопки «загрузить». Насторожить должен тот факт, что поддельный магазин открывается прямо в браузере, а в адресной строке видно, что этот сайт находится в зоне «.net» или «.in». Других отличий нет — дизайн практически идентичен официальной версии, а текст даже переведен на русский язык.


Поддельный магазин приложений Google Play


«Злоумышленники делаю все возможное, чтобы заманить пользователей на сайты подложных магазинов, содержащие вредоносный код, — комментирует Юрий Наместников, старший антивирусный эксперт «Лаборатории Касперского». — «Лаборатория Касперского» рекомендует владельцам мобильных устройств быть более бдительными: не устанавливать приложений из не доверенных источников и позаботиться о защите своего смартфона надежным антивирусным решением».

Подпишитесь на новости

Avanpost представила систему DAG для контроля доступа к данным

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru