


Мобильные телефоны атакует вредоносная реклама

Мобильные телефоны атакует вредоносная реклама

Вынужденное ожидание в общественном транспорте или в очереди многие пытаются скоротать в компании своего смартфона — незамысловатые игры неплохо убивают время. Однако эксперты «Лаборатории Касперского» предупреждают: некоторые рекламные баннеры в бесплатных играх ведут на поддельные копии страницы магазина Google Play, где пользователь подвергается риску скачать вредоносные файлы.

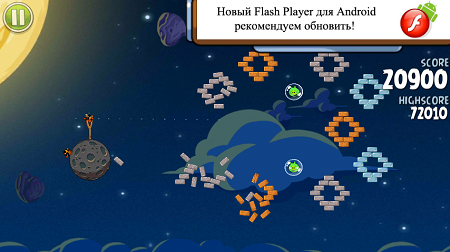
Эксперт «Лаборатории Касперского» Юрий Наместников в своем блоге рассказывает о том, что каждый третий блок рекламы в бесплатных версиях Angry Birds для русскоязычных пользователей, который он открыл и проанализировал, вел на вредоносный файл.


Вредоносная реклама в Angry Birds:Space Free


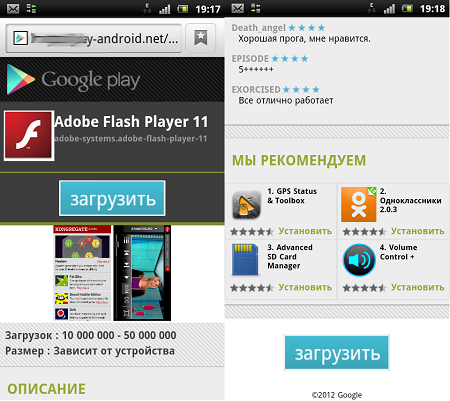
Пройдя по ссылке некоторых баннеров в Angry Birds, пользователь рискует попасть на копию страницы магазина Google Play. Здесь под видом легальных программ размещены SMS-троянцы, которые отправляют дорогостоящие сообщения на короткие номера. Эти зловреды скачиваются на телефон при нажатии кнопки «загрузить». Насторожить должен тот факт, что поддельный магазин открывается прямо в браузере, а в адресной строке видно, что этот сайт находится в зоне «.net» или «.in». Других отличий нет — дизайн практически идентичен официальной версии, а текст даже переведен на русский язык.


Поддельный магазин приложений Google Play


«Злоумышленники делаю все возможное, чтобы заманить пользователей на сайты подложных магазинов, содержащие вредоносный код, — комментирует Юрий Наместников, старший антивирусный эксперт «Лаборатории Касперского». — «Лаборатория Касперского» рекомендует владельцам мобильных устройств быть более бдительными: не устанавливать приложений из не доверенных источников и позаботиться о защите своего смартфона надежным антивирусным решением».

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru