


Несколько популярных ресурсов стали жертвами хакеров

Несколько популярных ресурсов стали жертвами хакеров

...

В воскресение днем несколько популярных ресурсов стали жертвой хакерской атаки, в результате которой посетители перенаправлялись на сайты, контролируемые злоумышленниками.

Хакерам удалось получить контроль над DNS серверами и перенаправить трафик с восьми популярных ресурсов на свои сервера.

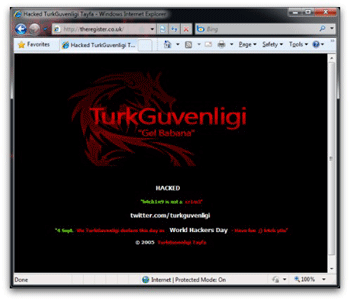
На странице, куда попадали посетители новостного портала The Register (theregister.co.uk), красовалось изображение логотипа турецкой хакерской группы TurkGuvengligi с сообщением, которое в переводе выглядит следующим образом: «Gel Babana. Сайт Взломан. 4 сентября. Мы, TurkGuvenligi провозглашаем этот день Всемирным Днем Хакеров. Веселитесь!»

register

Отдельно стоит отметить, что фраза «Gel Babana» в переводе с турецкого означает «иди к папочке», а название «Guvenligi» переводится как «безопасность».

Помимо The Register пострадал еще один новостной портал The Daily Telegraph, а также сайты компаний UPS, National Geographic, BetFair, Vodafone и Acer.

По мнению эксперта в области безопасности компании Sophos Грэхама Клули (Graham Cluley) записи DNS сервера можно сравнить с телефонной книгой, где каждому доменному имени присвоен соответствующий набор числовых значений и, по всей видимости, хакеры подменили легитимное значение на адрес своего ресурса, не затрагивая сами сайты.

При этом, как отмечает специалист, стоит отдать должное взломщикам, так как они ограничились лишь переадрессацией и не стали распространять вредоносное программное обеспечение и отправлять пользователей на фишинговые сайты. Однако эксперт рекомендует пока воздержаться от посещения упомянутых ресурсов хотя бы несколько часов или очистить файлы cookies.

Дополнение. Администраторы портала The Register сообщили, что последствия действий хакеров ликвидированы; сайт работает в нормальном режиме.

Украинец, создавший LockerGoga и Nefilim, получил почти 13 лет тюрьмы

Писать шифровальщики оказалось плохой карьерной инвестицией. Окружной суд Цюриха приговорил 52-летнего гражданина Украины к 12 годам и девяти месяцам заключения за участие в атаках с использованием LockerGoga, MegaCortex и Nefilim. После освобождения ему также запретят въезд в Швейцарию на десять лет.

Суд признал мужчину ведущим разработчиком вредоносных программ, хотя организатором группировок он не был.

По версии следствия, созданные им шифровальщики применялись против компаний в десятках стран, а совокупный ущерб только по рассмотренным эпизодам оценили примерно в 100 млн швейцарских франков.

Одной из самых заметных целей стала Stadler Rail. В 2020 году преступники похитили около 500 Гбайт конфиденциальных данных производителя поездов и потребовали, по сообщениям СМИ, $6 млн.

Компания платить отказалась. В деле также фигурируют поставщик климатического оборудования Meier Tobler и разработчик банковского ПО Crealogix.

Обвиняемый настаивал, что занимался обычным ИБ-консалтингом и не знал, для чего заказчику нужен его код. Но версия про просто программиста развалилась: вместе с исходниками следователи нашли шаблоны сообщений с требованиями выкупа. Суд счёл такое совпадение чересчур подозрительным.

Мужчина находился под стражей с октября 2021 года. Его задержание стало частью международного расследования атак на более чем 1800 граждан и организаций в 71 стране.

Приговор пока не вступил в силу и может быть обжалован.

RSS: Новости на портале Anti-Malware.ru