


iPhone побеждает блокеры

iPhone побеждает блокеры

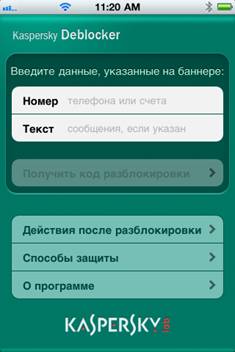
«Лаборатория Касперского» разработала бесплатное приложение для iPhone, предназначенное для борьбы с блокерами – вредоносными программами, ограничивающими доступ пользователя к компьютеру и требующими вознаграждение за его восстановление. Kaspersky Deblocker позволяет получить код для удаления блокирующего баннера, не платя деньги злоумышленникам. Пользователи могут скачать приложение в App Store. 


Приложение использует коды разблокировки сервиса Деблокер «Лаборатории Касперского», который позволяет эффективно бороться с программами-вымогателями, предоставляя код разблокировки. Для того, чтобы воспользоваться данной услугой пользователь должен иметь доступ в Интернет. При заблокированном компьютере на помощь может придти смартфон, запрос с которого перенаправляется на легкую мобильную версию сервиса sms.kaspersky.ru.

«Проанализировав статистику обращений к нашему онлайн сервису Деблокер, мы пришли к выводу, что более трети всех «мобильных запросов» приходит с iPhone. Именно поэтому iOS стала первой мобильной платформой, для которой мы решили создать специализированное приложение для борьбы с данным видом кибер-мошенничества, – говорит Артем Петухов, руководитель отдела веб-поддержки «Лаборатории Касперского». – Однако деактивация блокера не означает полного избавления от вредоносного ПО, поэтому, помимо раздела «Разблокировка», в состав приложения включено краткое описание продуктов, которые могут быть полезны для проверки, лечения и последующей защиты компьютера».


База данных сервиса Деблокер пополняется по мере разбора и анализа зловредов экспертами «Лаборатории Касперского». Ежедневно в нее попадает порядка 500 новых вариаций блокеров, самые актуальные из которых отображаются в начале списка.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru