



Владельцев сайтов атакуют банковским трояном IcedID через Яндекс Формы

Владельцев сайтов атакуют банковским трояном IcedID через Яндекс Формы

Владельцев сайтов атакуют банковским трояном IcedID через Яндекс Формы

Злоумышленники атакуют владельцев веб-сайтов банковским трояном IcedID. Кампания примечательна прикрытием в виде фейковых жалоб на нарушение авторских прав и использованием сервиса «Яндекс Формы».

Судя по всему, за атаками стоит киберпреступная группировка TA578. Выбрав в качестве цели администраторов веб-ресурсов, хакеры используют страницу с контактами для отправки юридически оформленных претензий. Задача — заставить жертву скачать отчёт о материалах, нарушающих авторские права.

Одну из таких «жалоб» получило издание BleepingComputer: уведомление о нарушении авторских прав якобы пришло от компании Zoho. В письме злоумышленники указывали следующее:

«Добрый день! Ваш сайт или сайт, который обслуживает ваша организация, нарушает авторские права — размещены медиаматериалы (изображения), принадлежащие нашей компании (zoho Inc.).

Ознакомьтесь с отчётом, в котором содержатся ссылки на нарушающие права материалы, размещённые на www.bleepingcomputer.com. Загрузите документ по адресу https://forms[.]yandex[.]com/u/62c3f14d59f1f7ef4295d2c1/success/?0=74299....

Полагаю. что вы умышленно нарушили наши права и должны нести ответственность в установленном законом порядке. Это официальное уведомление, поэтому жду, что вы удалите все проблемные материалы с вашего сайта».

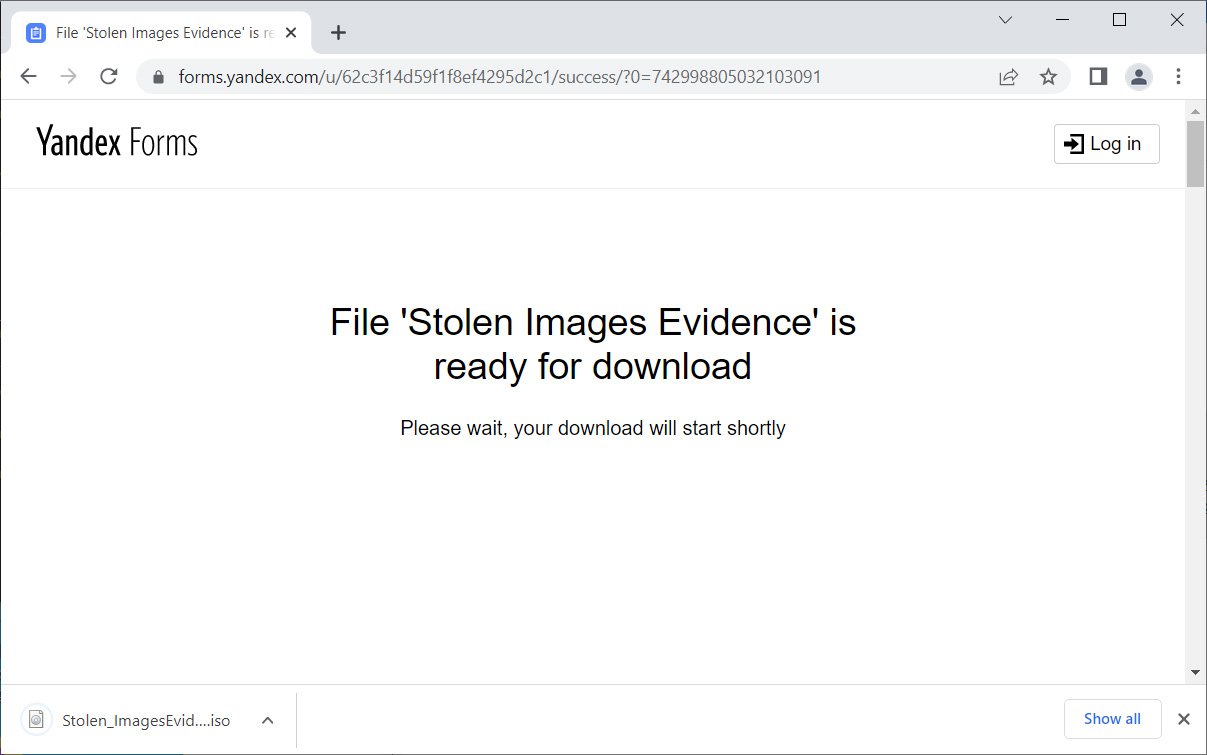
Интересно, что в этой кампании киберпреступники переключились на использование сервиса «Яндекс Формы», позволяющего не только создавать настраиваемые поля, но и фишинговые страницы. Если жертва перейдёт по указанной ссылке, сервис выдаст сообщение «файл “Stolen Images Evidence“ готов к загрузке».


Далее скачивается файл в формате ISO — “Stolen_ImagesEvidence.iso“, который монтирует диск. При открытии пользователь видит директорию “documents“ и DLL-файл. Папка является ярлыком, который запускает вредоносную библиотеку с помощью rundll32.exe.

Сама DLL как раз и представляет собой банковский троян IcedID, основная цель которого — украсть ваши данные.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru