



Румынские криптоджекеры создали новую тулзу для брутфорса SSH на Linux

Румынские криптоджекеры создали новую тулзу для брутфорса SSH на Linux

Румынские криптоджекеры создали новую тулзу для брутфорса SSH на Linux

При разборе недавних атак, нацеленных на внедрение майнера Monero на Linux-серверы, исследователи из Bitdefender обнаружили новый инструмент для взлома паролей к SSH. Судя по применяемым техникам и тактикам, инициатором этой криптоджекинг-кампании является румынская криминальная группировка, которую аналитики отслеживают с прошлого года.

Тулкит с именем Diicot brute (можно перевести как «Кошмар для DIICOT» — румынского Управления по борьбе с оргпреступностью и терроризмом) работает по модели SaaS, подключаясь к ряду серверов для загрузки обновлений, дополнительных скриптов и отправки результатов сканов / попыток взлома. Создатель брутфорсера утверждает, что его продукт способен отсеивать ханипоты, однако в Bitdefender он все-таки засветился.

Просмотр данных на ловушках показал, что Diicot brute был введен в оборот в январе. Злоумышленники пока проводят атаки с небольшого количества IP-адресов и, по всей видимости, не используют взломанные системы для дальнейшего распространения инфекции.

Результаты поиска уязвимых систем Linux и попыток брутфорса собираются через Discord: возможности мессенджера обходятся дешевле, чем хостинг C2-сервера, к тому же здесь есть дополнительное удобство — просмотр всей информации в отдельном канале.

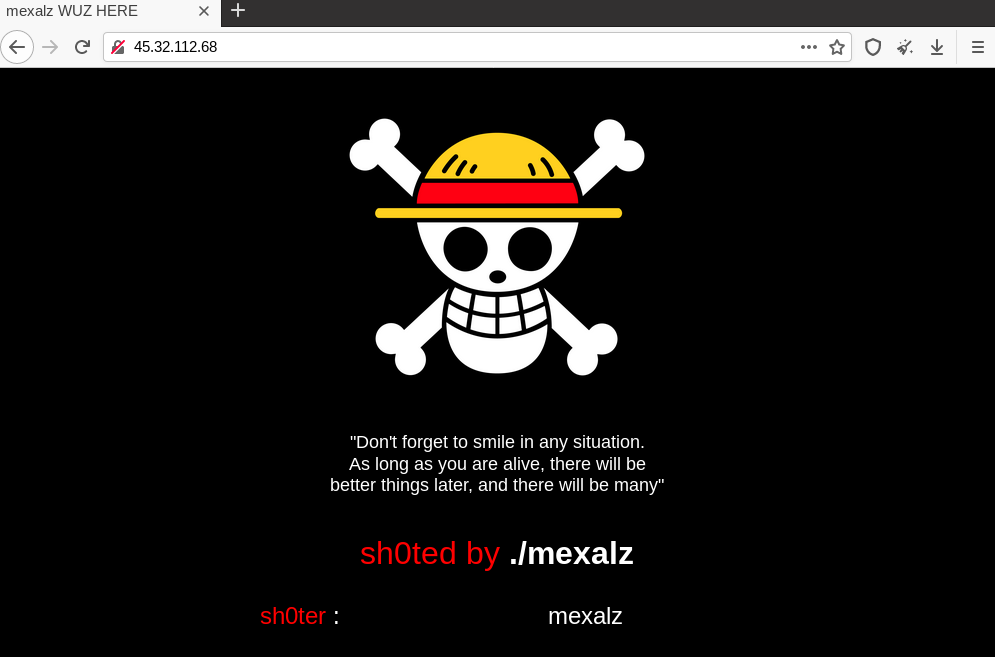
Атака начинается со сканирования портов; обнаружив SSH-сервер, Diicot brute пытается получить к нему доступ. В случае успеха на машину скачивается файл .93joshua — загрузчик майнера XMRig. На сервере-источнике, прописанном в Сингапуре, обнаружены также другие вредоносные файлы, в том числе два разных DDoS-бота. Ассоциированный с IP-адресом домен mexalz[.]us используется для хостинга зловредов как минимум с февраля.

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru