



Кряки популярных программ используются для кражи Monero и вывода данных

Кряки популярных программ используются для кражи Monero и вывода данных

Кряки популярных программ используются для кражи Monero и вывода данных

Исследователи из Bitdefender выявили серию атак, нацеленных на кражу данных, а также криптовалюты из кошельков Monero. Как оказалось, злоумышленники с этой целью уже три года распространяют вредоносную программу под видом пиратских копий популярных офисных инструментов и редакторов изображений.

При запуске фальшивый кряк работает как дроппер — загружает в систему экземпляр легитимной утилиты ncat.exe и прокси-сервер Tor, а также командный файл для Netcat. Все файлы помещаются в служебную папку SysWOW64 и в совокупности обеспечивают автору атаки бэкдор, позволяющий совершать различные действия на зараженной машине с помощью команд, подаваемых из сети Tor.

Тестирование вредоноса выявило следующие возможности:

  • отправка локальных файлов через Tor на указанный сервер; 
  • запуск клиента BitTorrent (видимо, для вывода краденых данных);
  • отключение файрвола перед отправкой добычи;
  • кража информации из браузера (история, сохраненные пароли, сеансовые куки) и формирование архивного файла с помощью 7-Zip для пересылки;
  • кража Monero из криптокошелька с использованием консольного клиента monero-wallet-cli.exe.

Поиск onion-домена командного сервера осуществляется циклическим перебором портов с 8000 по 9000. Для обмена данными организуется сокет-соединение. Чтобы обеспечить зловреду постоянное присутствие, в системе создаются специальный сервис и запланированное задание на запуск каждые 45 минут.

Исследование также показало, что управление бэкдором осуществляется, скорее всего, в интерактивном режиме, а не автоматизированными методами.

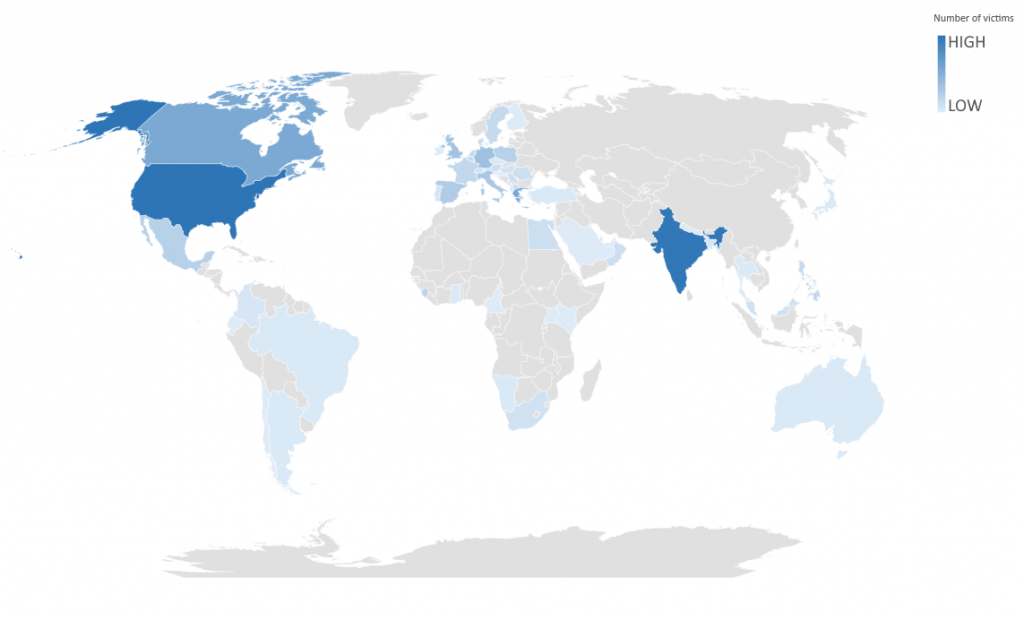
Наибольшее количество заражений обнаружено в США и Индии.

Подпишитесь на новости

5G на словах: ФАС признала рекламу МегаФона недостоверной

МегаФон предложил абонентам включить режим 5G, но у ФАС возник вопрос: а где, собственно, сам 5G? Служба признала рекламу услуги недостоверной, на момент показа ролика коммерческого внедрения технологии в России ещё не было.

Согласно сообщению ФАС, рекламу транслировали на федеральных телеканалах с апреля по май 2026 года. Зрителей призывали активировать «5G режим» в приложении оператора.

Ведомство считает, что такая подача могла создать ложное впечатление: нажал кнопку и пользуешься связью пятого поколения. Теперь служба рассмотрит вопрос о привлечении компании к административной ответственности. О назначенном штрафе пока речи нет.

МегаФон решением удивлён. Оператор объяснил, что предлагал увеличить скорость интернета до значений, сопоставимых со скоростями в его сетях 5G.

По версии компании, реклама соответствовала сути услуги. Дальнейшие действия там определят после получения мотивировочной части решения.

Вся интрига в разнице между формулировкой «скорость как у 5G» и собственно подключением к 5G. Для рекламного ролика формулировки, возможно, выглядят близкими.

Для абонента, который ждёт новую технологию после одного нажатия, разница вполне ощутимая. ФАС такой маркетинговый разгон не оценила.

RSS: Новости на портале Anti-Malware.ru