



Антивирусы для Android и Windows стали лучше детектировать stalkerware

Антивирусы для Android и Windows стали лучше детектировать stalkerware

Антивирусы для Android и Windows стали лучше детектировать stalkerware

К счастью, процент детектирования сталкерского софта (stalkerware) в системах Windows и Android заметно вырос. Аналитики независимой исследовательской лаборатории AV-Comparatives, специализирующейся на тестировании антивирусов, семь месяцев изучали вопрос обнаружения этого класса программ. Теперь они готовы поделиться своими выводами.

Опубликованное на прошлой неделе исследование (PDF) охватывает период с ноября 2019 года по май 2020-го.

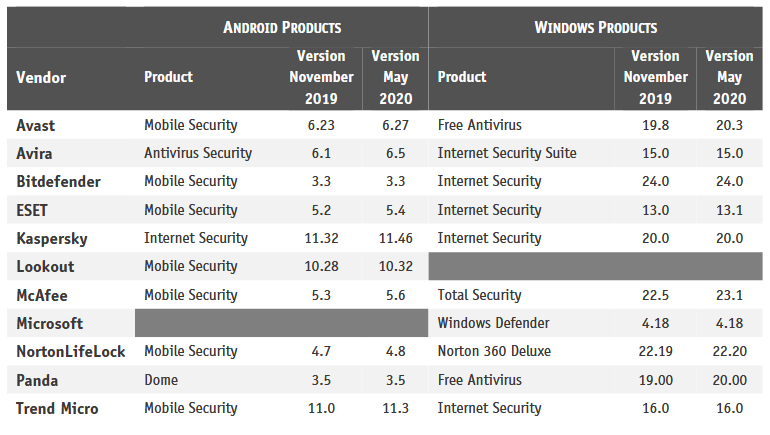
Специалисты проанализировали, насколько хорошо десять выбранных антивирусных приложений для Android, а также 10 антивирусов для Windows детектируют наиболее распространённые сегодня сталкерские программы.

Для тестирования команда AV-Comparatives отобрала 20 приложений класса stalkerware для Android и ещё 10 таких же программ для Windows. Софт подбирался по принципу популярности.

В процессе исследования аналитики выяснили, что многие антивирусные компании ощутимо усовершенствовали детектирование сталкерского софта в период с ноября 2019 года по май 2020-го.

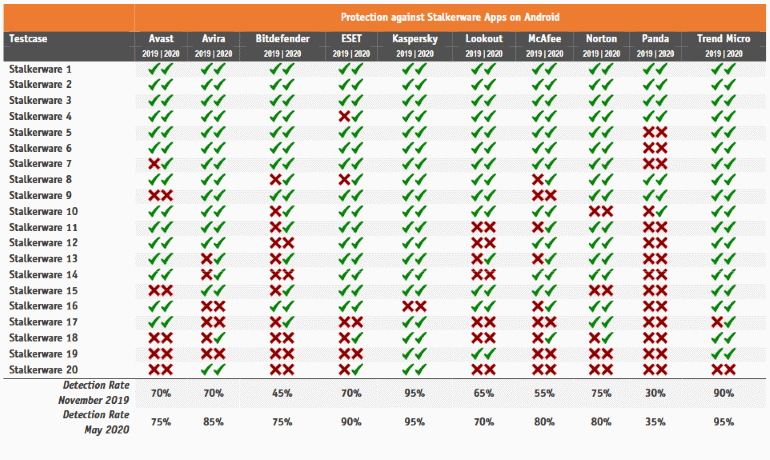
«Процент детектирования stalkerware в системе Android в ноябре варьировался от 30% до 95%. Два антивирусных приложения обнаружили менее 50% сталкерских программ», — пишут эксперты AV-Comparatives.

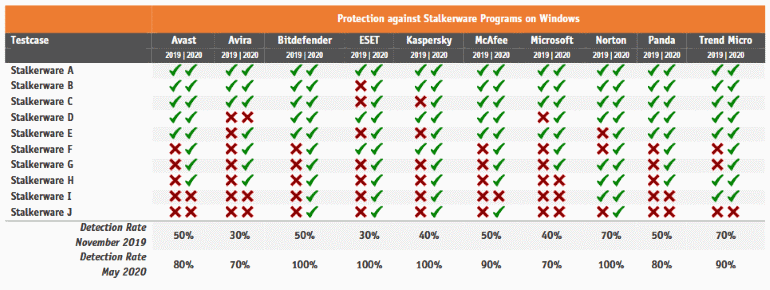
«Что касается Windows, ноябрьские результаты показали, что дела обстоят ещё хуже, чем у Android: самый высокий процент детектирования — 70».

Однако уже в мае, по словам специалистов, в системах Android 9 и 10 антивирусы выявили от 75% до 95% stalkerware. А на Windows четыре антивируса обнаружили 100% шпионских программ.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru