



Microsoft потеряла контроль над важным для Windows Tiles поддоменом

Microsoft потеряла контроль над важным для Windows Tiles поддоменом

Microsoft потеряла контроль над важным для Windows Tiles поддоменом

Microsoft потеряла контроль над важным поддоменом, который используется системами Windows 8 и Windows 10 для доставки новостей и обновлений живым тайлам (Live Tiles) — анимированным элементам меню «Пуск».

В настоящее время данный поддомен (notifications.buildmypinnedsite.com) находится под контролем Ханно Бьёка, исследователя в области безопасности, работающего на немецкий сайт Golem.de, освещающий новости из мира технологий.

Поддомен был частью сервиса buildmypinnedsite.com, который Microsoft запустила вместе со стартом системы Windows 8. Весь сервис предназначался для живых тайлов в меню «Пуск», вернее — для их обновлений в режиме реального времени.

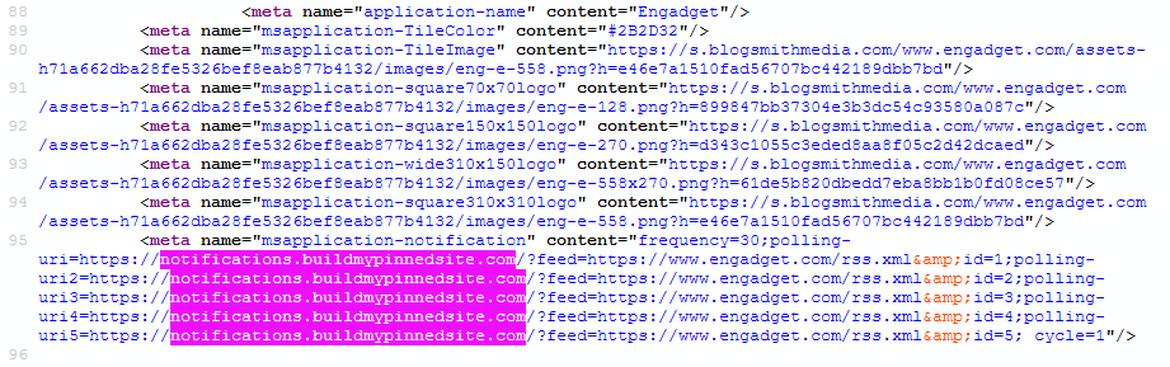
Эту функцию могут использовать веб-сайты, которым необходимо добавить специальный метатег в исходный код страницы. В этом случае на стороне клиента обновления этого ресурса автоматически бы подгружались в определенный тайл.

Microsoft рекомендовала владельцам сайтов использовать поддомен notifications.buildmypinnedsite.com для конвертации RSS-лент в удобный для Windows Tiles формат.

К слову, тысячи сайтов используют эти возможности.

Однако Ханно Бьёк сегодня заявил, что сервис больше не работает.

«Хост, который должен был доставлять XML-файлы — notifications.buildmypinnedsite.com — отдавал ошибку на стороне облачного сервиса Microsoft Azure. Он перенаправлял на поддомен Azure. Однако сам поддомен не был зарегистрирован Azure», — объясняет эксперт.

Исследователь зарегистрировал поддомен в своем аккаунте Azure, следовательно, в данный момент контролирует все поступающие на него запросы. Бьёк отметил, что уведомил Microsoft, однако корпорация пока никак не отреагировала.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru