



70% VPN-сервисов допускают утечку через расширения Chrome

70% VPN-сервисов допускают утечку через расширения Chrome

70% VPN-сервисов допускают утечку через расширения Chrome

Специалисты проанализировали 15 VPN-сервисов, в результате чего выяснили, что 10 из них допускают DNS-утечки через соответствующие расширения для браузера Chrome. Проблема, как утверждают эксперты, связана с функцией Chrome под названием DNS Prefetching.

DNS Prefetching позволяет преобразовывать имена доменов до того, как пользователь попытается перейти по ссылке.

При использовании VPN-расширений браузер предоставляет два режима настройки прокси-соединений: fixed_servers и pac_script. В режиме fixed_servers расширение указывает узел прокси-сервера HTTPS/SOCKS, после чего все соединения будут проходить через прокси-сервер.

Режим pac_script пользуется скриптом PAC, позволяющим динамически изменять хост-сервер при различных условиях. Например, VPN-расширение может использовать сценарий PAC, который определяет, что пользователь посещает Netflix, а затем назначает прокси-сервер, оптимизированный для стриминговой передачи.

«Проблема же заключается в том, что DNS Prefetching продолжает работать, когда используется режим pac_script. Поскольку HTTPS не поддерживает DNS по протоколу SOCKS, все DNS-запросы будут проходить через систему DNS, что будет являться, по сути, утечкой», — пишут исследователи.

  • Эксперты приводят способ, с помощью которого можно проверить, уязвим ли ваш VPN-сервис:
  • Активируйте интересуемый плагин Chrome;
  • Перейдите в адресной строке к chrome://net-internals/#dns
  • Нажмите «Очистить кеш хоста» («clear host cache»);
  • Перейдите на любой сайт.

Список известных уязвимых сервисов на данный момент выглядит так:

  1. Hola VPN
  2. OperaVPN
  3. TunnelBear
  4. HotSpot Shield
  5. Betternet
  6. PureVPN
  7. VPN Unlimited
  8. ZenMate VPN
  9. Ivacy VPN
  10. DotVPN

Незатронутые проблемой утечки сервисы:

  1. WindScribe
  2. NordVPN
  3. CyberGhost
  4. Private Internet Access
  5. Avira Phantom VPN

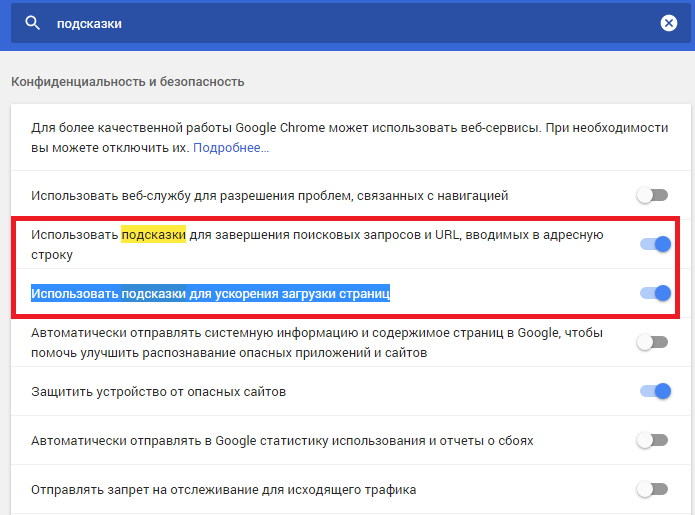
Чтобы защитить себя, выполните следующие шаги:

  • В адресную строку вставьте chrome://settings/:
  • Введите «подсказки» в строку поиска;
  • Отключите параметр «Использовать подсказки для завершения поисковых запросов и URL, вводимых в адресную строку», а также «Использовать подсказки для ускорения загрузки страниц».

Подпишитесь на новости

Солар представил AI Firewall для защиты от опасных действий агентов

ИИ-агент получил задачу, но это ещё не повод разрешать ему любое действие. На SOC Forum 2026 «Солар» представил Solar AI Firewall: решение для фильтрации запросов к внешним ИИ-моделям, защиты от промпт-инъекций и блокировки потенциально опасных действий агентов.

Подробности презентации выяснил корреспондент Anti-Malware.ru на форуме. Ранее мы сообщали о подготовке Solar AI Firewall к запуску.

Продукт встраивается в обмен между пользователями и ИИ и использует многослойную защиту. По заявлению компании, время реакции составляет миллисекунды, а решение противодействует 200 типам атак. Методика проверки и условия измерения этих показателей в полученных данных не уточняются.

Отдельный акцент на агентах, которые способны самостоятельно выполнять действия. AI Firewall должен проверять их операции и блокировать потенциально опасные. Для бизнеса это особенно актуально, когда помощник уже умеет не только советовать, но и нажимать кнопки в корпоративных системах.


Предусмотрены интеграции с другими средствами защиты, включая DLP, SIEM и IDM. Решение предлагается как облачный сервис и для локального развёртывания.

«Солар» использует и тестирует продукт внутри собственной компании. По словам представителей вендора, испытания помогли увидеть масштаб теневого ИИ — использования нейросетей вне установленного корпоративного контроля.

В перспективе компания планирует развивать сквозное управление ИИ-рисками.

RSS: Новости на портале Anti-Malware.ru