



Киберпреступники заработали $3 млн, установив майнер на серверы Jenkins

Киберпреступники заработали $3 млн, установив майнер на серверы Jenkins

Киберпреступники заработали $3 млн, установив майнер на серверы Jenkins

Киберпреступной группе удалось заработать более $3 миллионов благодаря взлому серверов Jenkins и последующей установке вредоносной программы, добывающей криптовалюту Monero. Jenkins пользуется большой популярностью как у независимых разработчиков, так и у крупных предприятий, так как позволяет запускать автоматизированные тесты и выполнять различные операции на основе результатов тестирования, включая развертывание нового кода на рабочих серверах.

Команда Check Point в пятницу сообщила, что ей удалось обнаружить след крупной киберпреступной операции, нацеленной на серверы Jenkins. Атакующие использовали брешь, известную под идентификатором CVE-2017-1000353, которая присутствует в десериализации Jenkins Java.

Эта уязвимость позволяет злоумышленникам запускать вредоносный код удаленно, без предварительной проверки подлинности. Специалисты уточняют, что киберпреступники использовали этот баг для загрузки и установки майнера Monero (minerxmr.exe).

Майнер загружался с IP-адреса, расположенного в Китае и принадлежащего правительственной сети Хуайаня. На данный момент неясно, является ли этот сервер сервером злоумышленника, либо же это скомпрометированный сервер, который киберпреступники используют в своих целях.

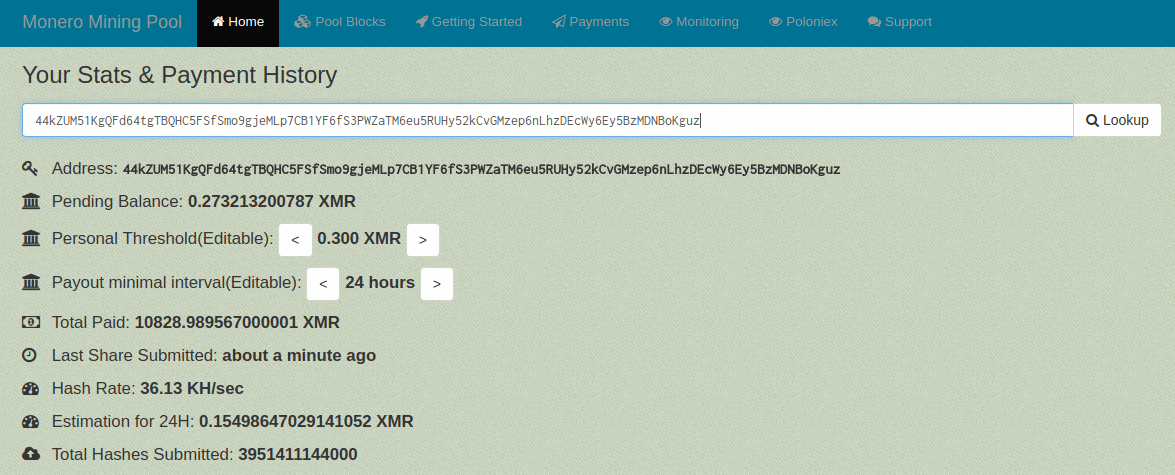
Операция добычи криптовалюты продолжалась несколько месяцев, что позволило атакующим добыть более 10 800 Monero, что эквивалентно более $3,4 миллионам.

Исследователи отметили, что злоумышленники скомпрометировали в основном инсталляции Jenkins, работающие в операционных системах Windows.

Подпишитесь на новости

VK Tech обновил VK AI Space для работы ИИ-агентов без интернета

VK Tech выпустила версию 26.3 платформы корпоративного ИИ VK AI Space. Она объединяет семь модулей для подключения моделей, работы с базами знаний и создания ИИ-агентов. Платформу можно развернуть на оборудовании заказчика и использовать без доступа к интернету.

Агенты могут выполнять действия в корпоративных системах: обращаться к API и базам данных, работать с файлами и другими инструментами.

Платформа поддерживает многошаговые сценарии с участием нескольких агентов. Её компоненты можно использовать вместе или по отдельности.

Заказчикам доступны проверка ответов на тестовых наборах данных и ограничения на действия агентов. Можно настроить проверку запросов, ответов и вызовов инструментов. Если операция требует согласования, агент приостанавливает выполнение и запрашивает подтверждение сотрудника.

Для контроля использования платформы предусмотрены ролевое управление доступом, квоты и журнал аудита. По данным VK Tech, версия 26.3 прошла испытания по утверждённой программе и методике, включая проверку работы без внешнего сетевого доступа.

В платформе также доступны многоуровневая память, библиотеки готовых компонентов и хуки — контрольные точки для настройки поведения агентов.

RSS: Новости на портале Anti-Malware.ru