


АНБ разрабатывает новые методы расшифровки защищенных материалов

Бюджет американской разведки составил $52,6 млрд

Бюджет, выделенный американским правительством на поддержку 16-разведовательных служб, включает в себя средства на разработку новых технологий, которые должны быстрее проводить расшифровку данных. Эта информация была обнародована двардом Сноуденом в беседе с журналистами Washington Post.

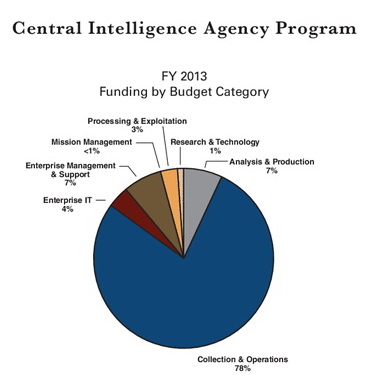
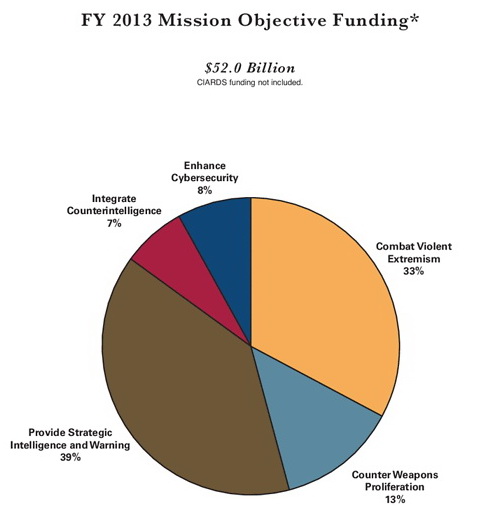
Ежегодный бюджет АНБ составляет $52,6 млрд. Не уточняется, какое количество средств были потрачены на разработку новых способов взлома различных технологий шифрования. Документ, предоставленный Сноуденом, описывает бюджет на 2013 год, поданный на рассмотрение в 2012. Предоставленные бумаги показывают, что расходы США на разведку в данный момент намного выше, чем во времена Холодной Войны. Больше всего денег получает ЦРУ ($14,7 млрд), а вслед за ним идет Агентство национальной безопасности ($10,5 млрд).

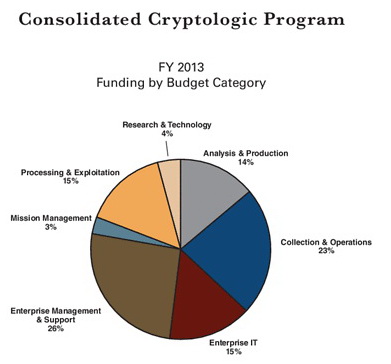
Washington Post пишет, что в документации говорится о значительном увеличении финансирования АНБ: расширяется инфраструктура, закупаются новые технологии слежки. Signals Intelligence (SIGINT) например, потратила $48,6 млн только на проекты связанные с «информационной перегрузкой» (вызванной, скорее всего необходимостью обрабатывать все полученные данные). 35 тысяч людей трудятся над Consolidated Cryptologic Program, пытаясь разработать новые методы анализа и взлома шифров. Кроме того, из документации стало известно, что в американской армии присутствуют специальные группы, занимающиеся исключительно компьютерным взломом.

Газета пишет, что АНБ занимается выполнение рискованных разведывательных миссий в тылу противника, устанавливая сенсоры слежки в непосредственной близости о многочисленных целей. Это делается в тех случаях, когда интересующие американцев люди, воздерживаются от активного использования текущих коммуникационных каналов.

Толчком для увеличения финансирования разведки стали теракты 11 сентября.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru