
РТК-ЦОД расширил программу поиска уязвимостей, запущенную в июле на платформе Standoff Bug Bounty от Positive Technologies. Если сначала ковыряться в защите компании разрешали только небольшой группе исследователей с верхних строчек рейтинга, то теперь число участников увеличили сразу в четыре раза.
Средства поиска уязвимостей
Системы сканирования персонального компьютера на наличие уязвимого программного обеспечения
Новости
РТК-ЦОД запускает программу баг-баунти на платформе Standoff Bug Bounty. Независимым исследователям предложат поискать уязвимости в публичных ИТ-сервисах компании и получить за них вознаграждение — на первом этапе до 150 тыс. рублей.
23.07.2026
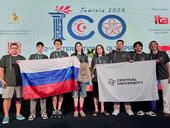
Российская сборная взяла главный приз на Международной олимпиаде по кибербезопасности ICO, которая проходила в Тунисе с 27 июня по 2 июля. Команда завоевала четыре медали и стала абсолютным чемпионом соревнований. А один из участников сборной — Даниил Мелехов из московской Школы Центра педагогического мастерства — стал абсолютным победителем в индивидуальном зачете.
02.07.2026
На кибербитве Standoff 17 произошло то, чего за десять лет существования соревнований еще не было. Сразу две команды атакующих смогли полностью отключить энергосистему виртуального Государства F, погрузив цифровую страну во тьму. Соревнования прошли с 16 по 19 июня в московском Кибердоме и собрали 23 команды белых хакеров из России, Казахстана, Монголии, Вьетнама, Индонезии и Нидерландов.
24.06.2026
ФСТЭК России утвердила новую методику выявления уязвимостей и недекларированных возможностей в программном обеспечении. Проще говоря, регулятор обновил правила, по которым будут искать дыры, ошибки и потенциально опасные функции в софте, проходящем сертификацию.
05.06.2026