


LSPromise превращает обычное Android-приложение в хозяина ядра

LSPromise превращает обычное Android-приложение в хозяина ядра

LSPromise превращает обычное Android-приложение в хозяина ядра

Исследователи опубликовали цепочку эксплойтов LSPromise, позволяющую недоверенному локальному приложению получить полный контроль над ядром устройства. Атака затрагивает как минимум первоначальный релиз Android 17, а её техническое описание и PoC-код уже выложены в открытый доступ.

Отличный момент проверить обновления, пока эксперимент не превратился в готовый инструмент злоумышленников.

Цепочка объединяет три уязвимости: CVE-2026-49881, CVE-2026-43284 и CVE-2026-43500. Максимальный балл по CVSS достигает 8,8 балла из 10.

Исследователи успешно проверили атаку на Pixel 10 с первой официальной версией Android 17 и заявили о стопроцентной надёжности эксплойта в уязвимой конфигурации. На Pixel 6a цепочка не сработала.

Первым звеном становится логическая ошибка в системном сервисе Telecom. Она позволяет вредоносному приложению добиться выполнения кода внутри привилегированного процесса system_server. Затем атакующие обходят ограничения SELinux, переносят выполнение в сетевой процесс и задействуют уязвимость DirtyFrag в ядре Linux.


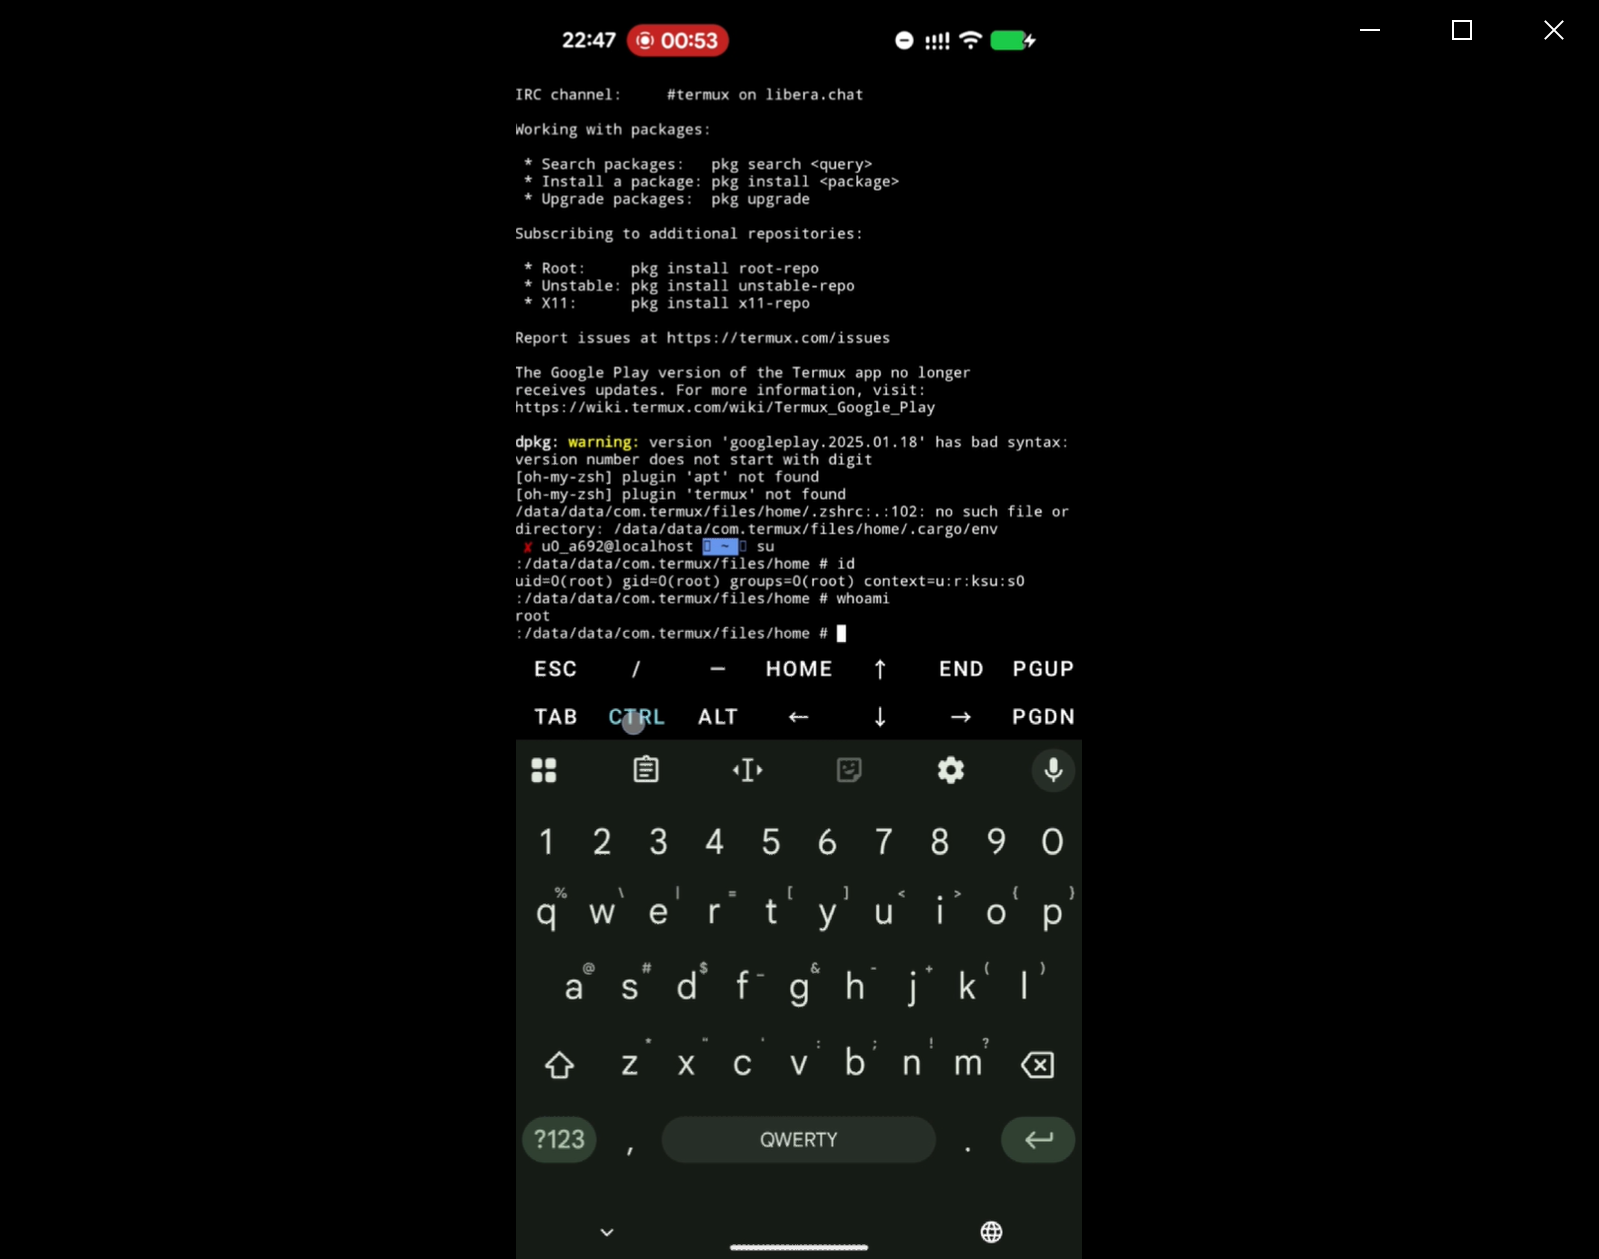
Финал у этой прогулки по уровням защиты невесёлый: загрузка постороннего модуля ядра, перевод SELinux в разрешающий режим и полный root-доступ. Причём цепочка не зависит от традиционных методов повреждения памяти и обходит такие механизмы защиты, как KASLR и MTE.

Компонент DirtyFrag может затрагивать и другие устройства, использующие ветки ядра 6.1.xxx-android14, однако полного списка уязвимых моделей пока нет. Случаи применения LSPromise в реальных атаках также не подтверждены.

Пользователям рекомендуют установить свежие патчи производителя: других способов надёжно оборвать атаку сейчас не предлагается.

Подпишитесь на новости

Как вычислить подделку в Google Play: на что смотреть перед установкой

Знакомая иконка, официальный магазин и сотни тысяч загрузок; казалось бы, что может пойти не так? В октябре поддельные приложения WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и Chrome суммарно набрали более 600 тысяч скачиваний в Google Play. Проверка магазина оказалась недостаточной, чтобы остановить копии.

На фоне этих случаев Android Police разобрал признаки, по которым можно распознать поддельное приложение.

Копия WhatsApp использовала название, скриншоты и описание настоящего мессенджера. Но разработчиком значился Agment Assets sallu вместо WhatsApp LLC. Подделка также попадала в рекламную выдачу — выше оригинала. Платное место, как выяснилось, не превращает приложение в настоящее.


Первое, что стоит проверить перед установкой, — имя издателя. Ещё надёжнее перейти в магазин по ссылке с официального сайта сервиса.

Количество загрузок тоже не индульгенция. Поддельный WhatsApp показывал отметку «500 тысяч+», но не имел публичных отзывов. Режим раннего доступа может объяснять их отсутствие, однако доверять приложению только из-за внушительного счётчика точно не стоит.

Отдельный пункт — разрешения: какие данные и функции телефона потребуются программе.

RSS: Новости на портале Anti-Malware.ru