


LSPromise превращает обычное Android-приложение в хозяина ядра

LSPromise превращает обычное Android-приложение в хозяина ядра

LSPromise превращает обычное Android-приложение в хозяина ядра

Исследователи опубликовали цепочку эксплойтов LSPromise, позволяющую недоверенному локальному приложению получить полный контроль над ядром устройства. Атака затрагивает как минимум первоначальный релиз Android 17, а её техническое описание и PoC-код уже выложены в открытый доступ.

Отличный момент проверить обновления, пока эксперимент не превратился в готовый инструмент злоумышленников.

Цепочка объединяет три уязвимости: CVE-2026-49881, CVE-2026-43284 и CVE-2026-43500. Максимальный балл по CVSS достигает 8,8 балла из 10.

Исследователи успешно проверили атаку на Pixel 10 с первой официальной версией Android 17 и заявили о стопроцентной надёжности эксплойта в уязвимой конфигурации. На Pixel 6a цепочка не сработала.

Первым звеном становится логическая ошибка в системном сервисе Telecom. Она позволяет вредоносному приложению добиться выполнения кода внутри привилегированного процесса system_server. Затем атакующие обходят ограничения SELinux, переносят выполнение в сетевой процесс и задействуют уязвимость DirtyFrag в ядре Linux.


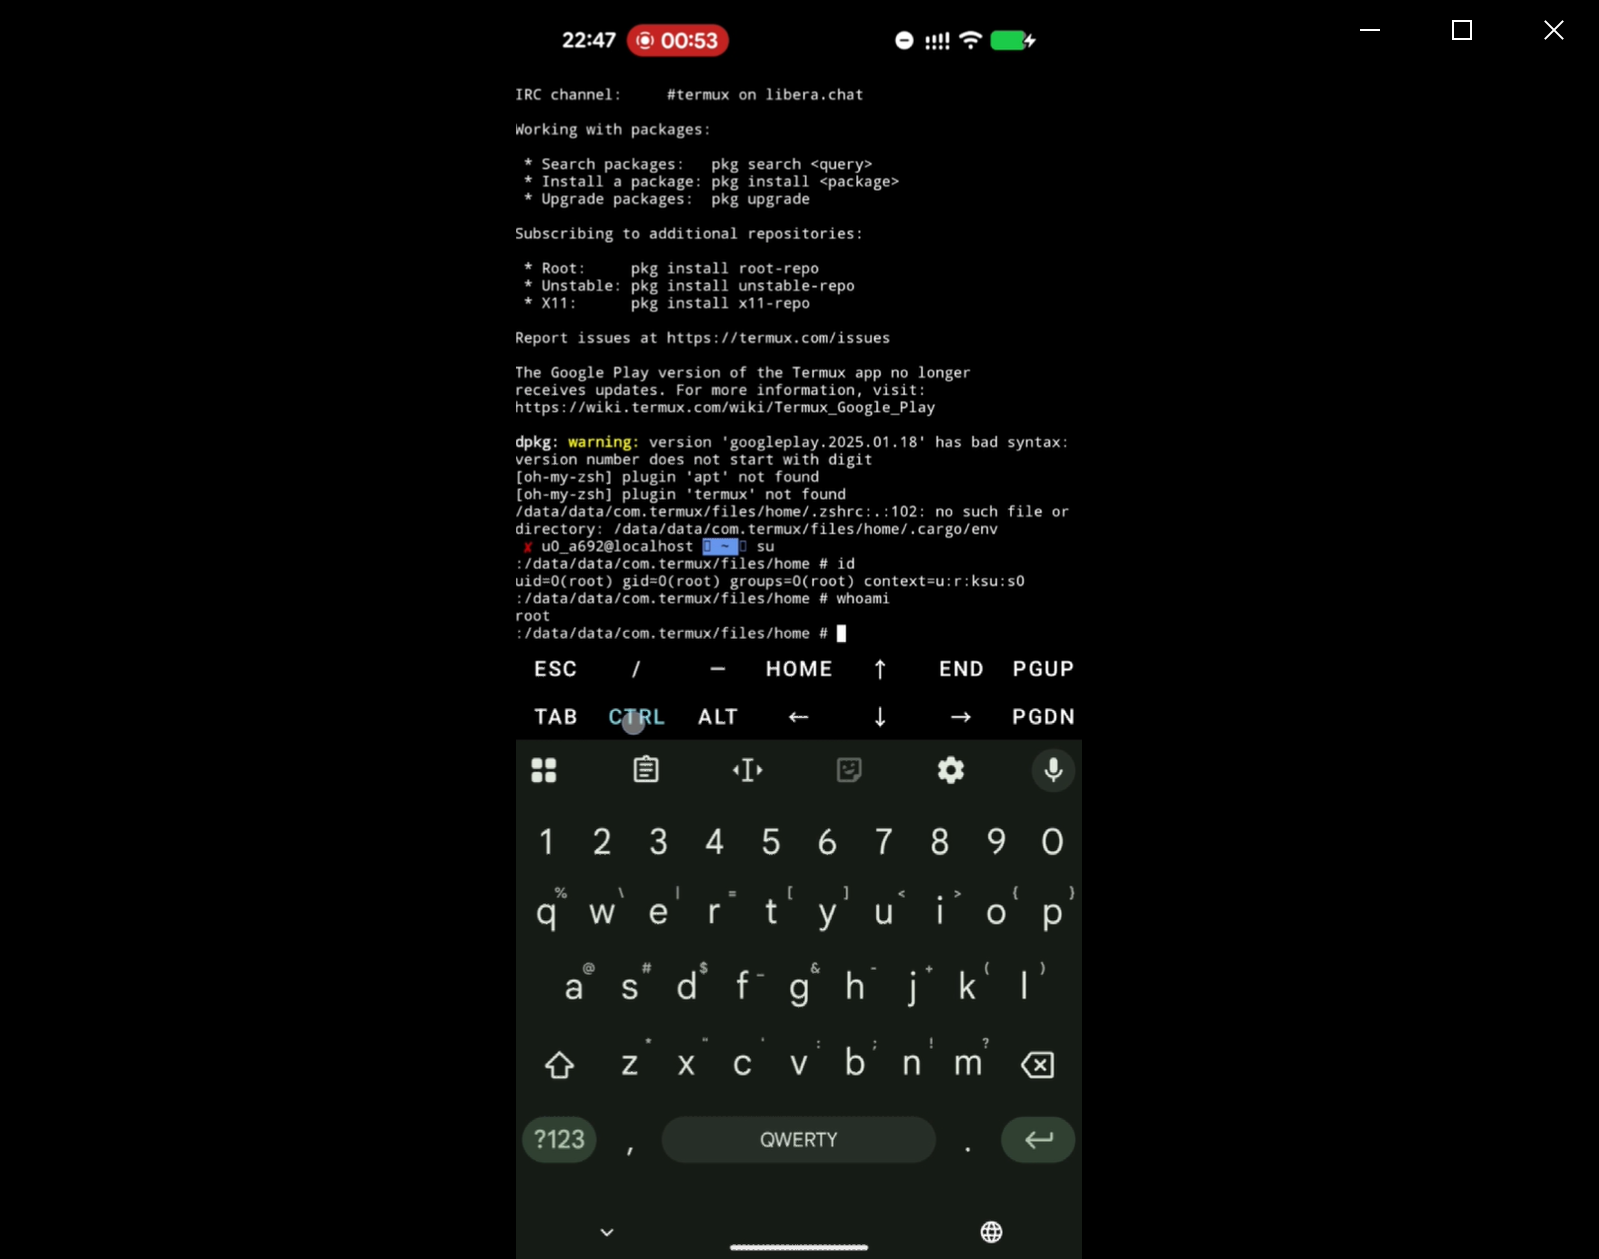
Финал у этой прогулки по уровням защиты невесёлый: загрузка постороннего модуля ядра, перевод SELinux в разрешающий режим и полный root-доступ. Причём цепочка не зависит от традиционных методов повреждения памяти и обходит такие механизмы защиты, как KASLR и MTE.

Компонент DirtyFrag может затрагивать и другие устройства, использующие ветки ядра 6.1.xxx-android14, однако полного списка уязвимых моделей пока нет. Случаи применения LSPromise в реальных атаках также не подтверждены.

Пользователям рекомендуют установить свежие патчи производителя: других способов надёжно оборвать атаку сейчас не предлагается.

Подпишитесь на новости

На взломанной PS5 запустили Windows-игры из Steam

Библиотека Steam добралась до PlayStation 5: проект Playden позволяет войти в аккаунт, скачать купленные Windows-игры и запускать их прямо на взломанной консоли. Игры выполняются на самой PS5, отдельный игровой компьютер для трансляции не нужен.

Возможности и ограничения разработчик описал в репозитории Playden for PS5. Проект пока находится в альфе.

Запуск обеспечивает prospero-win — версия слоя совместимости Wine для PS5. Каждая игра получает отдельное Windows-окружение и собственную плитку на главном экране консоли. Playden также поддерживает загрузку игр из Steam и синхронизацию сохранений через Steam Cloud.

В опубликованной базе совместимости есть успешно запущенные Portal 2, Cuphead, Hollow Knight и другие игры. Но отметка о работоспособности не означает, что всю кампанию прошли без единого вылета: для некоторых проектов проверены только меню, начальные сцены или короткий игровой отрезок.


Совместимость и стабильность зависят от конкретной игры. Поэтому экспериментировать придётся с поправкой на ошибки и ограничения.

Понадобится и сама взломанная консоль: на обычную PS5 приложение из официального магазина не поставить. Зато энтузиасты уже показали, что железо приставки способно запускать игры за пределами каталога Sony. Теперь основная работа — сделать это предсказуемым.

RSS: Новости на портале Anti-Malware.ru