


Авария на подстанции ударила по рунету: проблемы начались по всей стране

Авария на подстанции ударила по рунету: проблемы начались по всей стране

Авария на подстанции ударила по рунету: проблемы начались по всей стране

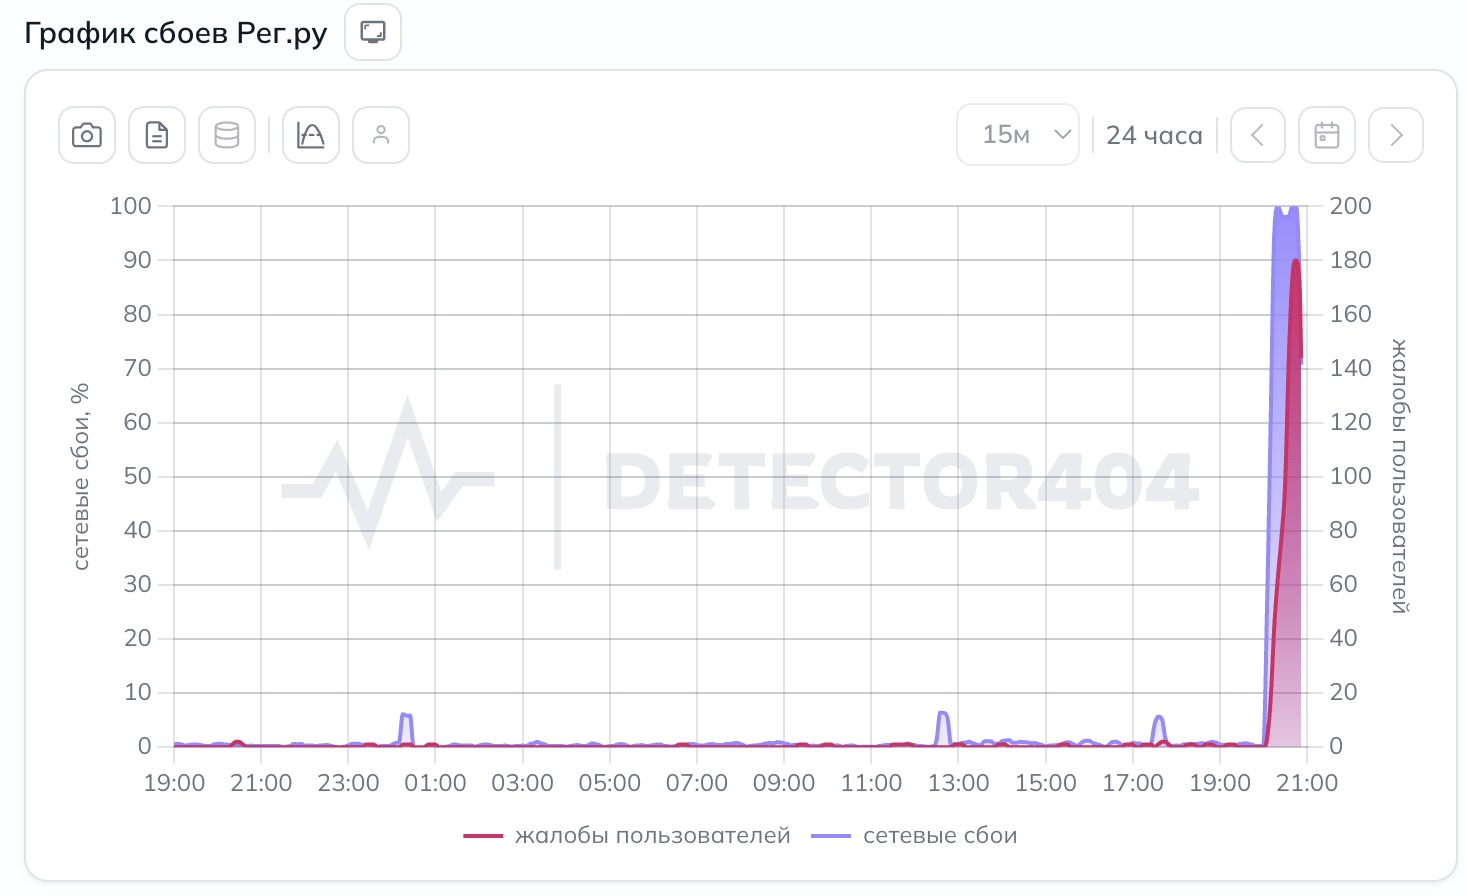
У хостинг-провайдера и регистратора доменов Reg.ru 17 августа произошёл масштабный сбой. Пользователи не могли открыть главную страницу компании и войти в личный кабинет. Но неприятности на этом не закончились: легли или начали работать через раз сайты, использующие инфраструктуру Reg.ru.

Судя по характеру проблем, барахлить могли DNS-серверы. Они отвечают за превращение понятного адреса сайта в сетевой адрес нужного сервера.

Если эта система спотыкается, ресурс фактически исчезает с интернет-карты — сервер может быть исправен, но добраться до него не получается.

Жалобы продолжали поступать на сервисы мониторинга. Одновременно пользователи сообщали о недоступности банковских приложений, мессенджеров, социальных сетей и других российских ресурсов.


Однако подтверждений, что все эти проблемы вызваны именно аварией у Reg.ru, пока нет: в рунете могли наложиться друг на друга несколько отдельных сбоев.

Причину инцидента, его масштаб и сроки полного восстановления сервисов Reg.ru на момент публикации не раскрыла.

Update:

Представители Reg.ru дали свой комментарий:

Проблемы сейчас не на стороне Рег.ру, не на нашей инфраструктуре. Есть проблема с подачей электроэнергии на крупном узле связи, и сейчас действительно могут быть не доступны многие ресурсы, не только размещенные в Рег.ру. Мы надеемся на скорейшее восстановление работоспособности узла.

Подпишитесь на новости

Число россиян с зараженными смартфонами выросло на 34%

Телефонные аферисты стали реже попадаться в фильтры подозрительных звонков, зато вредоносные программы на смартфонах набирают обороты. По данным мониторинга МегаФона, летом 2026 года число пользователей в России с обнаруженным мобильным вредоносом выросло на 34% год к году.

Как сообщает РБК, самый заметный скачок пришелся на август — 77% относительно того же месяца прошлого года.

Речь прежде всего об Android-троянах, способных устанавливать приложения без ведома владельца, перехватывать уведомления, обеспечивать удаленный доступ и похищать личные данные.

Одновременно число заблокированных подозрительных звонков снижалось: в июне — на 31%, в июле — на 41%, в августе — на 75% год к году. В сентябре показатель оказался на 73% ниже прошлогоднего. В компании связывают эту динамику с государственными и корпоративными мерами против телефонного мошенничества.

Но снижение числа блокировок не означает, что аферисты ушли на пенсию. Они используют захваченные аккаунты в мессенджерах, а доступ получают через социальную инженерию, вредоносные программы и даже предложения сдать учетную запись в аренду.

По словам директора департамента МегаФона Сергея Хренова, встречаются и комбинированные атаки: во время мошеннического звонка человека убеждают установить якобы легальное приложение. На деле это шпионский софт, который помогает контролировать жертву и менять тактику обмана.

Фишинг тоже держится на высоком уровне. Среди выявленных ресурсов 30% связаны с инвестициями и криптовалютами, 21% — с соцсетями и мессенджерами, 9% — с потенциально вредоносными APK. Категории могут пересекаться.

Смартфон в такой схеме становится инструментом самого мошенника.

RSS: Новости на портале Anti-Malware.ru