


Банковские трояны для Android сменили вывеску и спрятались в дропперах

Банковские трояны для Android сменили вывеску и спрятались в дропперах

Банковские трояны для Android сменили вывеску и спрятались в дропперах

Число атак на Android снизилось, но расслабляться рано: операторы банковских троянов просто сменили упаковку. Теперь они всё чаще прячут начинку в приложениях-дропперах, которые выглядят прилично, проходят первичную проверку, а уже после установки подтягивают зловред.

Во втором квартале 2026 года решения «Лаборатории Касперского» заблокировали 1,99 млн атак с использованием зловредов, рекламных и потенциально нежелательных программ.

Кварталом ранее их было 2,68 млн. Однако снижение не означает, что охотники за банковскими счетами ушли в отпуск.

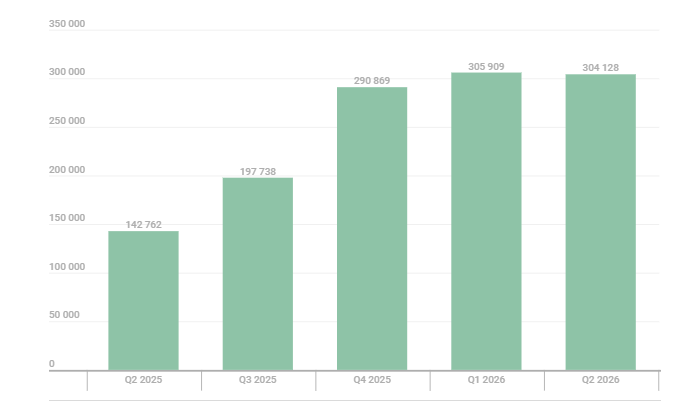
За квартал специалисты обнаружили 304 тыс. вредоносных установочных пакетов для Android, включая 93,6 тыс. образцов банковских троянов и 570 шифровальщиков. Банковские трояны остались крупнейшей категорией с долей 30,77%, но активность дропперов резко выросла.


Заражение происходит так: пользователь устанавливает безобидную на вид утилиту, а та позднее загружает банковский троян. Например, размещённая в Google Play программа для чтения PDF показывала поддельное предложение обновиться, после чего устанавливала Anatsa. Проверка магазина видит читалку, жертва — привычное обновление, а банковский счёт получает незваного гостя.

Дроппер в приложении Cleanova действовал хитрее. Он отправлял на управляющий сервер сведения об источнике установки и получал полезную нагрузку только при подходящем сценарии. Если программа оказывалась у исследователей или в автоматической песочнице, зловред мог не подавать признаков жизни.

Доля пользователей, атакованных Trojan-Dropper.AndroidOS.Banker.dd, подскочила с 0,01% в первом квартале до 2,16% во втором. Продолжили расти и семейства Mamont и Creduz: разработчики штампуют новые сборки, испытывают способы доставки и обхода детектирования.

Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru