


Банковские трояны для Android сменили вывеску и спрятались в дропперах

Банковские трояны для Android сменили вывеску и спрятались в дропперах

Банковские трояны для Android сменили вывеску и спрятались в дропперах

Число атак на Android снизилось, но расслабляться рано: операторы банковских троянов просто сменили упаковку. Теперь они всё чаще прячут начинку в приложениях-дропперах, которые выглядят прилично, проходят первичную проверку, а уже после установки подтягивают зловред.

Во втором квартале 2026 года решения «Лаборатории Касперского» заблокировали 1,99 млн атак с использованием зловредов, рекламных и потенциально нежелательных программ.

Кварталом ранее их было 2,68 млн. Однако снижение не означает, что охотники за банковскими счетами ушли в отпуск.

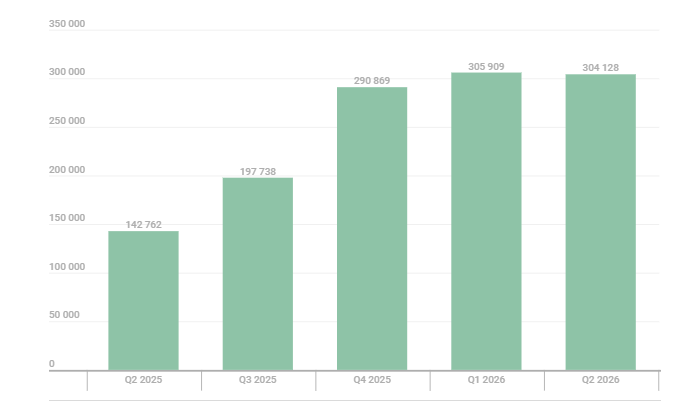
За квартал специалисты обнаружили 304 тыс. вредоносных установочных пакетов для Android, включая 93,6 тыс. образцов банковских троянов и 570 шифровальщиков. Банковские трояны остались крупнейшей категорией с долей 30,77%, но активность дропперов резко выросла.


Заражение происходит так: пользователь устанавливает безобидную на вид утилиту, а та позднее загружает банковский троян. Например, размещённая в Google Play программа для чтения PDF показывала поддельное предложение обновиться, после чего устанавливала Anatsa. Проверка магазина видит читалку, жертва — привычное обновление, а банковский счёт получает незваного гостя.

Дроппер в приложении Cleanova действовал хитрее. Он отправлял на управляющий сервер сведения об источнике установки и получал полезную нагрузку только при подходящем сценарии. Если программа оказывалась у исследователей или в автоматической песочнице, зловред мог не подавать признаков жизни.

Доля пользователей, атакованных Trojan-Dropper.AndroidOS.Banker.dd, подскочила с 0,01% в первом квартале до 2,16% во втором. Продолжили расти и семейства Mamont и Creduz: разработчики штампуют новые сборки, испытывают способы доставки и обхода детектирования.

Подпишитесь на новости

ИТ-инфраструктуру Следственного комитета предлагают поручить Минцифры

Правительство внесло в Госдуму законопроект, который позволит централизованно обеспечивать Следственный комитет информационными системами, программами и ИТ-инфраструктурой через Минцифры. Разработку и снабжение предлагают организовать с опорой на компетенции министерства.

Документ № 23203-9 опубликован в электронной базе Госдумы. Он внесён 30 октября и предусматривает изменения в закон о Следственном комитете и законодательство о контрактной системе.

Предлагаемые полномочия охватывают создание и развитие информационных систем, информационно-телекоммуникационных сетей и необходимой инфраструктуры, а также обеспечение программными и программно-техническими средствами.

Аргумент правительства — эффективнее использовать федеральный бюджет за счёт опыта Минцифры в управлении проектами информатизации.

Дополнительно проект предусматривает возможность централизованных закупок для одного или нескольких федеральных государственных органов, включая Следственный комитет.

Пока это законодательное предложение. Говорить, что Минцифры уже приняло на обслуживание всю ИТ-инфраструктуру СК, рано: документу ещё предстоит парламентское рассмотрение.

Для поставщиков ПО и оборудования потенциально меняется организация закупок и проектов. А вот выводы о конкретных подрядчиках, продуктах или размере экономии из опубликованной инициативы сделать нельзя.

RSS: Новости на портале Anti-Malware.ru