


Банковские трояны для Android сменили вывеску и спрятались в дропперах

Банковские трояны для Android сменили вывеску и спрятались в дропперах

Банковские трояны для Android сменили вывеску и спрятались в дропперах

Число атак на Android снизилось, но расслабляться рано: операторы банковских троянов просто сменили упаковку. Теперь они всё чаще прячут начинку в приложениях-дропперах, которые выглядят прилично, проходят первичную проверку, а уже после установки подтягивают зловред.

Во втором квартале 2026 года решения «Лаборатории Касперского» заблокировали 1,99 млн атак с использованием зловредов, рекламных и потенциально нежелательных программ.

Кварталом ранее их было 2,68 млн. Однако снижение не означает, что охотники за банковскими счетами ушли в отпуск.

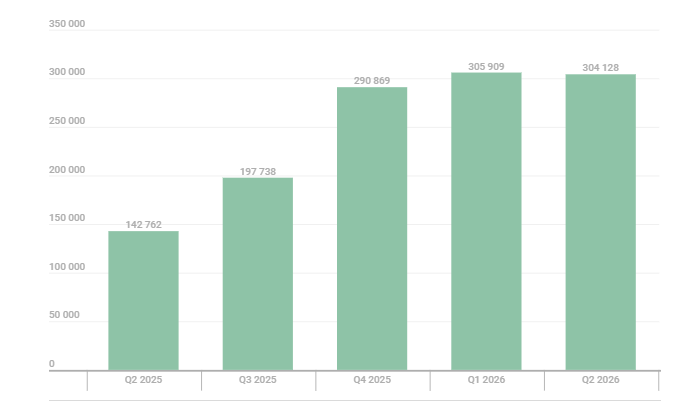
За квартал специалисты обнаружили 304 тыс. вредоносных установочных пакетов для Android, включая 93,6 тыс. образцов банковских троянов и 570 шифровальщиков. Банковские трояны остались крупнейшей категорией с долей 30,77%, но активность дропперов резко выросла.


Заражение происходит так: пользователь устанавливает безобидную на вид утилиту, а та позднее загружает банковский троян. Например, размещённая в Google Play программа для чтения PDF показывала поддельное предложение обновиться, после чего устанавливала Anatsa. Проверка магазина видит читалку, жертва — привычное обновление, а банковский счёт получает незваного гостя.

Дроппер в приложении Cleanova действовал хитрее. Он отправлял на управляющий сервер сведения об источнике установки и получал полезную нагрузку только при подходящем сценарии. Если программа оказывалась у исследователей или в автоматической песочнице, зловред мог не подавать признаков жизни.

Доля пользователей, атакованных Trojan-Dropper.AndroidOS.Banker.dd, подскочила с 0,01% в первом квартале до 2,16% во втором. Продолжили расти и семейства Mamont и Creduz: разработчики штампуют новые сборки, испытывают способы доставки и обхода детектирования.

Подпишитесь на новости

Хакеры подменили страницы Росстата и заявили о краже 23 ТБ данных

Росстат подтвердил целевые кибератаки на свои ресурсы, которые произошли в период с 29 октября по 1 ноября. Ночью на сайте ведомства появились посторонние сообщения и логотипы киберпреступных группировок. При этом в службе заявили: компрометации баз данных и утечки защищённой законом информации не выявлено.

Подмену страниц обнаружил «КоммерсантЪ», которому Росстат также предоставил комментарий.

Сообщения на белорусском языке появились и в федеральном разделе, и на страницах региональных управлений. Рядом разместили символику Silent Crow и «Киберпартизан BY» (обе организации признаны экстремистскими и запрещены в России).

Silent Crow заявила о проникновении во внутреннюю инфраструктуру, уничтожении систем и выгрузке около 23 ТБ данных: документов, баз и содержимого рабочих компьютеров.

Но на момент публикации исходного материала образцы похищенного представлены не были, независимого подтверждения этим заявлениям нет. Громкая цифра, но пока только со слов самих атакующих.

По версии Росстата, мониторинг своевременно обнаружил подозрительную активность, после чего специалисты начали внутреннее расследование. Вектор атаки и источники угрозы устанавливают совместно с правоохранителями.

Таким образом, подмена сайта подтверждена, а масштаб проникновения и судьба внутренних данных остаются предметом спора.

RSS: Новости на портале Anti-Malware.ru