


В Сети появился скрипт против скрытого идентификатора Microsoft в Windows

В Сети появился скрипт против скрытого идентификатора Microsoft в Windows

В Сети появился скрипт против скрытого идентификатора Microsoft в Windows

VPN не поможет, если маячок встроен глубже. Компания Windscribe представила открытый PowerShell-скрипт deGDID, который удаляет из Windows глобальный идентификатор устройства Microsoft и мешает системе создать новый. Правда, приватность придётся оплачивать частично сломанными облачными сервисами.

Речь идёт о Global Device Identifier — постоянном идентификаторе, который сохраняется при смене IP-адреса и работает ниже уровня VPN-туннеля.

Недавно GDID помог ФБР выйти на след предполагаемого хакера. Преступника поймали — отлично, но существование скрытого трекера без кнопки отключения заставило пользователей задуматься.

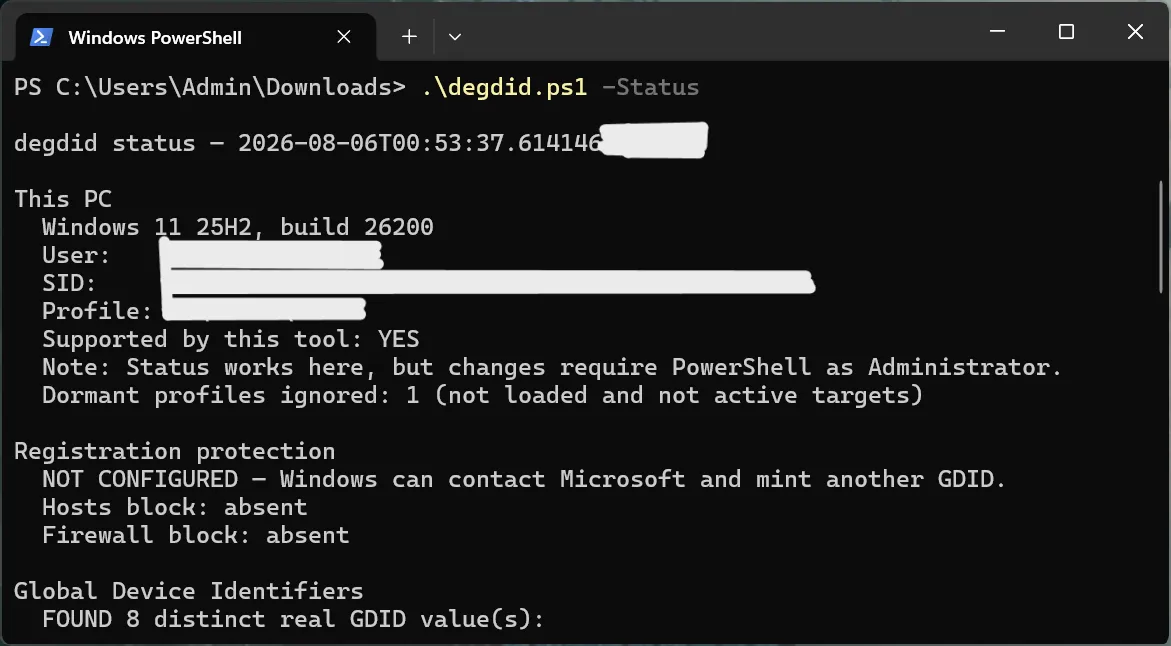
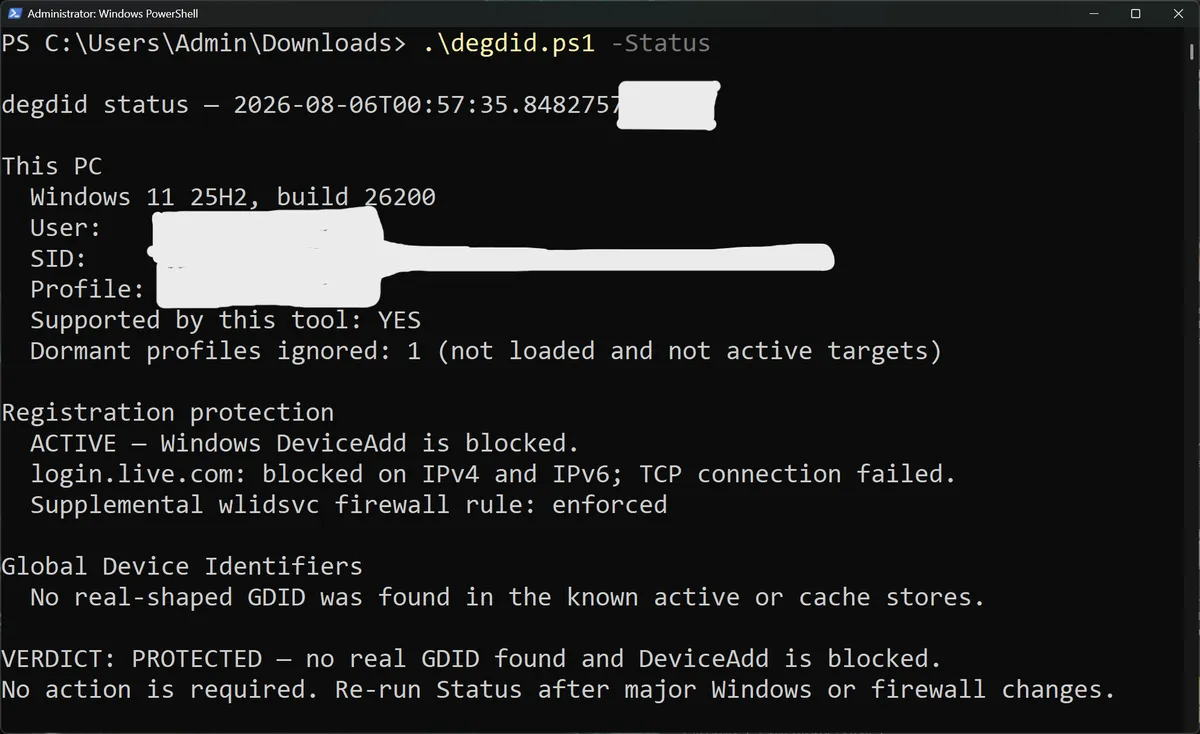
Скрипт deGDID распространяется через GitHub и запускается в PowerShell с правами администратора. Команда -Status показывает найденные идентификаторы, -Status -Redact скрывает их в диагностических журналах, а -Protect удаляет сохранённые ключи и блокирует выпуск новых. Вернуть стандартные настройки позволяет -Unprotect.


Просто стереть записи из реестра недостаточно: после перезагрузки или обращения к серверам Microsoft Windows молча создаёт их заново. Поэтому deGDID меняет списки контроля доступа и разрешения реестра, а также блокирует внутренний интерфейс DeviceAdd. После этого службы идентификации Microsoft перестают воспринимать компьютер как зарегистрированное устройство.


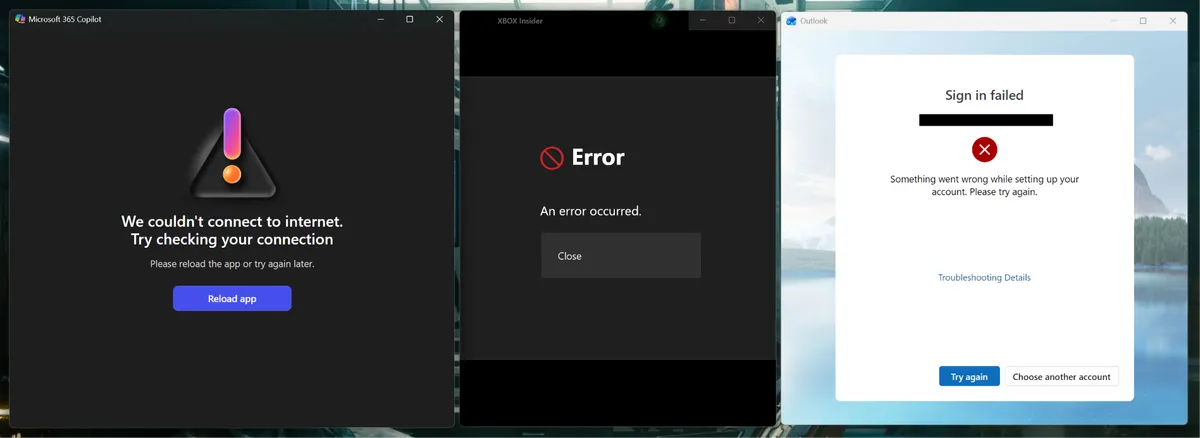
Однако после применения скрипта могут перестать работать отдельные приложения и облачные функции Microsoft. В ходе проверки возникли ошибки подключения, а аутентификация через login.live.com оказалась заблокирована во всех браузерах. При этом login.microsoftonline.com, онлайн-игры и некоторые другие приложения продолжили работать.

Удалить уже переданные Microsoft идентификаторы скрипт не способен. Кроме того, он предназначен только для неуправляемых компьютеров: на корпоративном или доменном устройстве deGDID откажется запускаться.


Windscribe называет проект исследовательским и не обещает уничтожить все следы GDID.

Подпишитесь на новости

Забытый ПИН больше не потребует стирать весь Android-смартфон

Google разрабатывает запасной способ разблокировки Android-смартфона через привязанный аккаунт. Новинка может избавить пользователей от нынешнего сурового выбора: вспомнить ПИН или отправить все локальные данные под нож. Сейчас при полностью забытом ПИН-коде, пароле или графическом ключе владельцу обычно остаётся сбросить устройство до заводских настроек.

После этого Google попросит подтвердить право собственности через аккаунт, но фотографии, документы и данные приложений без резервной копии уже никто не вернёт.

В Android 17 QPR2 Beta 5 исследователи обнаружили упоминание функции Unlock with Google Account. Её описание предлагает разблокировать устройство с помощью связанного аккаунта Google, если пользователь забыл ПИН или пароль.

Судя по найденному интерфейсу, запасной вход будет добровольным и по умолчанию отключённым. Пользователю придётся заранее разрешить разблокировку через аккаунт в разделе Device unlock.

Фактически компания может вернуть идею, существовавшую в старых версиях Android. До Android 4.4 включительно забытый графический ключ можно было сбросить с помощью данных аккаунта Google. Позднее такую возможность убрали, оставив пользователям фабричный сброс и защиту Factory Reset Protection.

Однако функция пока не работает даже в тестовой Android 17 QPR2 Beta 5, официального анонса от Google нет, а найденный в коде механизм может измениться или вообще не добраться до релиза.

RSS: Новости на портале Anti-Malware.ru