


Android начал автоматически отправлять документы в Google Drive

Android начал автоматически отправлять документы в Google Drive

Android начал автоматически отправлять документы в Google Drive

Google наконец запустила резервное копирование документов с Android-смартфонов в облако. Функция, которую компания готовила почти год, распространяется в стабильной версии Google Play Services 26.26.

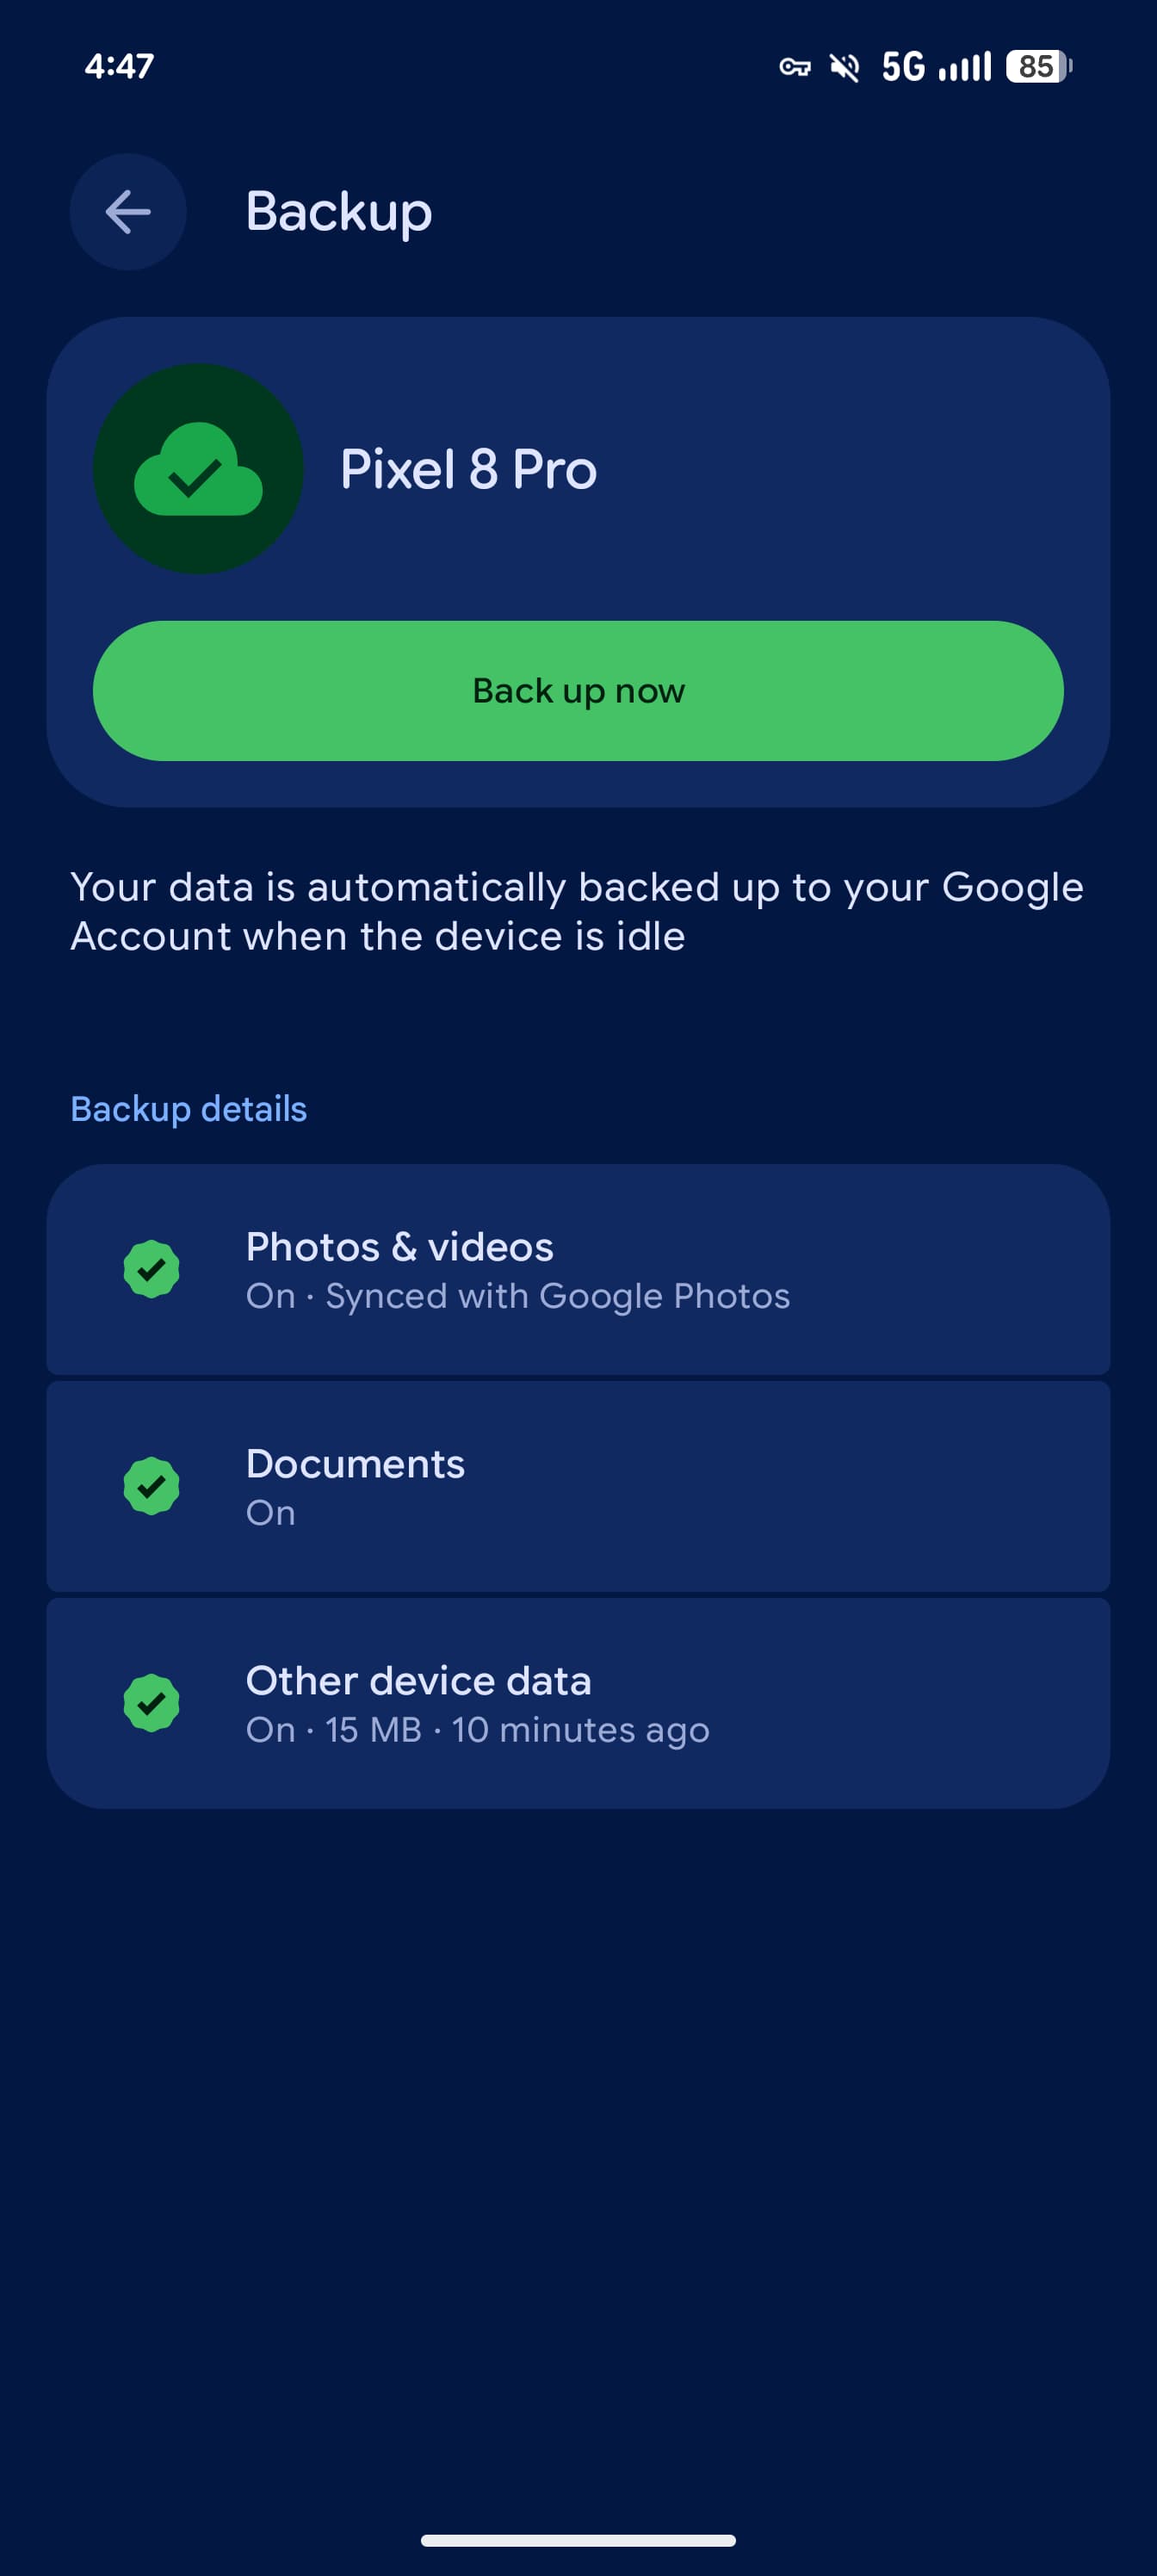
На смартфонах Pixel новый пункт «Документы» появляется в разделе «Настройки» → «Аккаунты и резервное копирование» → «Резервное копирование Google».

По умолчанию функция выключена, Google всё-таки не стала без спроса кормить Drive содержимым папки Downloads.

После активации документы автоматически загружаются в новую папку Android backups на Google Drive. Внутри создаётся отдельный каталог с названием смартфона. Поддерживаются PDF, DOC, PPT, XLS, ZIP и другие форматы. Под горячую руку попадают даже APK-файлы из папки загрузок.


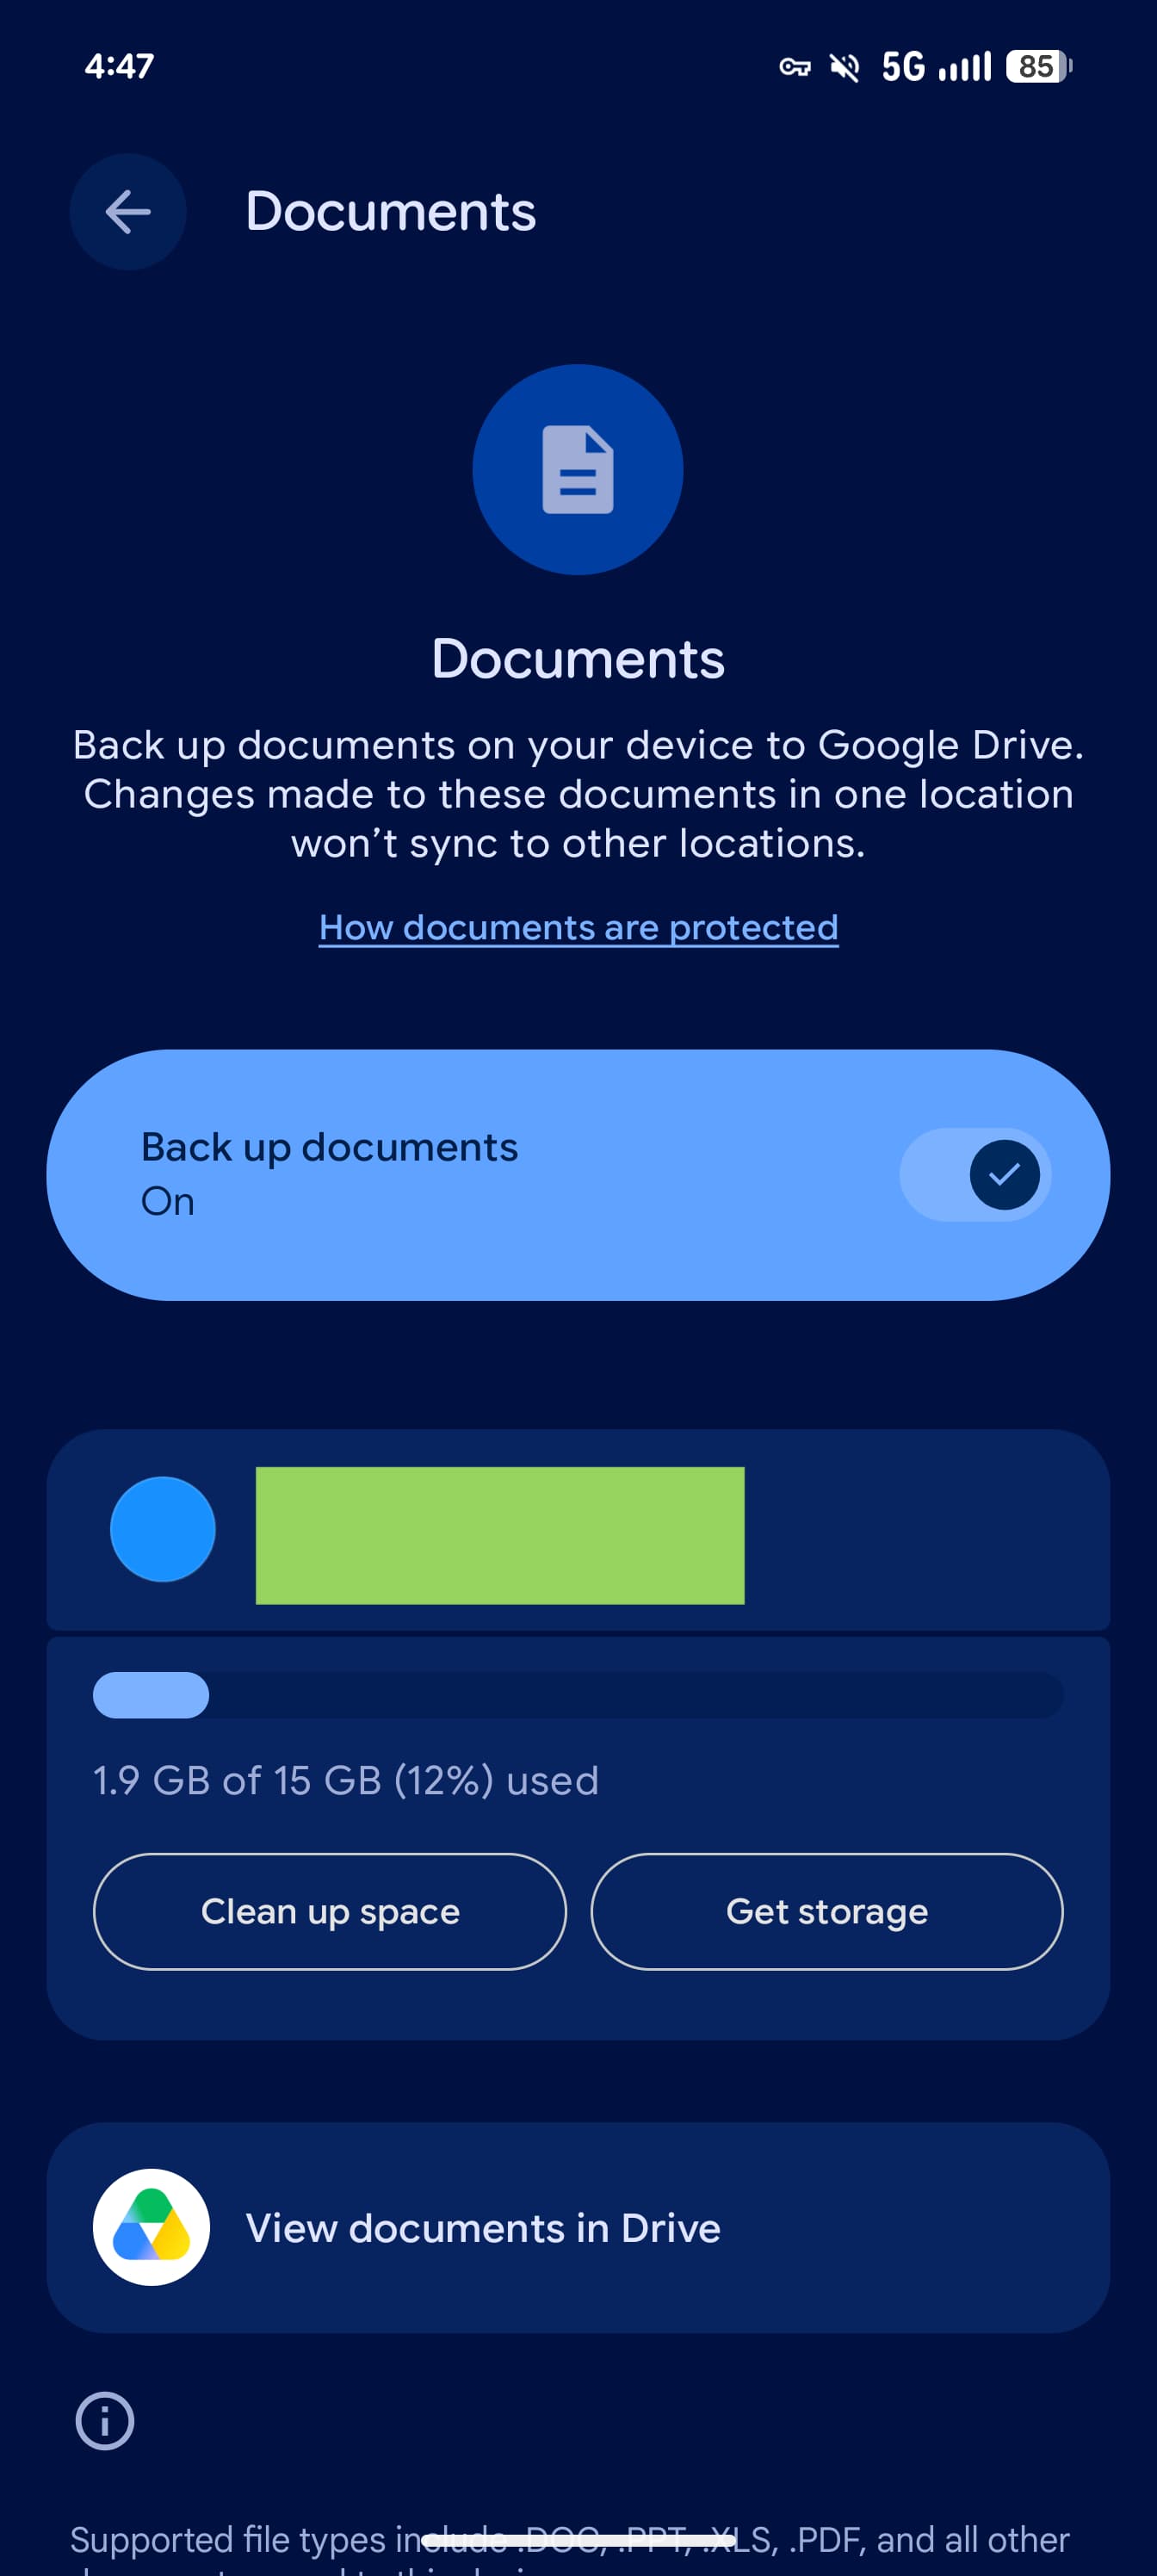
За облачный комфорт придётся расплачиваться гигабайтами: копии занимают место в хранилище Google Drive. На странице настройки можно проверить остаток, освободить пространство или, разумеется, купить дополнительное.

Есть и важный нюанс. Отключение резервного копирования не удаляет уже загруженные файлы, поэтому чистить папку на Drive придётся вручную. Полноценной синхронизации тоже нет: если изменить документ на смартфоне, его облачная копия автоматически не обновится, и наоборот.

Первые следы функции обнаружили ещё в августе 2025 года, а в феврале 2026-го Google официально упомянула её в обновлении Play System. Затем копирование документов появилось в бета-версии Play Services, и только теперь добралось до стабильной сборки.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru