


Google Play начнёт сообщать Android-приложениям возраст пользователей

Google Play начнёт сообщать Android-приложениям возраст пользователей

Google Play начнёт сообщать Android-приложениям возраст пользователей

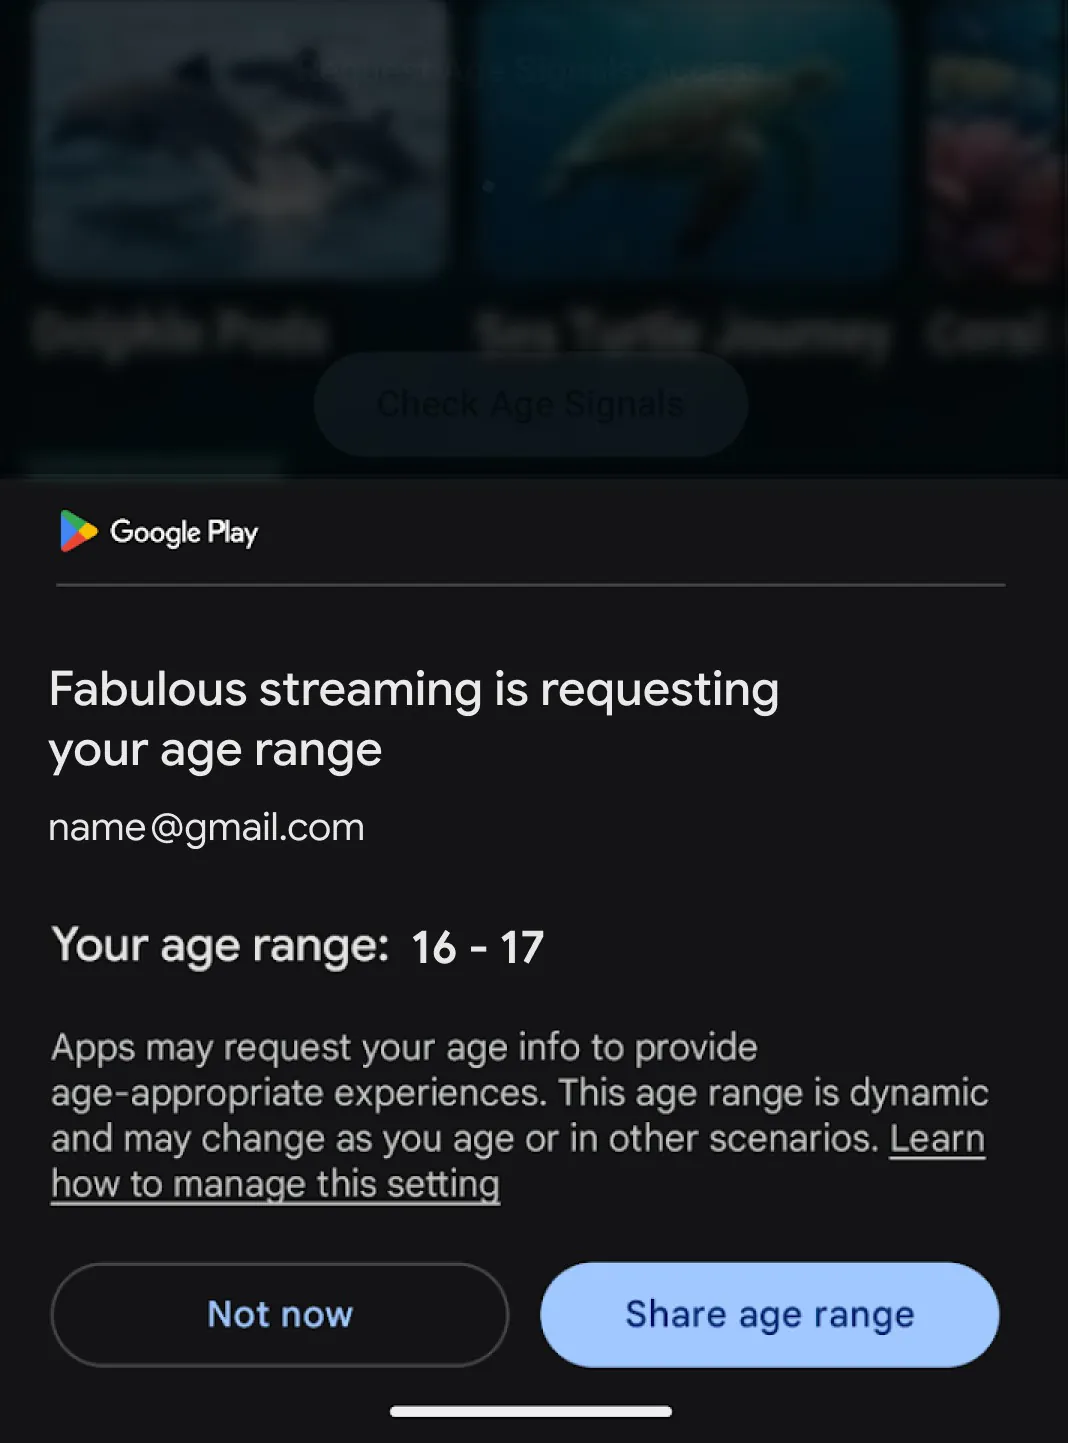
Google готовит глобальный запуск Play Age Signals API — инструмента, который позволит приложениям узнавать примерный возраст пользователя и подстраивать под него контент. Паспорт показывать не придётся: вместо даты рождения разработчики получат один из четырёх диапазонов — 0-12, 13-15, 16-17 или 18+.

Получив такой сигнал, приложение сможет изменить доступные функции, отфильтровать контент или хотя бы разговаривать с ребёнком не так, как со взрослым.

Это обратная сторона родительского контроля: Family Link не просто закрывает детям неподходящие приложения, а Age Signals помогает самим приложениям вовремя переключиться в детский режим.


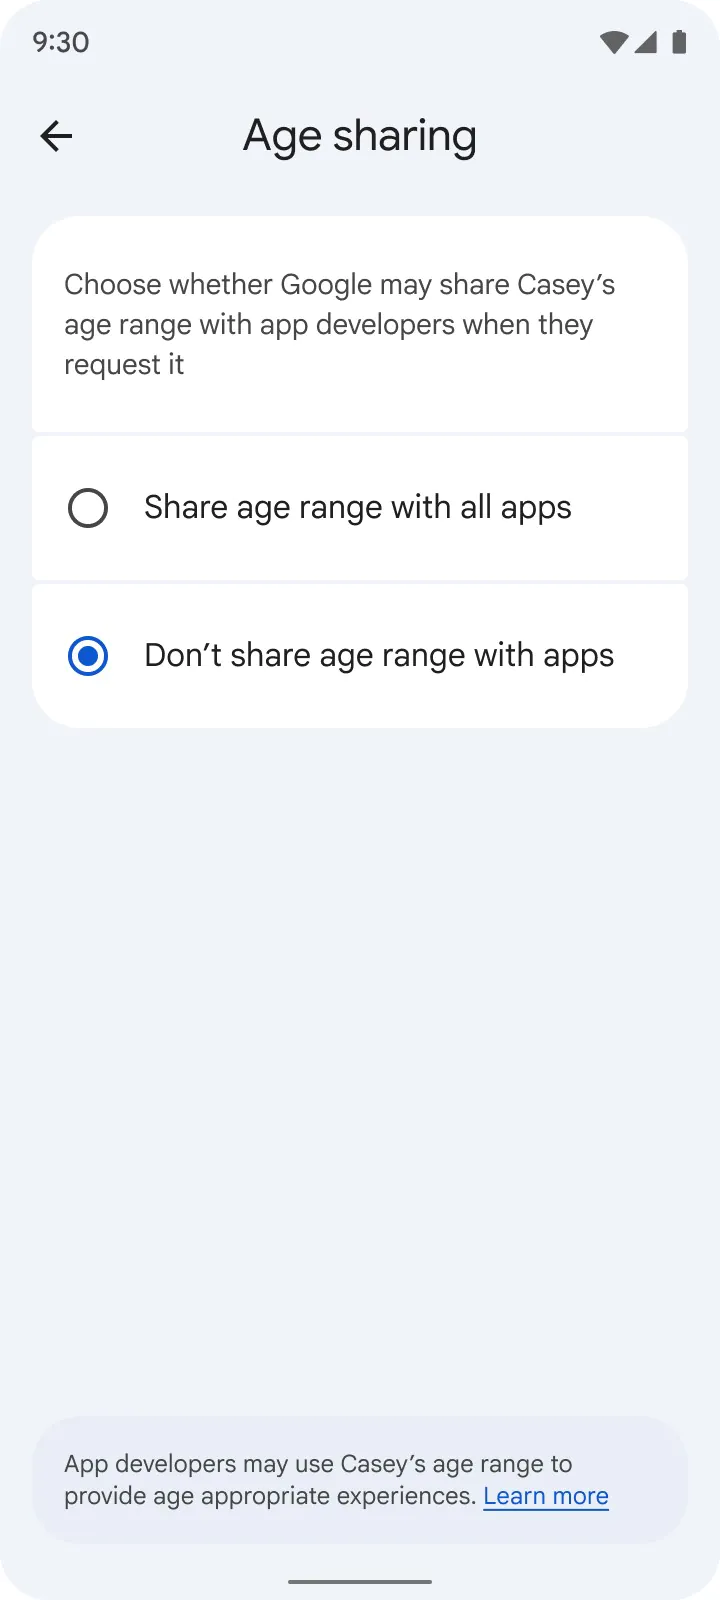
Раздавать возраст направо и налево Google не собирается. Пользователи смогут решать, каким приложениям разрешено получать эту информацию, а родители — полностью отключить её передачу. Точные персональные данные разработчикам при этом не раскрываются.

Компания также установила жёсткие правила использования API. Возрастные диапазоны разрешено применять только для создания подходящего пользователю интерфейса и контента. Превращать их в новый инструмент рекламного таргетинга или аналитики нельзя. По крайней мере, на бумаге лазейку сразу закрыли.


Сейчас Age Signals API уже доступен разработчикам в Бразилии. В ближайшие недели Google расширит программу на Канаду и Австралию, а до конца года планирует запустить её по всему миру.

Поддерживать API разработчики будут добровольно, поэтому мгновенно взрослеть и молодеть все приложения не начнут. Но инструмент у них появится полезный: узнать не день рождения пользователя, а лишь то, стоит ли показывать ему взрослый интернет во всей его красе.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru