


VK WorkSpace разрешил работать с гостями без создания аккаунта

VK WorkSpace разрешил работать с гостями без создания аккаунта

VK WorkSpace разрешил работать с гостями без создания аккаунта

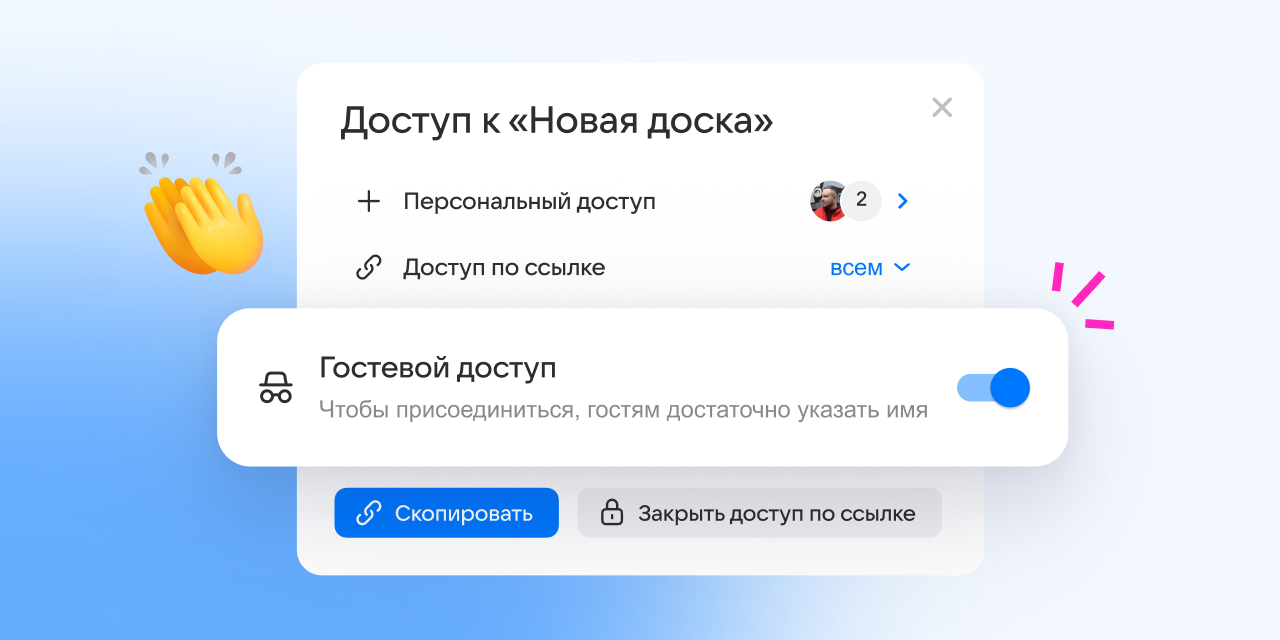
VK Tech обновил облачную версию Доски VK WorkSpace. Теперь к совместной работе можно подключать клиентов, подрядчиков и других внешних участников без создания учётной записи. Чтобы случайный прохожий не устроил на доске творческий беспорядок, доступ разрешили защищать паролем.

Владелец может отправить гостю ссылку и самостоятельно определить его права: только просмотр, комментирование или полноценное редактирование.

При этом внешним пользователям недоступны некоторые функции, включая создание новых досок и просмотр истории версий.

Для дополнительной защиты на доску можно установить пароль, а позднее изменить или удалить его. Администраторы домена смогут сделать такую защиту обязательной для всех досок с гостевым доступом. Полезно на случай, если ссылка внезапно отправится не тому Сергею.

Ещё одним нововведением стали встроенные голосования с автоматическим подсчётом результатов. Их можно использовать при выборе идей, расстановке приоритетов или проведении ретроспектив. Больше не придётся считать разноцветные стикеры вручную и спорить, чей голос потерялся.


На доску также разрешили загружать файлы размером до 30 МБ. Другие участники смогут их скачать, а перед размещением материалы автоматически проверит антивирус.

Для навигации по крупным проектам появилась мини-карта. Готовую доску можно скопировать или выгрузить в SVG, PNG, JPG, PDF и CSV. Кроме того, сервис получил англоязычную версию интерфейса.

По словам руководителя направления сервисов продуктивности VK Tech Петра Щеглова, работа с клиентами, подрядчиками и кандидатами стала одним из ключевых сценариев совместной работы. Теперь звать их на доску стало проще — главное, не забыть пароль от входа.

Легендарный пиратский ключ Windows XP оказался не хаком, а просто утечкой

Один из самых известных пиратских ключей Windows XP разлетелся по интернету не благодаря гениальным хакерам, раскусившим алгоритмы Microsoft. Всё оказалось намного прозаичнее: кто-то слил рабочий корпоративный ключ вместе с подходящим дистрибутивом системы.

Об этом рассказал бывший инженер Microsoft Дэйв Пламмер, участвовавший в создании механизма активации Windows XP.

По его словам, у системы существовали разные установочные носители: обычные Retail для частных покупателей и Volume Media для крупных компаний и OEM-партнёров.

Корпоративным клиентам не хотелось активировать по телефону или через интернет каждую из сотен машин. Поэтому Volume-версия принимала специальные ключи VLK и при правильной комбинации носителя и ключа пропускала стандартную процедуру активации.


Причём ключ от корпоративной редакции на обычном диске Windows XP не сработал бы, установщик проверял, что перед ним именно Volume Media.

Но ещё до выхода Windows XP в розницу кто-то, вероятно из числа крупных партнёров Microsoft, вынес из избы сразу оба компонента: образ Windows XP Pro Corporate и действующий ключ, начинавшийся с FCKGW. Примерно за пять недель до официального релиза пиратская группа Devils0wn выложила комплект в Сеть.

Дальше комбинацию начали встраивать прямо в пиратские сборки, а ключ — писать маркером на болванках. Microsoft позднее внесла его и сотни других скомпрометированных VLK в чёрный список Windows XP Service Pack 1. В SP2 и Windows Genuine Advantage проверки стали жёстче, вплоть до ограничения обновлений.

По словам Пламмера, Microsoft могла закрутить гайки ещё сильнее, но тогда под раздачу рисковали попасть легальные пользователи.

RSS: Новости на портале Anti-Malware.ru