


VK WorkSpace разрешил работать с гостями без создания аккаунта

VK WorkSpace разрешил работать с гостями без создания аккаунта

VK WorkSpace разрешил работать с гостями без создания аккаунта

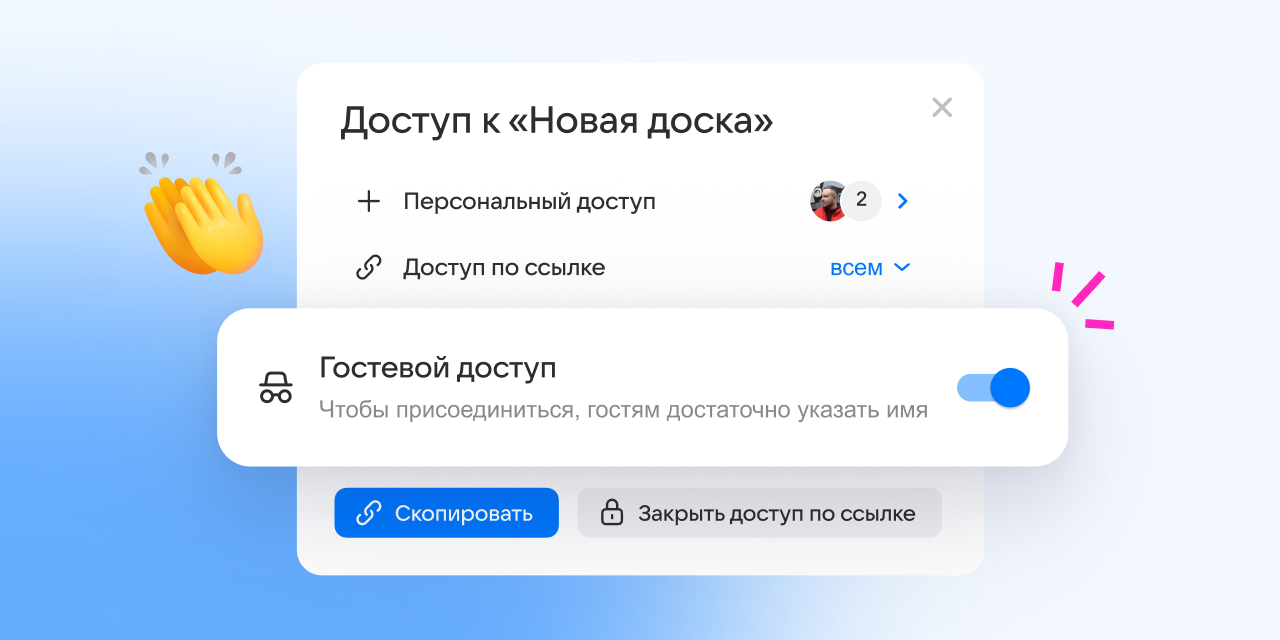
VK Tech обновил облачную версию Доски VK WorkSpace. Теперь к совместной работе можно подключать клиентов, подрядчиков и других внешних участников без создания учётной записи. Чтобы случайный прохожий не устроил на доске творческий беспорядок, доступ разрешили защищать паролем.

Владелец может отправить гостю ссылку и самостоятельно определить его права: только просмотр, комментирование или полноценное редактирование.

При этом внешним пользователям недоступны некоторые функции, включая создание новых досок и просмотр истории версий.

Для дополнительной защиты на доску можно установить пароль, а позднее изменить или удалить его. Администраторы домена смогут сделать такую защиту обязательной для всех досок с гостевым доступом. Полезно на случай, если ссылка внезапно отправится не тому Сергею.

Ещё одним нововведением стали встроенные голосования с автоматическим подсчётом результатов. Их можно использовать при выборе идей, расстановке приоритетов или проведении ретроспектив. Больше не придётся считать разноцветные стикеры вручную и спорить, чей голос потерялся.


На доску также разрешили загружать файлы размером до 30 МБ. Другие участники смогут их скачать, а перед размещением материалы автоматически проверит антивирус.

Для навигации по крупным проектам появилась мини-карта. Готовую доску можно скопировать или выгрузить в SVG, PNG, JPG, PDF и CSV. Кроме того, сервис получил англоязычную версию интерфейса.

По словам руководителя направления сервисов продуктивности VK Tech Петра Щеглова, работа с клиентами, подрядчиками и кандидатами стала одним из ключевых сценариев совместной работы. Теперь звать их на доску стало проще — главное, не забыть пароль от входа.

Уязвимость в Steam позволяет получить максимальные права в Windows

В клиенте Steam для Windows обнаружили уязвимость, позволяющую обычному пользователю получить права NT AUTHORITY\SYSTEM. Опубликованный исследователем эксплойт BrokenPipe заставляет системную службу Steam запустить выбранный файл с максимальными привилегиями, при этом без пароля администратора, обхода UAC и даже входа в аккаунт Steam.

Проблема затрагивает службу steamservice.exe, которая работает от имени SYSTEM и отвечает за установку, обновление и восстановление компонентов платформы.

Автор BrokenPipe опубликовал код и техническое описание на GitHub, протестировав атаку на Steam Client 10.96.30.42 в полностью обновлённых 64-битных Windows 10 и 11.

Уязвимость связана с обработкой установочных скриптов в формате VDF. Служба принимает легитимный файл, подписанный Valve, но, по данным исследователя, подпись недостаточно жёстко связывает его с корневым каталогом установки.

В результате локальный пользователь может указать собственную директорию, разместить там исполняемый файл и провести его через доверенный сценарий Steam.

После добавления скрипта в белый список steamservice.exe запускает подложенный файл уже от имени SYSTEM. В демонстрации процесс получил SID S-1-5-18, соответствующий учётной записи Local System.

Сами файлы Steam и подпись Valve при этом не изменяются, доверенный механизм просто используют не так, как рассчитывали разработчики. Для атаки уже требуется локальный доступ к системе, поэтому одним кликом снаружи Steam не взломать.

Но для вредоноса, проникшего через фишинг или скомпрометированную непривилегированную учётку, BrokenPipe может стать быстрым лифтом на верхний этаж Windows. Дальше идёт отключение защиты, кража учётных данных, закрепление в системе или запуск шифровальщика.

Администраторам рекомендуют отслеживать необычные дочерние процессы steamservice.exe, особенно PowerShell, командные интерпретаторы и неподписанные файлы из нестандартных каталогов.

RSS: Новости на портале Anti-Malware.ru