


WhatsApp начал включать имена пользователей, пока для избранных

WhatsApp начал включать имена пользователей, пока для избранных

WhatsApp начал включать имена пользователей, пока для избранных

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) начал активировать зарезервированные имена пользователей. Функция добралась до владельцев первых аккаунтов, однако массовый запуск пока не состоялся, доступ получила лишь очень небольшая группа счастливчиков.

Систему резервирования WhatsApp запустил ранее. Она позволяет заранее занять уникальное имя, чтобы в будущем новые собеседники могли находить пользователя без номера телефона.

Выбрать вариант можно в разделе «Настройки» → «Аккаунт» → «Имя пользователя».

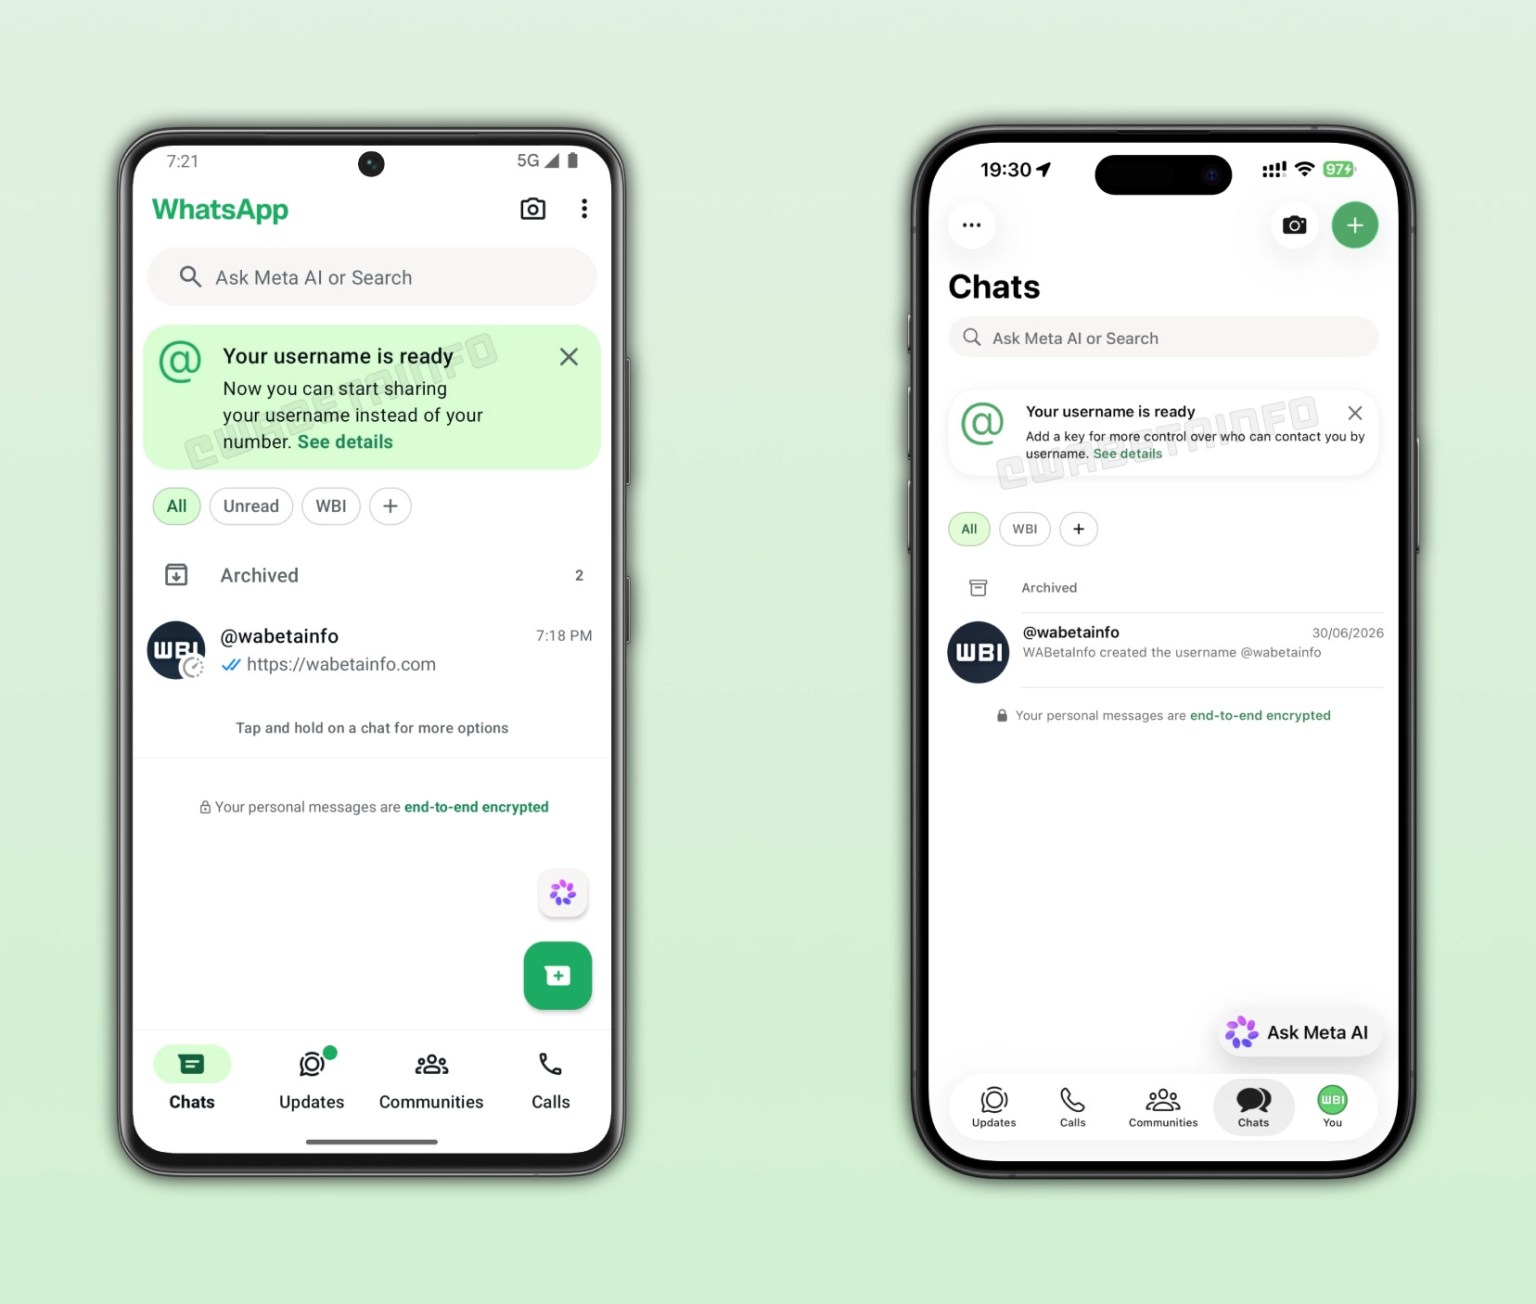
Теперь некоторые участники тестирования увидели над списком чатов баннер с сообщением, что их имя активно. Его уже можно сообщать новым контактам вместо номера. По данным WABetaInfo, функция появляется как в бета-версии мессенджера, так и в стабильном приложении.


Одновременно пользователь может решить, достаточно ли для связи знать только его имя. Для дополнительной защиты разрешается установить четырёхзначный ПИН-код, который придётся вводить незнакомцам. Так что написать условному superboss будет мало; сначала докажи, что тебя действительно ждут.

Если выбранное имя совпадает с уже существующим аккаунтом в Facebook или Instagram (принадлежат корпорации Meta, признанной экстремистской и запрещённой в России), WhatsApp может потребовать подтвердить владение соответствующей страницей. Meta рассчитывает таким образом усложнить жизнь любителям занять имя известного человека или бренда и затем использовать его для мошенничества.

Проверить доступ можно по баннеру над чатами или в настройках профиля. Если имя уже активно, приложение сообщит об этом. Остальным покажут уведомление, что функция появится позднее.

Когда WhatsApp откроет имена пользователей для всех, пока неизвестно.

NightEagle сменила маршрут: кибершпионы атаковали российские компании

Кибершпионская группа NightEagle, также известная как APT-Q-95, впервые попалась на атаках за пределами Азии. Новой целью стали российские производственные и строительные компании, сообщили специалисты «Лаборатории Касперского».

По данным технического отчёта Securelist, первоначальный доступ злоумышленники получали через скомпрометированные учётные записи корпоративных VPN.

Дальше они добирались до серверов Microsoft Exchange и размещали на них бэкдор GhostContainer. Точный способ доставки вредоноса установить не удалось.

Исследователи предполагают, что атакующие манипулировали параметром VIEWSTATE и запускали полезную нагрузку прямо в оперативной памяти сервера. Такой подход позволяет меньше мусорить файлами на диске и дольше не попадаться защите.


Затем NightEagle начинала осваиваться в сети как у себя дома. Группа использовала RDP, эксплуатировала уязвимости Active Directory и пыталась получить хеши паролей доменных аккаунтов. В отдельных эпизодах применялась старая, но всё ещё кусачая уязвимость BlueKeep, а также техники DCSync и злоупотребления Kerberos.

Особая любовь кибершпионов — легитимные сервисы. Инструменты для атак они прятали в репозиториях GitHub, маскируя архивы и файлы под обычное ПО. Для скрытого доступа использовались Microsoft Dev Tunnels и rdp2tcp: эта связка позволяла прокладывать туннели к скомпрометированным системам без открытия подозрительных портов.

Финальной целью становился контроль над доменной инфраструктурой и всей сетью компании.

Группа активна с 2023 года и прежде атаковала преимущественно китайские организации. Российская кампания показывает, что география NightEagle расширяется, а привычные GitHub, RDP и сервисы Microsoft могут превращаться из рабочих инструментов в удобное прикрытие для кибершпионажа.

RSS: Новости на портале Anti-Malware.ru