


Chrome сообщит Google, какой антивирус стоит на вашем Windows-компьютере

Chrome сообщит Google, какой антивирус стоит на вашем Windows-компьютере

Chrome сообщит Google, какой антивирус стоит на вашем Windows-компьютере

Google тестирует новую функцию в Chrome, которая может добавить еще один пункт в список отправляемых данных. На этот раз речь идет об антивирусе, установленном на компьютере пользователя. Если функция доберётся до релизных версий браузера, Chrome сможет передавать Google информацию об установленном антивирусном продукте во время проверки скачиваемых файлов.

Как обнаружили в Windows Report, в тестовой версии Chrome Canary появился механизм Antivirus Telemetry for Downloads.

Важно: нововведение касается не всех пользователей. Речь идет только о тех, кто включил режим Enhanced Safe Browsing («Улучшенная защита»). Обычный Safe Browsing, который активирован по умолчанию, под действие новой функции пока не подпадает.

Сейчас при скачивании файла Chrome может отправлять данные для проверки его безопасности. В будущем к этой информации может добавиться и название антивируса на устройстве — будь то Microsoft Defender, McAfee, Malwarebytes или другой продукт.

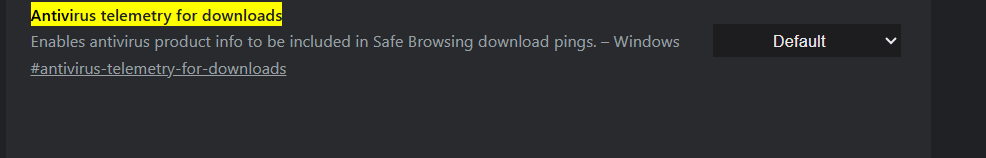
На существование функции указывают сразу несколько находок в исходном коде браузера. В частности, Google уже добавила новое поле для передачи данных об антивирусном продукте в запросах проверки загрузок. Кроме того, в Chrome Canary появился отдельный флаг с говорящим названием Antivirus telemetry for downloads и описанием: «Включает передачу информации об антивирусном продукте в запросах проверки загрузок».


Чтобы получить эти данные, браузеру придется сначала запросить информацию у Windows, а затем передать ее на серверы Google. Судя по коду, разработчики даже замеряют, насколько такая операция влияет на скорость скачивания файлов.

Новость уже вызвала вопросы о конфиденциальности. Пользователи включают Enhanced Safe Browsing ради дополнительной защиты от фишинга и вредоносных файлов, однако вместе с этим могут начать делиться с Google еще большим объемом информации, включая историю посещений, данные о загрузках и теперь сведения об используемом антивирусе.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru