


Chrome сообщит Google, какой антивирус стоит на вашем Windows-компьютере

Chrome сообщит Google, какой антивирус стоит на вашем Windows-компьютере

Chrome сообщит Google, какой антивирус стоит на вашем Windows-компьютере

Google тестирует новую функцию в Chrome, которая может добавить еще один пункт в список отправляемых данных. На этот раз речь идет об антивирусе, установленном на компьютере пользователя. Если функция доберётся до релизных версий браузера, Chrome сможет передавать Google информацию об установленном антивирусном продукте во время проверки скачиваемых файлов.

Как обнаружили в Windows Report, в тестовой версии Chrome Canary появился механизм Antivirus Telemetry for Downloads.

Важно: нововведение касается не всех пользователей. Речь идет только о тех, кто включил режим Enhanced Safe Browsing («Улучшенная защита»). Обычный Safe Browsing, который активирован по умолчанию, под действие новой функции пока не подпадает.

Сейчас при скачивании файла Chrome может отправлять данные для проверки его безопасности. В будущем к этой информации может добавиться и название антивируса на устройстве — будь то Microsoft Defender, McAfee, Malwarebytes или другой продукт.

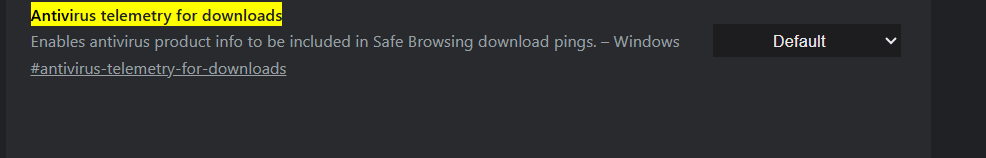
На существование функции указывают сразу несколько находок в исходном коде браузера. В частности, Google уже добавила новое поле для передачи данных об антивирусном продукте в запросах проверки загрузок. Кроме того, в Chrome Canary появился отдельный флаг с говорящим названием Antivirus telemetry for downloads и описанием: «Включает передачу информации об антивирусном продукте в запросах проверки загрузок».


Чтобы получить эти данные, браузеру придется сначала запросить информацию у Windows, а затем передать ее на серверы Google. Судя по коду, разработчики даже замеряют, насколько такая операция влияет на скорость скачивания файлов.

Новость уже вызвала вопросы о конфиденциальности. Пользователи включают Enhanced Safe Browsing ради дополнительной защиты от фишинга и вредоносных файлов, однако вместе с этим могут начать делиться с Google еще большим объемом информации, включая историю посещений, данные о загрузках и теперь сведения об используемом антивирусе.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru