


Chrome-расширения с ИИ оказались опасной точкой входа для атак

Chrome-расширения с ИИ оказались опасной точкой входа для атак

Chrome-расширения с ИИ оказались опасной точкой входа для атак

Любите ИИ-помощников прямо в браузере? Тогда есть неприятные новости. Исследователи из Rebora Security Research обнаружили критические уязвимости сразу в двух популярных расширениях для Chrome — SiderAI и MaxAI. В сумме эти инструменты установлены более чем на 10 миллионах устройств.

Бреши получили собственные имена — Spyder и MaXSS. И звучат они почти так же неприятно, как работают.

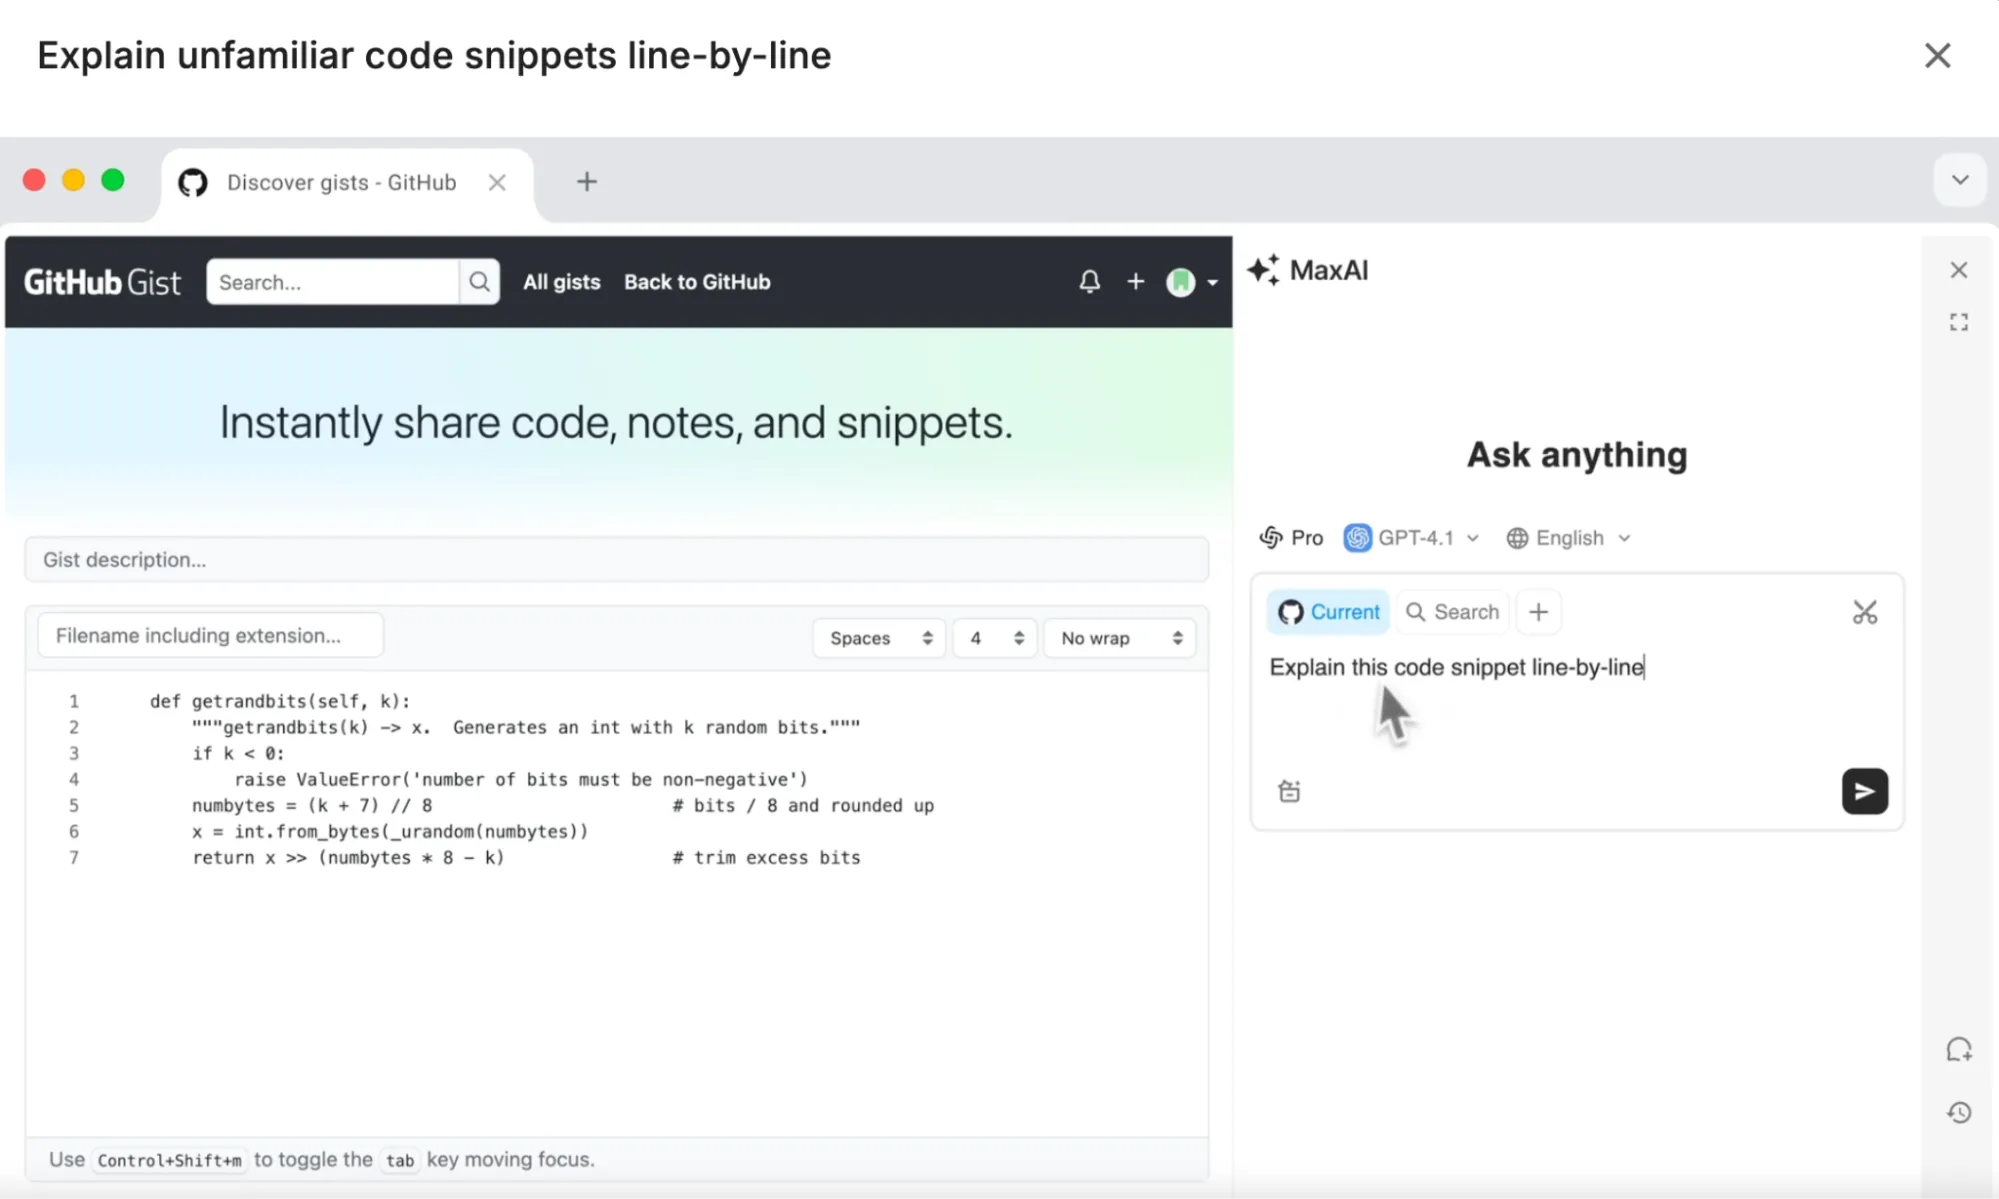
Оба расширения используют глубокую интеграцию с браузером. Именно поэтому они могут пересказывать статьи, отвечать на вопросы по содержимому страниц и выполнять другие ИИ-задачи. Но та же самая интеграция неожиданно превратилась в огромную дыру в безопасности.

В случае с MaxAI исследователи обнаружили уязвимость MaXSS. Оказалось, что расширение доверяет сообщениям от посещаемых сайтов практически без проверки. В результате злоумышленники могут заставить его выполнять различные действия от имени пользователя: открывать скрытые вкладки, делать снимки экрана, получать доступ к конфиденциальным данным и даже перехватывать активные сессии.


У SiderAI ситуация не лучше. Уязвимость Spyder позволяет злоумышленникам имитировать действия пользователя на сайтах, создавать поддельные клики и ввод текста. По данным исследователей, атакующие могут получить доступ к истории ИИ-диалогов жертвы и незаметно отправить эти данные на внешние серверы.

Самое неприятное — для атаки пользователю не нужно ничего скачивать или подтверждать. Достаточно просто зайти на специально подготовленный сайт. Дальше всё происходит автоматически и практически незаметно.

Эксперты предупреждают, что последствия могут быть крайне серьёзными: от утечки личной информации и корпоративных данных до полного захвата учётных записей.

Проблема затрагивает не только Google Chrome. Под угрозой находятся практически все браузеры на базе Chromium, включая Microsoft Edge, Opera, Brave и другие.

На момент публикации разработчики SiderAI и MaxAI ещё не выпустили исправления. Поэтому исследователи рекомендуют пользователям временно удалить оба расширения и внимательно проверить список установленных браузерных дополнений.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru